-

Trong thời đại bùng nổ thông tin như hiện nay, một số người không nghĩ ngợi gì về những gì họ chia sẻ trên Facebook. Tuy nhiên, có một số điều bạn không nên chia sẻ trên mạng xã hội Facebook.
-

Các chuyên gia bảo mật mới đây vừa lên tiếng cảnh báo người dùng nên tắt Java trên trình duyệt của họ để bảo vệ máy tính, bởi Java đang gặp lỗ hổng bảo mật rất lớn và hacker đang lợi dụng các lổ hổng này để tấn công người dùng. Đi tiên phong trong việc này là Apple và Mozilla.
-

Microsoft phát hành bản vá cho lỗ hổng RCE CVE-2026-20841 trên Notepad Windows. Lỗi có thể cho phép kẻ tấn công chiếm quyền điều khiển PC qua file Markdown độc hại.
-

Microsoft cảnh báo rằng việc tiếp tục sử dụng Windows 10 sau khi kết thúc hỗ trợ có thể dẫn đến thảm họa an ninh mạng, mở cửa cho tin tặc tấn công hệ thống và đánh cắp dữ liệu.
-
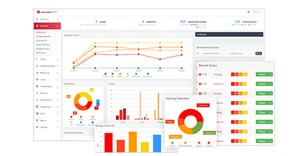
Có rất nhiều công cụ có sẵn trên thị trường thương mại và Acunetix là một trong số đó. Vậy Acunetix là gì? Nó có thể làm gì cho bạn? Sau đây là những gì bạn cần biết về công cụ này.
-

Nhà nghiên cứu bảo mật của hãng CyberArk vừa tìm ra những lỗ hổng DoS (từ chối dịch vụ) ở mức độ nghiêm trọng trên terminal Windows và trình duyệt web nhân Chrome.
-

Bản vá Spectre trước đây làm máy chậm, giờ cập nhật Windows 10 sẽ làm máy nhanh hơn.
-
Project Zero của Google tiết lộ lỗ hổng leo thang đặc quyền trên Windows 11 Insider sau khi Microsoft vá lỗi chưa hoàn chỉnh.
-

Cứ năm ứng dụng nằm trong danh sách 150 ứng dụng VPN Android miễn phí hàng đầu trên Play store của Google thì lại có một trường hợp bị gắn cờ là nguồn lây lan phần mềm độc hại tiềm năng.
-
OnePlus vừa mới đưa ra một chương trình tiền thưởng phát hiện lỗi bảo mật mới có tên OnePlus Security Feedback Center (OneSRC).
-

Công ty an ninh mạng Avast vừa phát hiện một lỗ hổng bảo mật tồn tại trong 29 model thiết bị định vị GPS.
-
Nghiên cứu của các chuyên gia bảo mật tại Đại học Illinois Urbana-Champaign (UIUC) cho thấy, mô hình GPT-4 của OpenAI được có thể khai thác lỗ hổng nhanh và rẻ hơn con người, gây lo ngại nếu bị lợi dụng.
-
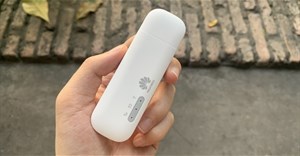
Sản phẩm USB 4G này của Huawei hiện vẫn đang được bán tại thị trường Việt Nam.
-
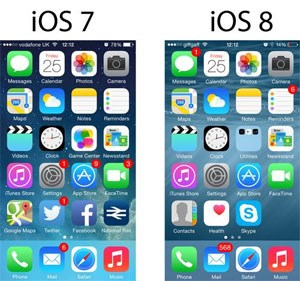
Theo một thống kê được thực hiện bởi GFI thì trong năm 2014, mức độ nguy hiểm và số lỗ hổng bảo mật trên các hệ điều hành phổ biến có xu hướng tăng. Trong đó, Mac OS X và iOS dẫn đầu danh sách các hệ điều hành xuất hiện nhiều lỗ hổng bảo mật nhất.
-
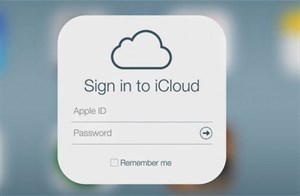
Bộ lọc kém cỏi bên trong ứng dụng Mail của iOS có thể lừa người dùng vô tình nhập mật khẩu iCloud (và tất cả các loại mật khẩu khác) một cách dễ dàng. Các vụ để lộ thông tin cá nhân thường không đến từ các mã độc siêu phàm. Thay vào đó, chúng đến từ các dạng "lừa đảo xã hội" ("social engineering") – lừa người dùng tự cung cấp thông tin nhạy cảm cho kẻ xấu
-
Trong đó, có 72 lỗ hổng bảo mật bị đánh giá là "trầm trọng" liên quan đến WebKit khiến cho máy tính dễ bị nhiễm malware.
-

Sau khi đánh giá những thay đổi về hiệu suất trong các mẫu máy tính sử dụng chip Intel thế hệ thứ 6, 7 và 8 chạy Windows 10, Intel đã đưa ra kết luận rằng máy tính của bạn sẽ bị chậm đi từ 6 tới 10% sau khi cài đặt bản sửa lỗi Spectre/Meltdown.
-
Thông báo đưa ra hôm 23/7 của DHS và FBI, Android – Hệ điều hành di động phổ biến nhất thế giới tiếp tục trở thành đối tượng của các cuộc tấn công do “thị phần và kiến trúc mở” của nó.
-
Hôm thứ Năm 28/4/2011, lần đầu tiên Mozilla đã vá Firefox 4, sửa 8 lỗi trong đó có lỗi lập trình khiến trình duyệt trên Windows 7 dễ bị tấn công như trên Windows XP.
-

Năm 2011, 94% doanh nghiệp ở Việt Nam bị mất thông tin dữ liệu kinh doanh do sai sót của con người, lỗi phần cứng, rò rỉ lỗ hổng bảo mật, mất cắp hoặc thất lạc thiết bị; 68% doanh nghiệp từng rò rỉ thông tin quan trọng ra ngoài.
-

Trong một cuộc thử nghiệm được tiến hành bở AV-Test, 206 các tập tin "độc" được đẩy qua các chương trình diệt Virus của một số hãng bảo mật nổi tiếng. Symantec và Mcafee nhận ra được tất cả các mã, trong khi đó Trend Micro bỏ qua 63 tập tin. Thử nghiệm này được c&
-
Lỗ hổng mới được phát hiện trong Internet Explorer (IE) có thể sẽ được giới “mũ đen” khai thác mạnh. Sẽ có ít nhất 10.000 website độc hại lợi dụng lỗ hổng này để tấn công nếu như chủ sở hữu của chúng nâng cấp lên phiên bản mới của WebAttacker.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Với hình nền màu hồng, ảnh nền màu hồng trong album này. Bạn sẽ có một bộ sưu tập hình màu hồng cute thay đổi hàng ngày.
 Cổ họng có đờm gây khó khăn trong hô hấp cũng như sinh hoạt, bên cạnh đó còn có thể là biểu hiện của nhiều bệnh lý nguy hiểm.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

