-

Những trang web có lỗ hổng bảo mật chính là cửa ngõ để hacker tấn công sang các "hàng xóm" khác trên cùng server.
-

Đây là bản cập nhật virus mới của phần mềm diệt virus D32 phát hành ngày 12-10-2005 cập nhật 28 virus mới: Avoner.worm.W32, Benny.worm.W32, Calposa.worm.W32, Colevo.worm.W32, Fever.worm.W32, Generic.worm.W32, Gift.worm.W32, Headline.trj.W32, Kriz-4050.f.worm.W32, Lara.worm.W32, Marijuana.worm.W32, Mystique.worm.W32, Netsky.ah.worm.W32, Parrot.worm.W32, Pikachu.trj.W32, Rayman.worm.W32, RunOne.worm.W32, Rusty.worm.W32,
-
Chỉ một ngày sau khi các nhà nghiên cứu chỉ ra lỗ hổng SMS, hôm qua Apple đã tung ra bản vá cho lỗ hổng này.
-
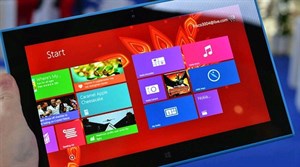
Mới đây Nokia đã chính thức ban hành lệnh thu hồi và ngừng bán chiếc máy tính bảng đầu tiên của mình là Lumia 2520 ở Anh và một số nước châu Âu vì một lỗi khá nghiêm trọng.
-
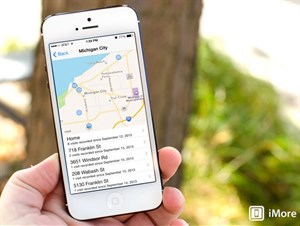
Apple bác bỏ cáo buộc tính năng Frequent Locations của iPhone đe dọa an ninh quốc gia của Đài Truyền hình Trung ương Trung Quốc.
-
Chứng khoán ngày càng hấp dẫn đối với tội phạm công nghệ cao. Tuy nhiên, các công ty chứng khoán hết sức thờ ơ trong việc bảo mật. Có khá nhiều mục đích để hacker chi phối chứng khoán, chủ đích đầu tiên là sự cạnh tranh không lành mạnh giữa c&aacut
-
Thông thường các nhân viên quản trị mạng chỉ tập trung xử lý vấn đề liên quan đến route, packet hay các thiết bị mạng đặc trưng mà bỏ qua nhiều yếu tố khá quan trọng khác. Trên thế giới hiện nay thực sự chưa có một dự án triển mạng nào được thực hiện su
-
Giới phân tích cảnh báo: Sâu Yamanner tấn công vào hệ thống Yahoo Mail vừa qua chỉ là màn dạo đầu cho thế hệ sâu mới được phát triển trên nền Ajax. Dù Yammanner nhanh chóng bị chặn đứng song cả thế giới đã kịp nhận ra con người sẽ phải đối mặt với nguy cơ lớn đến mức n
-

Theo cảnh báo mới nhất của Microsoft, lỗ hổng này liên quan đến tính năng XMLHTTP 4.0 ActiveX Control bên trong Core Service 4.0. Công nghệ Core Service đảm bảo sự liên thông giữa các ứng dụng dựa trên nền chuẩn XML 1.0 với môi trường lập trình Jsript, VBScript và V
-
Công ty bảo mật Panda Software vừa công bố danh sách Top 10 công cụ mã độc nguy hiểm nhất trong năm 2005 do công ty xếp hạng.
-
Thêm một lỗ hổng nghiêm trọng khác vừa được phát hiện trong hệ điều hành Mac OS X của hãng Apple, có thể cho phép truy cập trái phép từ xa tới hệ thống máy tính sau khi dụ dỗ người dùng truy cập vào một website nguy hiểm.
-
Tuy đã ngừng lây lan từ 6/1, Sober.Z vẫn là "kẻ khủng bố" khi chiếm tới 45% số phần mềm nguy hiểm mà hãng bảo mật Anh Sophos ghi nhận trong tháng 1. Bảng xếp hạng cũng "đón chào" sự gia nhập của sâu ẩn dưới những tấm ảnh sex Nyxem.D.
-
Hãng bảo mật eEye Digital Security vừa công bố hai lỗ hổng "nguy hiểm" mới nhất trong trình duyệt Internet Explorer (IE) và chương trình Outlook, có thể khiến hàng triệu người dùng Windows hứng chịu nguy cơ tấn công của tin tặc.
-
Trong năm 2007, spyware đã tiến lên vị trí thứ 2 sau virus trong top nguy cơ bảo mật nguy hiểm nhất năm 2007 và trở thành mối quan tâm hàng đầu của doanh nghiệp. Theo kết quả khảo sát đối với 1070 doanh nghiệp từ đầu năm 2007 của công ty CompTIA (Computer Technology Industry Associat
-

"Những con số biết nói” trong bản tổng kết điều tra về thực trạng ứng dụng CNTT các DN vừa và nhỏ và nguyên nhân sâu xa của nó, những nguyện vọng và mong ước hội nhập bằng ứng dụng CNTT của hàng trăm DN vừa và nhỏ Việt Nam... Tất cả
-
Các chuyên gia bảo mật cảnh báo hiểm hoạ mã độc giờ đây không chỉ đến từ website độc hại, website khiêu dâm, email… mà còn từ chính những thiết bị kỹ thuật số còn mới cứng nằm trên giá bán tại các cửa hàng.
-
Công ty PointSec vừa đưa ra một cảnh báo cho biết: các loại máy nghe nhạc xách tay và các thẻ nhớ Flash hiện đang trở thành những hiểm họa bảo mật nghiêm trọng.
-
Một vài lỗi bảo mật tồn tại trong trình duyệt web Mozilla và các sản phẩm khác hầu hết rất nghiêm trọng. Nó có thể cho phép kẻ tấn công thực thi bất kỳ những đoạn mã nguy hiểm trên những hệ thống bị ảnh hưởng
-
Ngày hôm qua (20/10) các chuyên gia bảo mật vừa cảnh báo về một phương thức “nhúng” các đoạn mã JavaScript nguy hiểm lên các trang web của bọn tội phạm lừa đảo trực tuyến cũng như tin tặc.
-

Lỗ hổng bảo mật vừa được phát hiện trong trình duyệt Internet Explorer nguy hiểm đến mức hãng bảo mật Secunia buộc phải bổ sung thêm một nấc mới trên thang đánh giá của mình.
-
Mozilla sẽ phát hành cùng lúc 10 miếng vá cho trình duyệt nguồn mở Firefox trong ngày hôm nay, với 3 trong số đó được xếp vào hàng "nghiêm trọng" (critical). Đứng đầu bảng về mức độ đáng lo ngại là lỗ hổng MFSA 2008-06, nằm trong cách trình
-
Liên minh châu Âu (EU) thông báo sẽ tài trợ cho việc thực hiện một dự án giám sát phần mềm độc hại và các vụ tấn công máy tính trên toàn cầu.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Công ty an ninh mạng hàng đầu của Nga Kaspersky ngày 9/10 cho biết một loại virus máy tính mới liên quan tới công cụ chiến tranh mạng phức tạp, lợi hại nhất từ trước tới nay, vừa được phát hiện ở Trung Đông.
 Tại cuộc thi hack Mobile Pwn2Own diễn ra ở Amsterdam, Hà Lan, các tin tặc đã khai thác thành công một lỗ hổng bảo mật trên điện thoại iPhone, từ đó cho phép họ có thể lấy được hình ảnh, sổ địa chỉ cũng như lịch sử duyệt web của chủ nhân iPhone.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học