-
Nâng cao sức đề kháng của cơ thể là cách phòng chống virus gây bệnh tốt nhất ngay từ khi chúng mới xâm nhập vào cơ thể cũng như khi đã gây bệnh.
-

Network Packet Analyzer là phần mềm quảng cáo được cài đặt thêm vào plugin (toolbar, tiện ích mở rộng - extensions hoặc add-ons) trên trình duyệt web để chuyển hướng người dùng đến các trang web khác hoặc hiển thị các cửa sổ popup quảng cáo trên các trang mà người dùng truy cập.
-
HitmanPro.Kickstart cho phép bạn khởi động máy tính từ một ổ đĩa flash USB để loại bỏ phần mềm độc hại đã đòi tiền chuộc. Bởi vì bạn không thể khởi động máy tính theo cách thông thường, Surfright đã phát triển HitmanPro.Kickstart dễ sử dụng cho những người dùng thông thường. Tất cả những gì bạn cần làm là khởi động hệ thống của mình với sự trợ giúp của ổ USB flash HitmanPro.Kickstart và nó đã sẵn sàng sử dụng.
-
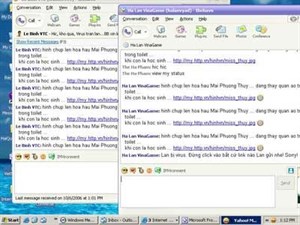
Tên tuổi của Hoa hậu Việt Nam 2006 Mai Phương Thúy đã bị lợi dụng làm mồi nhử phát tán một loại virus nội mới qua YM từ chiều 05/10/2006. Thông tin ban đầu từ các trung tâm an ninh mạng cho biết virus này có khả năng xóa toàn bộ các fie Word v&agra
-

Thêm 15 virus mới được D32 cập nhật bổ xung trong bản Update ngày 20-10-2005 gồm có: Astrix.worm.W32, Bormex.worm.W32, Coconut.worm.W32, Dexter.exe.worm.W32, Dexter.gen.worm.W32, Haiku.worm.W32, Kazus.worm.W32, NewAPT.a.worm.W32, NewAPT.d.worm.W32, Ronoper.exe.worm.W32, Ronoper.gen.worm.W32, Shakira.exe.worm.W32, Shakira.gen.worm.W32, Smibag.worm.W32 và Splitter.worm.W16.
-
Thông tin về một biến thể thứ hai của Small Trojan hay còn được gọi là Storm Worm. Giống như biến thể trước đó, biến thể này cũng là một kẻ đánh bom thư sử dụng mạng chia sẻ để phát tán. Biến thể của trận bão Worm đã tạo một mạng ngang hàng hoạt động trên cổng 7871/UDP. Các biến thể đã được báo cáo trước đây như Small.DAM hoặc Trojan.Peacomm hoạt động tr&e
-
Bản cập nhật D32 (20-05-2005) bổ sung 23 virus: Anset.exe.worm.W32, Anset.gen.worm.W32, Dumaru.c.exe.worm.W32, Dumaru.c.gen.worm.W32, Dumaru.j.exe.worm.W32, Dumaru.p.exe.worm.W32, Nimda.c.exe.worm.W32, Nimda.d.exe. worm.W32, 10 dị bản (e, i, j, p, r, s, al, an, ao, ps) của Bagle.exe.worm.W32 và 5 dị bản (c, i, j, p, r ) của Bagle.gen.worm.W32.
-
Nghiên cứu mới lập bản đồ dấu ấn biểu sinh trong tế bào miễn dịch, giải thích vì sao cùng nhiễm một virus nhưng mức độ bệnh lại khác nhau và mở đường cho điều trị cá nhân hóa.
-
Các hãng sản xuất phần mềm Anti-virus vừa phát hiện một số lỗ hổng bảo mật trong các công nghệ quét virus của họ. Theo đó, các nhà nghiên cứu cho biết, chính các công cụ bảo vệ máy tính này đôi khi cũng có thể hạ "knock-out" máy tính của người dùng khi đang trực tuyến.
-
McAfee vừa vá một lỗ hổng trong phần mềm diệt virus Virex dành cho hệ điều hành Mac OS X, từng cho phép kẻ tấn công có thể qua mặt cơ chế quét kiểm tra và thực thi mã nhị phân với các quyền hệ thống.
-
Các hãng phần mềm chống virus cảnh báo: Hai loại virus mới, có đặc tính lợi dụng những kẽ hở bảo mật ở các PC do đại dịch Mydoom gây ra để lây nhiễm, đã bắt đầu phát tán từ hôm thứ hai đầu tuần, nhưng ở mức độ nguy hiểm thấp.
-
Các virus đời cũ vẫn dẫn đầu trong bảng danh sách 10 virus độc hại nhất. Sở dĩ có hiện tượng virus càng già càng … cay này chính vì còn có quá nhiều người dùng chẳng thiết gì đến việc ngăn ngừa virus của mình, ngoài ra các virus mới xuất hiện trong năm 2005 lại tỏ ra yếu công lực hơn các đàn anh đời trước.
-
Phần mềm D32 phiên bản ngày 12-7-2005 cập nhật 35 virus thuộc các nhóm Mytob, Pate, AdwareDFC và Alcaul. Nhóm Mytob bổ sung Mytob.b.exe.worm.W32. Nhóm Pate có thêm Pate.c.worm.W32 và Pate.d.worm.W32. Nhóm trojan AdwareDFC góp mặt 8 tên AdwareDFC.a.exe.trj.W32, AdwareDFC.a.gen.trj.W32, AdwareDFC.a.dll.trj.W32, AdwareDFC.a.lib.trj.W32, AdwareDFC.b.exe.trj.W32, AdwareDFC.b.gen.trj.W32, AdwareDFC.b.dll.trj.W32, AdwareDFC.b.lib.trj.W32. Nhóm Alcaul đông nhất (24 tên) thuộc các dị bản a, g, h, i, j, l
-
Trung tâm nghiên cứu bảo mật Internet SANS (ISC) cuối tuần qua đã cho công bố một lỗ hổng mới trong hệ điều hành Windows có thể bị tin tặc lợi dụng để vô hiệu hoá các ứng dụng quét và diệt phần mềm nguy hiểm.
-
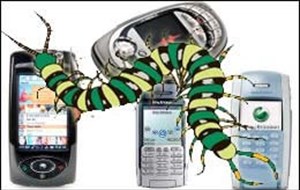
Sự kiện thể thao đang diễn ra tại Phần Lan vừa trở thành địa điểm mới cho virus Cabir tái xuất. Đã có hàng chục người thông báo sự cố với thiết bị của họ liên quan đến chương trình phá hoại này.
-
Chương trình nguy hiểm trong những năm tới sẽ gây nhiều thiệt hại lớn cho các thiết bị di động bởi rất ít người sử dụng loại sản phẩm này cài phần mềm bảo vệ hệ thống.
-
D32 (20-08-05) bổ sung 12 virus Alanis.exe.worm.W32, Alanis.gen.worm.W32, Anap.a.worm.W32, Darf.b.worm.W32, Dilber.worm.W32, Evan.worm..W32, Fakenap.b.worm.W32, Goner.exe.worm.W32, Goner.gen.worm.W32, Music.d.worm.W32, Nooler.b.worm.W32 và Torvil.d.worm.W32.
-
Britney Spears đã vượt qua Bill Gates đã trở thành người nổi tiếng bị “mượn tên” nhiều nhất trong việc phát tán các virus máy tính nguy hiểm thông qua email.
-
Boot sector là một khu vực vật lý, hoặc một phần trên ổ cứng, bao gồm thông tin về cách bắt đầu quá trình khởi động để load một hệ điều hành.
-
Bộ icon Covid-19 của IconFinder gồm hơn 300 biểu tượng vector miễn phí liên quan đến vệ sinh và nhận thức về sự lây lan của virus.
-
Cụ thể theo báo cáo của tờ De Telegraaf, một số lượng chưa xác định các cột phát sóng di động của Hà Lan đã bị hư hại một phần hoặc hoàn toàn do hành vi đốt, đập phá.
-
Hãng bảo mật Kaspersky vừa ra mắt công cụ quét phần mềm độc hại miễn phí mới cho Linux có tên gọi KVRT (Kaspersky Virus Removal Tool) cho phép người dùng quét toàn bộ hệ thống và loại bỏ các phần mềm độc hại, quảng cáo độc hại và các mối đe dọa khác đã được biết đến.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Ngày càng có nhiều ứng dụng và trang web yêu cầu phải cài đặt Java trước khi dùng. Thật không may, có đôi lúc bạn không cài được Java hoặc cài đặt được nhưng nó không hoạt động. Bài viết sẽ cung cấp các cách để khắc phục lỗi không cài được Java trên máy tính.
 Trong khi các giải pháp bảo mật để bảo vệ chúng ta khỏi các mối đe dọa, hacker (tin tặc) ngày càng được cải thiện dần thì các chương trình độc hại (malware) cũng ngày càng “tinh ranh” hơn. Và một trong những mối đe dọa mới xuất hiện gần đây đó là cách thức tống tiền thông qua ransomware.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học