-
Telegram đang trở thành miếng mồi béo bở cho các hacker bởi một số tính năng đặc trưng của chính ứng dụng này.
-
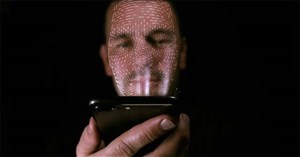
Theo các chuyên gia, phương pháp này có thể đánh lừa Face ID bằng cách khiến công cụ bảo mật này nghĩ rằng người dùng đang mở mắt.
-
Một thành viên của Raidforum, đã đăng tải một tệp được cho là thông tin của 2 triệu tài khoản ngân hàng MSB, một tệp chứa tài khoản người dùng của một số ngân hàng khác của Việt Nam.
-
Theo báo cáo của phòng thí nghiệm nghiên cứu thiên văn hồng ngoại quang học quốc gia của Quỹ khoa học quốc gia Mỹ, hay NOIRLab, một sự cố an ninh mạng xảy ra vào ngày 1.8 khiến kính viễn vọng hiện đại nhất thế giới là Kính viễn vọng Song tử Bắc ở Hawaii và Kính viễn vọng Song tử Nam ở Chile dừng hoạt động.
-
Các nhà nghiên cứu bảo mật quốc tế vừa tìm thấy một lỗ hổng Linux hoàn toàn mới, cho phép những kẻ tấn công tiềm năng chiếm quyền điều khiển các kết nối VPN trên thiết bị *NIX và “tiêm” payload dữ liệu tùy ý vào các luồng TCP4 và IPv6.
-

Bluetooth là một công nghệ kết nối đã xuất hiện từ hàng thập kỷ qua và có lẽ không còn xa lạ gì với mỗi người dùng công nghệ.
-
Các nhà nghiên cứu bảo mật quốc tế vừa quan sát thấy xu hướng ngày càng gia tăng liên quan đến một hành vi tấn công lừa đảo mới liên quan đến nền tảng Google Docs.
-
Google vừa vá một lỗ hổng nghiêm trọng ảnh hưởng tới Gmail và G Suite. Lỗ hổng này cho phép hacker gửi email giả mạo danh tính để lừa đảo người dùng.
-
Một nhà nghiên cứu bảo mật với nickname SandboxEscaper mới đây đã chia sẻ công khai một zero-day exploit thứ hai, có thể được sử dụng để bẻ gãy bản vá bảo mật nâng cao cho lỗ hổng đặc quyền vốn cũng chỉ được phấn hiện gần đây trong hệ điều hành Microsoft Windows.
-
Báo cáo ban đầu cho thấy nhóm này có thể đã đánh cắp khoảng 1TB dữ liệu độc quyền của NVIDIA.
-
Chiến dịch lừa đảo này được vận hành bởi một tổ chức tội phạm mạng có tên Golden Chickens (Những chú gà vàng).
-
Trong phần lớn người sử dụng chúng ta, chắc hẳn nhiều người đã nghe nói tới khái niệm tấn công, chiếm quyền điều khiển website bằng phương pháp SQL Injection – SQLI và (Distributed) Denial of Service – DDoS
-
Chúng ta đang sống trong thời đại của Internet toàn cầu hóa. Internet xâm nhập vào mọi ngõ ngách trên đường phố, có mặt trong phòng khách của mọi nhà và xuất hiện trong từng nhịp thở của đời sống. Bên cạnh những lợi ích đã quá rõ ràng, cũng như vai trò tích cực to lớn đối với sự phát triển chung của toàn nhân loại, mạng internet toàn cầu đang trở thành một “mảnh đất màu mỡ” cho đủ loại tội phạm sinh sôi nảy nở với tác hại khôn lường.
-
Microsoft vừa công bố một chương trình "tìm lỗi bảo mật nhận tiền thưởng" mới có tên "Azure Sphere Security Research Challenge".
-
Đội ngũ bảo mật Bitdefender mới đây đã tích cực phối hợp với các cơ quan thực thi pháp luật trên toàn thế giới, phát hành thành công một bộ giải mã phiên bản mới nhất cho mã độc tống tiền GandCrab vốn đã làm mưa làm gió trên toàn thế giới trong suốt hơn 1 năm qua.
-
Cả năng bảo mật của các nền tảng đám mây ngày càng trở nên hoàn thiện hơn, tuy nhiên không phải là không có lỗ hổng.
-
Cục Điều tra Liên bang Mỹ FBI đã chính thức phát hành các key giải mã đối với mã độc tống tiền Gandcrab Ransomware phiên bản 4, 5, 5.0.4, 5.1 và 5.2.
-
GitHub vừa ra mắt tính năng “immutable code”, giúp bảo vệ các dự án mã nguồn mở khỏi nguy cơ bị hacker chỉnh sửa mã độc. Đây là bước tiến lớn trong bảo mật cộng đồng lập trình.
-
Tối 27/12, mạng PlayStation Network (PSN) bắt đầu “sống lại” đối với phần lớn người dùng sau sự cố gián đoạn dịch vụ kể từ đêm Giáng sinh.
-
Hacker, “gánh nặng” với Zynga, những cuộc chiến bản quyền… là những thách thức lớn đang ngày một hiển hiện khi Facebook chính thức phát hành cổ phiếu lần đầu ra công chúng (IPO).
-
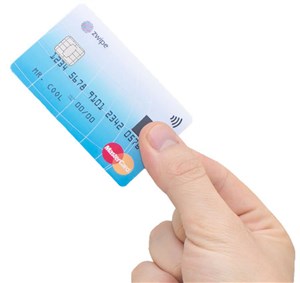
Thẻ tín dụng Zwipe MasterCard là thành quả hợp tác giữa hãng MasterCard và Zwipe. Zwipe là công ty nổi tiếng trong lĩnh vực sinh trắc học và cảm biến vân tay có trụ sở tại Na Uy.
-
Sau vụ virus Stuxnet năm 2010, Iran đã đầu tư mạnh vào chiến tranh mạng, xây dựng các nhóm hacker APT và trở thành một thế lực đáng gờm trong không gian mạng toàn cầu.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Vâng, một tin tức tuyệt vời cho những ai thích voọc vạch và các chuyên gia an ninh mạng đang hoạt động trong lĩnh vực giám sát xâm nhập: Offensive Security vừa chính thức phát hành Kali Linux 2022.1.
 Theo điều tra sơ bộ, có thể Twitter bị hack bởi chính nhân viên và các công cụ nội bộ của họ.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học