-

Đây là bản cập nhật virus mới của phần mềm diệt virus D32 phát hành ngày 12-10-2005 cập nhật 28 virus mới: Avoner.worm.W32, Benny.worm.W32, Calposa.worm.W32, Colevo.worm.W32, Fever.worm.W32, Generic.worm.W32, Gift.worm.W32, Headline.trj.W32, Kriz-4050.f.worm.W32, Lara.worm.W32, Marijuana.worm.W32, Mystique.worm.W32, Netsky.ah.worm.W32, Parrot.worm.W32, Pikachu.trj.W32, Rayman.worm.W32, RunOne.worm.W32, Rusty.worm.W32,
-
John Stewart - Giám đốc bảo mật (CSO) của Cisco - tuyên bố doanh nghiệp đang tốn tiền vô ích cho các quy trình bảo mật như cài đặt các bản sửa lỗi hoặc trang bị phần mềm diệt mã độc… Hiệu quả mà những giải pháp này mang lại không xứng đáng với đồng tiền bỏ ra.
-
D32 (01-08-05) bổ sung các virus LunarStorm.a.worm.W32, LunarStorm.b.worm.W32, LunarStorm.c.worm.W32, Scrambler.worm.W32, Lohack.a.worm.W32, Lohack.b.worm.W32 và Lohack.c.worm.W32 trong bản phát hành cập nhật cho tháng 8 này
-
Symantec vừa cho biết đã phát hiện một loại virus có thể lây lan trên các máy tính cá nhân cầm tay (calculator), và mặc dù không tổn thất nào cho thiết bị nhưng nó lại hiển thị dòng chữ khó chịu trên màn hình m
-
Cuộc thi gầy đây nhất đã nêu tên 17 sản phẩm không đạt được chứng chỉ VB100, chứng chỉ yêu cầu các công cụ chống virus để xác nhận chính xác 100 mẫu mã độc hoạt động mạnh được sưu tập từ Internet. Tạp chí bảo mật Virus Bulletin đứng đằng sau các cuộc thi n&agr
-
Giới phân tích cảnh báo: Sâu Yamanner tấn công vào hệ thống Yahoo Mail vừa qua chỉ là màn dạo đầu cho thế hệ sâu mới được phát triển trên nền Ajax. Dù Yammanner nhanh chóng bị chặn đứng song cả thế giới đã kịp nhận ra con người sẽ phải đối mặt với nguy cơ lớn đến mức n
-
Các nhà nghiên cứu thuộc đại học Wisconsin đã đưa ra một nghiên cứu cho rằng một số loại virus trong tương lai có thể chui qua được các cảnh báo bảo mật mạng mà SANS Internet Storm Center và Symantec vẫn tự hào lâu nay.
-
Việc giả mạo và các cố gắng khác để lấy cắp dữ liệu cũng như tiền bạc là các vấn đề thực sự nóng bỏng, chính vì vậy mà gần đây một nhóm mới của Symantec về bảo mật đang tập trung vào việc tích hợp các công nghệ nhằm mục đích bảo vệ thô
-
Các cao thủ tạo virus vừa mới cho ra đời thêm một loại virus nhân mùa giáng sinh có khả năng lây lan hàng loạt qua các thiệp giáng sinh điện tử được gửi kèm theo e-mail.
-
Theo thống kê có 5 loại virus máy tính lây lan mạnh dịp Tết Nguyên đán vừa qua là: W32.CTFMonF.Worm với tỉ lệ lây nhiễm 3.36%, W32.DakNongB.Worm tỉ lệ lây nhiễm 3.1%, W32.PerlovegaA.Worm tỉ lệ lây nhiễm 2.62%, W32.Drago
-
Đồng chủ tịch bộ phận Windows của Microsoft, ông Jim Allchin tuyên bố rằng Vista an toàn hơn hẳn so với Windows XP, tới mức ông có thể cho phép cậu con trai của mình dùng máy tính mà không cần cài phần mềm antivirus.
-
Những kẻ viết virus đang lợi dụng hình ảnh Santa Claus để lừa người dùng hệ thống tin nhắn nhanh (IM) của America Online, Microsoft MSN và Yahoo bấm vào file chứa phần mềm nguy hiểm.
-
Tuy đã ngừng lây lan từ 6/1, Sober.Z vẫn là "kẻ khủng bố" khi chiếm tới 45% số phần mềm nguy hiểm mà hãng bảo mật Anh Sophos ghi nhận trong tháng 1. Bảng xếp hạng cũng "đón chào" sự gia nhập của sâu ẩn dưới những tấm ảnh sex Nyxem.D.
-
Theo hãng bảo mật Anh Sophos, biến thể XF97/Yagnuul.A ẩn sau những file bảng tính Excel mà những người chơi game quan tâm đến giải ngoại hạng Anh vẫn sử dụng để theo dõi tiến trình hoạt động của đội bóng.
-
Ngày hôm qua là ngày mà các chuyên gia bảo mật đã thống kê khá nhiều các lỗ hông về bộ đệm trong phần mềm Trend Micro AntiVirus. Các lỗ hổng này liên quan đến cách bộ quét virus của phần mềm này xử lý thực hiện nén UPX và trong Anti-Rootkit Common Module.
-
Cảnh sát Tây Ban Nha vừa bắt giữ một thanh niên 28 tuổi, bị tình nghi đã viết và phát tán một con virus khiến hơn 115.000 chiếc điện thoại di động cao cấp tê liệt.
-
Hacker năm nay tỏ ra thờ ơ với virus nhưng những chương trình nguy hiểm khác lại bùng phát dữ dội và khiến hệ thống PC của người sử dụng dễ bị tấn công hơn bao giờ hết.
-
Nhằm mục đích thuyệt phục các doanh nghiệp sử dụng các loại virus và sâu máy tính vô hại để phục vụ cho mục đích giảm chi phí dành cho việc bảo mật mạng, một chuyên gia hàng đầu về bảo mật đã xây dựng thành cô
-
Chỉ một thời gian ngắn sau khi xuất hiện lần đầu tiên tại Bắc Mỹ, các chuyên gia đã ghi nhận trường hợp điện thoại di động nhiễm virus Cabir xuất hiện lần đầu tiên tại Úc
-
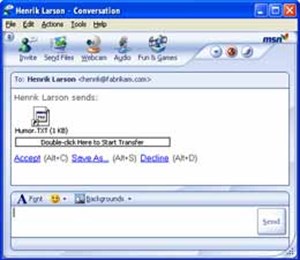
Người sử dụng đã nhận thức rõ về nguy cơ lây nhiễm chương trình nguy hiểm khi bấm vào một đường link qua e-mail, nhưng việc hạn chế tình trạng này trong hệ thống tin nhắn nhanh (IM) không phải dễ.
-
Một nghiên cứu do công ty bảo mật Frontbridge vừa ra vào cuối tuần qua cho biết: có lẽ đây là lần đầu tiên làn sóng virus tấn công người dùng đã giảm đến những 20% so với tháng trước đó.
-
Vào thứ ba 15-2, công ty bảo mật Sophos công bố rằng sẽ tung ra hàng loạt bản nâng cấp chính yếu giành cho dòng sản phẩm bảo mật doanh nghiệp, trong đó có một phương pháp bảo mật mới có khả năng ngăn ngừa trước khi hiểm họa xảy ra.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Email vẫn là một nơi lý tưởng để hacker, tội phạm mạng, những kẻ rình mò khác tấn công. Do đó điều quan trọng là bạn cần biết các phát hiện file đính kèm email không an toàn.
 Ngày nay, virus có thể đã được diệt dễ dàng hơn với những phần mềm diệt virus tân tiến. Tuy nhiên, virus vẫn đang là cơn ác mộng hàng đêm. Nó vẫn tiếp tục tấn công vào các máy tính và gây thiệt hại hàng triệu USD. Chúng t&oci

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

