-

Trước khi các mạng LAN vô tuyến (WLANs) trở nên phổ biến, cách thức duy nhất mà các loại virus và sâu có thể xâm nhập vào các hệ thông máy tính của các tổ chức doanh nghiệp đó là thông qua các phương tiện có khả năng di dời như đĩa mềm hoặc qua các mạng ngoại vi được bảo đảm bởi một chuỗi các hệ thống phòng vệ phức tạp gồm tường lửa, bộ lọc thư điện tử và các công cụ phòng chống virus.
-

Trên thị trường hiện nay, không có chương trình quét virus độc lập nào được đánh giá là nhanh nhất hay hiệu quả nhất trong nhận diện các loại virus, trojan và nhiều đe doạ nguy hiểm khác. Bài này sẽ chỉ rõ lý do vì s
-
Cục cảnh sát điều tra tội phạm kinh tế và chức vụ (C15), Bộ Công an, đã kết luận vụ việc virus Gaixinh (xrobot) chưa đến mức xử lý hình sự nên chuyển hồ sơ về Ban Thanh tra Bộ Bưu chính Viễn thông chờ quyết định phạt hành chính.
-
Virus máy tính là nỗi ám ảnh muôn thuở của bất cứ ai xài máy tính. Virus có thể hiện diện ở bất cứ nơi đâu, dưới bất kỳ hình thức nào, và nếu bạn có nối mạng thì nguy cơ bị lây nhiễm sẽ càng cao.
-
Ngày 23/5, CA đã trở thành nhà cung cấp phần mềm diệt virus miễn phí đầu tiên cho hệ điều hành Windows Vista Beta 2 đang được Microsoft phát hành. Đó là phần mềm diệt virus eTrust EZ của CA, cho phép người dùng có thể tải thử nghiệm trong vòng
-
Symantec vừa tuyên bố vào cuối hôm thứ 3 (20/12/2005) rằng phần mềm diệt virus của hãng có chứa một lỗi bảo mật nghiêm trọng, có thể bị hacker lợi dụng để chiếm quyền điều khiển máy tính.
-
Từ sáng ngày 27/2, khi truy cập vào bản beta của Yahoo Mail trên các máy PC cài đặt phần mềm diệt virus Symantec đã nâng cấp, người dùng sẽ nhận được thông báo máy tính nhiễm virus "Feebs". Symantec vừa cho biết đây là một
-
Tại hội nghị thế giới về 3GMS tại Cannes (Pháp), các chuyên gia bảo mật nhận định: các loại virus chuyên tấn công vào điện thoại di động tuy vẫn còn hiếm nhưng số lượng của chúng sẽ gia tăng nhanh chóng.
-
Virus Mytob và các biến thể tiếp tục hoành hành trên mạng Internet và máy tính cá nhân trên toàn thế giới song lại vẫn chưa đủ mức độ nguy hiểm để qua mặt nhà “vô địch” Netsky trong danh sách top 10 virus nguy
-
Những đoạn mã nguy hiểm xóa sạch danh bạ, tin nhắn rác lấp đầy bộ nhớ, những "vị khách không mời" khó ưa tự do xâm nhập… là điều người dùng ĐTDĐ được cảnh báo bấy lâu nay. Liệu virus điện thoại đã thực sự là một nguy cơ khủng khiếp như mọi người vẫn nghĩ?
-
Hãng bảo mật F-Secure vừa cho biết phiên bản IM mới nhất của Microsoft, MSN Messenger 8, đang bị một loại virus tấn công sau khi được chính thức thử nghiệm cách đây không lâu.
-
Hãng bảo mật McAfee, cuối tuần qua, đã công bố kết quả một nghiên cứu cho thấy nạn dịch virus, phần mềm gián điệp trên Internet có liên hệ với các công cụ tìm kiếm. Kết quả nghiên cứu cho thấy thông qua các câu lệnh từ khoá, các c&oci
-
Hãng bảo mật Sophos tin rằng quan điểm "các máy tính không chạy hệ điều hành Windows thì không cần bảo vệ chống virus" không còn đúng nữa. Đã bắt đầu xuất hiện một số virus tấn công các hệ điều hành khác như Macintosh, UNIX/Linux.
-
Phiên bản thứ hai của Trojan "Skulls", virus lây nhiễm vào điện thoại di động, vừa được tung lên mạng Internet. Lần này, "Skulls.B" được gói kèm theo một virus mới cũng có tác dụng tấn công vào các thiết bị di động.
-
Biến thể mới được thiết kế để tiến hành tấn công từ chối dịch vụ vào một địa chỉ cung cấp các tư liệu phản bác lại những quan điểm cho rằng không có chuyện thảm sát người Do Thái trong Thế chiến II.
-
Chương trình virus ngày một nhiều trong khi thời gian lây nhiễm lại rút ngắn. Bảng xếp hạng hoạt động của virus nửa đầu 2005 của Sophos cho thấy nguy cơ nhiễm sâu qua Internet lên tới 50% chỉ trong 12 phút online đối với máy tính Windows không cài bản vá lỗi.
-
Theo một nghiên cứu của Hiệp hội công nghiệp máy tính Hoa Kỳ (CompTIA) vừa đưa ra cho biết: số lượng các cuộc tấn công dựa trên trình duyệt đã gia tăng, trong khi tấn công bằng virus đã giảm.
-
Nhiều dấu hiệu gần đây cho thấy HellBot, nhóm tác giả sâu Mytob, đang lập kế hoạch tạo một siêu phần mềm có khả năng lây lan từ máy này sang máy khác cho đến khi không còn mục tiêu tấn công.
-
Theo chuyên gia bảo mật người Isarel Andrey Bayora, bằng việc đưa thêm một số dữ liệu mà ông gọi là "Magic Byte" vào file nguy hiểm, kẻ tấn công có thể qua mặt nhiều hệ thống dò tìm virus.
-
Vào cuối ngày 15-11, các công ty bảo mật đã cảnh báo về sự xuất hiện của một số biến thể của dòng virus Sober cực kỳ nguy hiểm chuyên tấn công vào các máy tính chạy Windows. May mắn là các biến thể này không nguy hiểm bằng các phiên bản đời trước và có tốc độ lây nhiễm không nhanh.
-
CME được tạo ra để loại bỏ rắc rối nảy sinh do cách đặt tên khác nhau của các nhà cung cấp phần mềm bảo mật, như sâu Sober mới nhất được gọi là Sober.Z hoặc Sober.X. Tuy nhiên, một số chuyên gia tỏ ra nghi ngờ t&iac
-
Cuối ngày 28/7, một đợt tấn công spam mới của Trojan lại xuất hiện, giả dạng chương trình vá lỗi của Microsoft, kèm theo liên kết tải phần mềm nguy hiểm, tạo cơ hội cho kẻ tấn công tiếp cận và thâm nhập máy tính.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Chỉ cần vài thao tác chỉnh sửa cùng sự hỗ trợ của một máy tính khác, bạn có thể nhanh chóng giải quyết được sự cố không thể đăng nhập hệ điều hành.
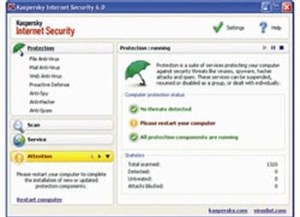 Dưới đây chúng tôi sẽ hướng dẫn các bạn cách cấu hình chi tiết phần mềm Kaspersky, giúp bạn phòng chống virus và bảo mật máy tính hiệu quả hơn. Nguy cơ khiến người dùng máy tính và đặc biệt là người dùng máy tính c&oa

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

