-

Hôm qua, Các chuyên gia bảo mật phát hiện một loại worm e-mail mới mang tên Mimail.R (còn có tên Novarg và Mydoom) đang lây nhiễm nhanh trên mạng. Sâu không những tấn công các máy chủ e-mail, website của nhà sản xuất phần mềm Unix SCO Group, mà còn cho phép hacker điều khiển hoàn toàn hệ thống của nạn nhân bằng thao tác ghi lại phím gõ.
-

Thay vì sử dụng các cặp kính trập hình động đắt tiền, công nghệ 3D thụ động sử dụng kính phân cực rẻ tiền.
-

So với mẫu Plasma 3D đầu tiên, Viera VT20, Panasonic VT25 là mẫu Plasma 3D được đánh giá cao hơn.
-

SSG-2200KR có giá 179 USD, là mẫu kính 3D trập hình động dành cho trẻ em và sẽ được Samsung phát hành trong thời gian sắp tới.
-

Do nhu cầu đặt hàng NX800 series tại Nhật quá lớn so với dự đoán của Sony, hãng đã phải đưa ra thông báo lùi thời điểm phát hành chính thức sản phẩm ra thị trường.
-
Các nhà nghiên cứu bảo mật vừa cảnh báo 2 lỗ hổng "rất nghiêm trọng" trong ngôn ngữ script PHP, có thể cho phép tin tặc chiếm quyền điểu khiển máy chủ của bên thứ ba và sử dụng trình duyệt web của máy tính nạn nhân để thực thi mã "độc hại". Lỗ hổng ảnh hưởng tới PHP từ phiên bản 4.3.7 trở về trước, cũng như từ phiên bản PHP 5.0 RC3 trở về trước
-
Hãng bảo mật F-Secure vừa phát hiện một loại sâu mới có khả năng tấn công vào điện thoại di động theo một phương thức rất nguy hiểm. Cũng giống các "đồng nghiệp" trước đây, phiên bản sâu mới Commwarrior.Q lây nhiễm vào điện thoại qua kết nối không d&
-
Đại diện hãng phần mềm Mỹ thông báo tuần tới họ sẽ tung ra phiên bản khắc phục những khiếm khuyết bị nhóm tin tặc ở Nga, có tên "Hangup Team", khai thác hồi tháng 6.
-
Mang tên Scob (hay còn gọi là Ject, Toofer hay Webber.P), virus máy tính mới bắt đầu xuất hiện trên mạng hôm qua (25-6).
-
Microsoft vừa chính thức cho phát hành lại bản cập nhật bảo mật MS06-042 đã từng được phát hành trong tháng 8. Bản cập nhật bảo mật MS06-042 khắc phục một loạt các lỗi bảo mật trong trình duyệt Internet Explorer.
-
Tin tặc đang sử dụng tin nhắn văn bản qua điện thoại di động để dụ dỗ người sử dụng truy cập vào một trang web độc hại nhằm xây dựng hệ thống mạng "zombie". Đây là nội dung bản tin cảnh báo mà hãng bảo mật Websense vừa mới phát hành.
-
Hôm qua, Yahoo ra mắt phiên bản beta của công cụ Yahoo Local giúp người lướt web có thể search thông tin gần nhà hơn. Động thái này thể hiện hãng không hề thua kém các đối thủ nặng ký khác trong lĩnh vực tìm kiếm.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng trong phần mềm máy chủ ứng dụng Oracle9i Application Server, có thể cho phép người dùng cục bộ bình thường chiếm quyền leo thang cao hơn trong hệ thống.
-
Hãng bảo mật Secunia vừa phát hiện một lỗ hổng trong trình duyệt Internet Explorer (IE) 7, có thể cho phép một website "độc hại" giả mạo thanh địa chỉ trên trình duyệt.
-
Người dùng Linux vừa được khuyến nghị nên nhanh chóng cập nhập bản sửa lỗi mới nhất để bịt một lỗ hổng trong lõi hệ điều hành nguồn mở, có thể khiến cho hệ thống bị đổ vỡ.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng trong trình duyệt Firefox, có khả năng cho phép tin tặc đánh cắp thông tin người dùng trên những website cho phép người dùng có thể tạo ra những trang riêng, chẳng hạn như MySpace.com.
-
Hãng bảo mật Sophos cảnh báo người dùng hệ điều hành Mac OS đang là mục tiêu tấn công của một dòng mã độc nguy hiểm mới. Mục tiêu cuối cùng của con Trojan này là ăn cắp thông tin tài khoản cá nhân của người dùng.
-
Hãng bảo mật SecuriTeam vừa công bố hai lỗ hổng mới trong trình duyệt Mozilla Firefox, có thể cho phép lưu các file của tin tặc về máy tính để kích hoạt cuộc tấn công.
-
Hãng bảo mật Secunia vừa cảnh báo về một số lỗ hổng trong nhân Linux 2.4 và 2.6, có nguy cơ tạo điều kiện cho tin tặc hoặc người dùng cục bộ khởi phát một cuộc tấn công DoS (tấn công từ chối dịch vụ) hoặc thực hiện kiểu tấn công leo thang đặc quyền.
-
eEye Digital Security vừa công bố phát hiện một lỗi bảo mật mới trong Windows Vista. Lỗi này cho phép những người sử dụng bình thường tự nâng tài khoản của mình lên tương đương với tài khoản của người quản trị.
-
Richard C Honour - 31 tuổi, công dân Mỹ - sẽ phải đối mặt với mức án 5 năm tù và một khoản tiền phạt lên tới 250.000 USD cho hành vi lập trình và phát tán phần mềm độc hại.
-
Hôm 13-08, nhà cung cấp dịch vụ Internet vừa trình làng chương trình khắc phục lỗ hổng an ninh trong phần mềm nhắn tin nhanh mới nhất của mình.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Một chuyên gia bảo mật của Microsoft hôm 31/03 cho biết, hãng đã phát hiện hơn 1800 lỗi Office 2010 khi kiểm tra các mã lực điện toán ở các máy tính.
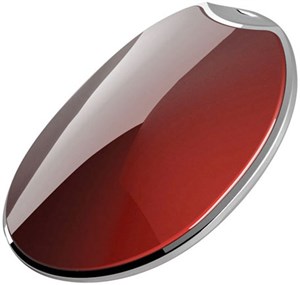 Máy nghe nhạc Coby MP570 có thể không ấn tượng với khách hàng về tính năng nhưng thiết kế của máy lại rất độc đáo và đẹp mắt.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học