-

Ngày 6-9, Hãng Kingston công bố sản phẩm DataTraveler Ultimate 3.0 ổ đĩa Flash đã xuất hiện trên thị trường, trở thành hãng đầu tiên trên thế giới chính thức xuất xưởng USB 3.0.
-

Hôm 5/10, hãng viễn thông Verizon (Mỹ) giới thiệu smartphone Droid Pro với thiết kế dạng thanh, màn hình cảm ứng kết hợp với bàn phím cứng Qwerty.
-

Một loại virus Trojan mới đã được phát hiện giả danh phần mềm diệt virus đang phát tán rất nhanh thông qua thư rác với yêu cầu cập nhật phần mềm bảo mật microsoft ngay lập tức.
-

Chiếc DSLR mới của Canon với màn hình sau có thể lật xoay và cách bố trí nút điều khiển có khá nhiều điểm khác lạ.
-
Người sử dụng Nokia PC Suite đang phải đứng trước các nguy cơ bị tấn công khi vừa có một lỗ hổng bảo mật trong bộ phần mềm này được phát hiện. Lỗi bảo mật này có thể bị tin tặc lợi dụng để tấn công nhằm chiếm quyền điều khiển các hệ thống bị mắc lỗi.
-
Cảnh báo của các hãng bảo mật cho biết hai đoạn mã khai thác vừa được tung lên mạng Internet để tấn công các hệ thống chạy hệ điều hành Windows. Mã khai thác đầu tiên lợi dụng một lỗ hổng "nghiêm trọng" trong giao thức DHCP của Windows.
-
Một tuần, ba lỗ hổng nghiêm trọng liên tiếp được khui ra trong ứng dụng bảng tính phổ biến này của Microsoft. Người dùng Excel có lý để mà lo lắng, khi ngày hôm qua, một hacker đã công bố đoạn mã tấn công vào một lỗ hổng chưa được bịt vá trong
-
Đôi khi sự đời thật trái khoáy. Những nỗ lực nâng cao sự ổn định và bảo mật cho hệ điều hành mới của Microsoft lại có thể khiến cho Vista thiếu ổn định và phát sinh nhiều lỗ hổng mới. Các chuyên gia của Symantec đã kiểm tra rất kỹ công nghệ mạng trong các bả
-
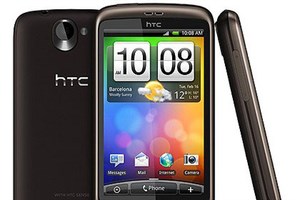
Công ty an ninh máy tính danh tiếng của Nga Kaspersky Lab cho biết họ vừa phát hiện ra phần mềm độc hại đầu tiên tấn công riêng vào hệ điều hành Android của Google.
-
Các chuyên gia nghiên cứu của Sunbelt Software Inc. cho biết họ vừa mới phát hiện ra một chương trình đặc biệt mà họ tin rằng được sử dụng để tạo ra các chương trình keylogger và trojan mới nhằm mục tiêu tấn công khách hàng của các tổ chức tài chính tín dụng trên thế giới.
-
Một chiến dịch thư rác mới vừa được khởi động cuối tuần qua bằng việc xuất hiện một con trojan có khả năng ăn cắp mật khẩu đính kèm trong một cập nhật Windows chính hãng Microsoft.
-
Các chuyên gia nghiên cứu bảo mật vừa mới phát hiện ra một lỗ hổng bảo mật “zero-day” nghiêm trọng trong Microsoft Word đã bị tin tặc Trung Quốc và Đài Loan khai thác.
-
Gã khổng lồ phần mềm vừa cảnh báo về một lỗ hổng bảo mật nghiêm trọng (critical) bên trong bộ phần mềm Office, có thể cho phép hacker giành trọn quyền kiểm soát máy tính.
-
Hãng Adobe vừa mới cảnh báo về một lỗ hổng nghiêm trọng trong chương trình Acrobat Reader nổi tiếng của hãng.
-
Hãng bảo mật Symantec, hôm 25/5 đã cảnh báo về một lỗ hổng bảo mật mới nằm trong thủ tục chia sẻ tệp tin của Windows 2000. Được biết lỗi bảo mật này phát sinh trong thủ tục chia sẻ tệp tin SMB (Server Message Block) của Windows 2000.
-
Công ty bảo mật Secunia vừa thông báo về một số lỗi bảo mật đã được phát hiện trong một số phiên bản mới nhất trình chơi media nổi tiếng của Apple là QuickTime.
-
Symantec vừa mới cảnh báo người sử dụng về một số lỗ hổng bảo mật nằm trong sản phẩm Scan Engine. Scan Engine là một giao diện lập trình cho phép các hãng thứ ba tích hợp công nghệ quét diệt phần mềm độc hại của Symantec vào trong các ứng dụng của họ.
-

HTC ra mắt bộ đôi di động Android, trong đó, Desire HD sở hữu màn hình 4,3 inch, camera 8 Megapixel còn Desire Z nổi bật với bàn phím trượt ngang.
-
Các hãng bảo mật, ngày hôm qua (2/5), đã cảnh báo người sử dụng về một loại sâu máy tính mới phát tán qua hệ thống mạng tin nhắn tức thời (IM).
-
Các chuyên gia bảo mật vừa cảnh báo về một loại sâu mới chưa được đặt tên trong hệ thống tin nhắn nhanh (IM). Nó là sự pha trộn của những phần mềm không mong muốn, trong đó có cả Rootkit, công cụ khai thác những phần chưa được bảo vệ trong m
-
Ngày hôm qua (28/6), các chuyên gia bảo mật đã cảnh báo người dùng về hai lỗi bảo mật chưa được khắc phục trong trình duyệt Internet Explorer của Microsoft. Đặc biêt, các chuyên gia cho biết, người dùng có thể đang phải đứng trước nguy cơ bị tấn công..
-
Các chuyên gia bảo mật cho biết hiện đã xuất hiện hai con sâu máy tính nhắm mục tiêu khai thác lỗi bảo mật mới được công bố trong Windows. Tuy nhiên, các loại sâu máy tính này chưa phát tán và lây nhiễm rộng rãi.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Hệ thống giám sát virus của Bkav vừa phát hiện nhiều kết quả tìm kiếm dẫn đến một công cụ mạo danh hãng phần mềm Microsoft. Công cụ này chính là một loại virus phá hủy dữ liệu, nó sẽ xóa toàn bộ dữ liệu trên ổ đĩa C khi được kích hoạt.
 Một trong những chiếc tablet đang được người dùng tại Mỹ rất quan tâm đã có mặt ở thị trường trong nước dưới dạng xách tay với giá khoảng 7 triệu đồng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

