-
Hai lỗi bảo mật trên chip máy tính lớn vừa được phát hiện, được gọi là Meltdown và Spectre, ảnh hưởng đến hầu hết các thiết bị được sản xuất trong 20 năm qua. Mức độ ảnh hưởng của hai lỗi bảo mật này trên các thiết bị như thế nào vẫn đang được tính toán, nhưng nó có thể dẫn đến việc máy chủ trên nền tảng điện toán đám mây bị xâm nhập, kéo theo những ảnh hưởng tồi tệ hơn.
-
Một người dùng có tên là adyingnobody mới đây đã công bố trên mạng xã hội Twitter rằng đang nắm giữ 137,21GB nội dung tin nhắn và cuộc trò chuyện trong các nhóm kín Telegram dù không được tham gia.
-
Ngay cả trình duyệt Safari của Apple cũng có thể bị hacker lợi dụng.
-
Trung tâm NCSC dự báo rằng, lỗ hổng CVE-2021-1675 có thể bị tận dụng để tiến hành các chiến dịch tấn công có chủ đích APT lớn trên quy mô rộng vào không gian mạng Việt Nam trong thời gian ngắn sắp tới.
-
Lỗ hổng bảo mật nghiêm trọng này đã được vá trong phiên bản Firefox 97 vừa được tung ra.
-
Atlas VPN đã đưa ra số lượng lỗ hổng của các trình duyệt phổ biến gồm Chrome, Firefox, Opera, Microsoft Edge, Safari trong năm 2022, dựa trên số liệu của VulDB.
-
Hiện chưa rõ tại sao Microsoft cần tới hai năm để khắc phục lỗ hổng này.
-
Google Project Zero công bố lỗ hổng bảo mật nghiêm trọng trên WhatsApp Android cho phép tải file độc hại không cần tương tác. Người dùng cần làm gì để tự bảo vệ?
-
Tối qua, ngày 18/9, VSEC - công ty cổ phần An ninh mạng Việt Nam đã đưa ra cảnh báo khẩn cấp về lỗ hổng bảo mật nghiêm trọng trên ứng dụng mã nguồn mở Jenkins.
-
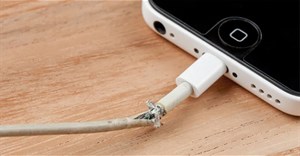
Hầu hết người dùng iPhone và một số sản phẩm khác của Apple, từ iPad đến MacBook đều gặp vấn đề về độ bền của cáp sạc, như bị rách hoặc sờn lớp vỏ khiến cáp hỏng hoặc hoạt động không ổn định.
-
Các nhà nghiên cứu bảo mật quốc tế vừa phát đi thông báo khẩn về một lỗ hổng nghiêm trọng có liên quan đến hành vi thực thi mã từ xa trên GitLab.
-
Ở trạng thái mặc định, Cortana sẽ luôn ở trạng thái lắng nghe yêu cầu của người dùng, ngay cả khi ở màn hình khóa trên Windows 10, đây chính là lỗ hổng tạo cho hacker có cơ hội thao túng thiết bị và cài mã độc vào máy tính.
-
Fortinet hiện đang kêu gọi khách hàng và các admin hệ thống sử dụng sản phẩm, dịch của họ khẩn trương cập nhật các bản vá mới nhất.
-
Bốn lỗ hổng trong hệ điều hành WebOS chạy trên smart TV của LG đã được phát hiện bởi các nhà nghiên cứu bảo mật Bitdefender.
-
Các chuyên gia an ninh mạng Bkav vừa đưa ra cảnh báo, thông qua lỗ hổng hệ điều hành, kẻ xấu có thể lợi dụng lừa đảo, tống tiền, ăn cắp thông tin bí mật, tài khoản của người sử dụng iPhone tại Việt Nam bằng các tin nhắn SMS giả mạo từ người thân nạn nhân.
-
Một lỗ hổng trên phần mềm nguồn mở Cocoapods có thể khiến các ứng dụng như Facebook, TikTok, Netflix trên iOS, macOS có nguy cơ bị tấn công.
-
Apple vừa gấp rút phát hành một loạt các bản cập nhật Phản hồi bảo mật nhanh (Rapid Security Response - RSR) nhằm giải quyết một lỗ hổng zero-day mới đang bị khai thác tích cực.
-
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) vừa chính thức phát động chương trình tìm kiếm lỗ hổng bảo mật trên các nền tảng số hỗ trợ công tác phòng, chống dịch COVID-19.
-
Gần đây, một nhà nghiên cứu đã tìm thấy một lỗ hổng trên YouTube có thể làm rò rỉ email của mọi người.
-
HTC cho biết sẽ điều tra lỗ hổng mà các nhà nghiên cứu khẳng định có trong một số smartphone chạy Android của hãng này.
-
Các chuyên gia bảo mật của Google đã phát hiện trong trình cài đặt game Fortnite của Epic Games có một lỗ hổng bảo mật. Bằng cách lợi dụng việc ứng dụng sử dụng hệ thống bộ nhớ ngoài để lưu trữ dữ liệu, tin tặc có thể xâm nhập thiết bị để tải xuống và cài đặt các phần mềm độc hại.
-

Firefox cũng không thoát được lỗi zero-day. Đó là kết luận của hai hacker, Mischa Spiegelmock và Andrew Wbeelsoi, vào ngày thứ 7 tuần rồi khi họ khảo sát cách thức mà trình duyệt này thao tác với các đoạn mã JavaScript, trong khuôn khổ cuộc
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Qualcomm vừa xác nhận một lỗ hổng zero-day (CVE-2024-43047) ảnh hưởng đến 64 chipset của hãng, trong đó có cả Snapdragon 8 Gen 1, Snapdragon 888, được sử dụng rộng rãi trong các thiết bị Android phổ biến.
 Vẫn đang ngồi trên ghế nhà trường nhưng cô sinh viên Lê Mỹ Quỳnh, sinh năm 1998 đã tìm ra nhiều lỗ hổng nghiêm trọng trong hệ thống của hãng Oracle.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

