-
Trong thế giới mạng trước nay luôn tồn tại một thế giới hack ứng dụng web cũng có thể được xem như một thế giới hoang dã. Có nhiều thứ mới và luôn xảy ra không giống như mong đợi. Các tấn công đó thường khai thác lỗ hổng trong các ứng dụng web hay kỹ thuật mã h&oa
-
Sáng nay (25/7), website của ngân hàng Techcombank tại địa chỉ http://techcombank.com.vn/ đã bị hacker tấn công.
-
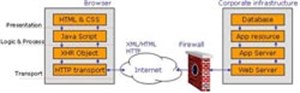
AJAX và các dịch vụ Web mang tích tương tác cao đã tạo nên xương sống cho các ứng dụng thế hệ Web2.0. Tuy nhiên sự chuyển biến của công nghệ này đã mang ra các thách thức mới cho các chuyên gia bảo mật.
-
Những loại virus đơn lẻ, thậm chí cả bộ công cụ tấn công, hiện được rao bán trên mạng với giá chỉ khoảng 500 bảng Anh, thậm chí kèm theo 12 tháng hỗ trợ kỹ thuật.
-
Cuối tuần quan, hãng bảo mật Symantec cảnh báo về một loại virus có khả năng lây lan trên nền tảng hệ điều hành Mac OS X. Mặc dù, virus không mấy nguy hiểm nhưng nó làm dấy lên một cảnh báo rằng không có hệ điều hành nào là không bị vir
-
Theo Viện nghiên cứu bảo mật SANS, các trang web của nhiều tổ chức chống nạn thư rác đã bị tấn công từ chối dịch vụ hàng loạt và đến nay một số vẫn trong trạng thái "offline".
-
Một mối nguy hại mới đang ảnh hưởng đến Yahoo Mail và Hotmail, 2 trong số những trang thư điện tử lớn nhất trên mạng Internet. BitDefender Antivirus Labs xác định mối nguy hại đó có tên là Trojan Spammer.
-
Trong những ngày chuyển giao giữa năm cũ và năm mới, giới hacker đã tung ra một loại sâu máy tính (worm) có tốc độ lây lan cực nhanh, nhờ đánh trúng vào tâm lý của người dùng khi đặt cho các email phát tán loại sâu n&a
-
Website của doanh nghiệp Việt Nam hiện nay, thậm chí của cơ quan nhà nước, rất dễ xâm nhập để thay đổi dữ liệu. Trao đổi với chúng tôi, anh Võ Đỗ Thắng - Giám đốc Trung tâm Athena, một công ty chuyên về đào tạo bảo mật và an ninh mạng, cho biết các website của do
-
Công cụ quét virus ThreatSense.Net của ESET đã phát hiện được một số lượng đáng kể máy tính bị nhiễm W32/PSW.Agent.NDP trong hàng triệu máy tính trên khắp thế giới. Trojan này đánh cắp thông tin lưu trong máy tính, sau đó gửi về một hacker chủ nhân.
-
Hãng bảo mật MessageLabs mới công bố bản báo cáo cho biết số lượng các vụ tấn công có mục tiêu rõ ràng thông qua con đường email tiếp tục tăng mạnh trong thời gian qua.
-

Sau khi xuất hiện virus Vinatad lây lan qua YM, Trung tâm Ứng cứu khẩn cấp Máy tính Việt Nam (VNCERT) đã nhanh chóng xác minh và xác định website công ty Vinatad bị hacker tấn công và cài mã độc hại.
-
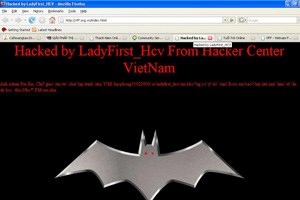
11h30 hôm nay, website của Liên đoàn bóng đá Việt Nam (VFF) đã bị hack. Trên trang web này bỗng xuất hiện thêm 1 trang tin, cảnh báo. Có thể xem chi tiết http://vff.org.vn/index.html.
-
Hãng bảo mật ISS X-Force cho biết đã phát hiện và đang tiếp tục theo dõi các tấn công nhằm vào một loạt điểm yếu trong sản phẩm của Micrsoft, Apple và TrendMicro. Kẻ tấn công có thể khai thác điểm yếu này bằng cách dụ người dùng chạy hoặc tải c&aacut
-
Các chuyên gia bảo mật vừa cảnh báo người dùng điện thoại di động nên cẩn thận với những tin nhắn có chứa đường liên kết tới trang web, bởi vì chúng có thể ẩn chứa sẵn một con Trojan nguy hiểm.
-
Chỉ một ngày sau khi các chuyên gia bảo mật đưa ra lỗ hổng của Google Toolbar trên Firefox, thì một lỗ hổng khác tương tự cũng được tìm thấy trong Google Desktop.
-
Facetime Security Labs vừa phát hiện một con sâu máy tính không chỉ có khả năng tấn công Skype mà còn cả ICQ, MSN Messenger, AIM, Trillian và Yahoo Messenger.
-
Hãng bảo mật Symantec hôm qua (10/5) lên tiếng cảnh báo tin tặc đang lợi dụng những lỗ hổng bảo mật chết người trong QuickTime và WinZip để tấn công ăn cắp thông tin cá nhân người dùng.
-
Mozilla đang phải vắt chân lên cổ phát triển miếng vá dành cho trình duyệt Firefox, sau khi thông tin chi tiết về một lỗ hổng bảo mật nghiêm trọng bên trong "Cáo lửa" đã bị hacker công bố lên mạng.
-
Khi tấn công trực tuyến ngày càng trở nên khó khăn, bọn tội phạm mạng đang dần chuyển sang những mảnh đất "màu mỡ, tươi xanh" hơn như cơ sở hạ tầng Internet và ngôi nhà số, hãng bảo mật McAfee cảnh báo.
-
Thay vì gửi thư điện tử có đính kèm tệp virus hay dính sẵn mã nguy hiểm như trước đây, các tay spammer đã phát tán thư giả danh tặng thiệp điện tử (e-card) để dụ dỗ người nhận truy cập vào trang web lưu trữ thiệp có virus.
-
Các chuyên gia bảo mật cho biết hiện đã xuất hiện hai con sâu máy tính nhắm mục tiêu khai thác lỗi bảo mật mới được công bố trong Windows. Tuy nhiên, các loại sâu máy tính này chưa phát tán và lây nhiễm rộng rãi.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Card đồ họa tốc độ cao là cơn khát của hầu hết dân đam mê game và đồ họa. Tuy nhiên, hiệu năng cao trên card đồ họa đời mới đồng nghĩa với nhiệt độ tăng theo.
 Theo Công ty Misoft, trong khoảng 1 tuần qua, khá nhiều hệ thống mạng tại Việt Nam đã bị tấn công bởi sâu TROJ_SMALL.DK. Sâu này sau khi lây nhiễm lập tức khóa quyền truy nhập folder option, registry, taskmanger, ẩn tất cả thư mục trên hệ thống đồng thời tự sinh ra c&a

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học