-
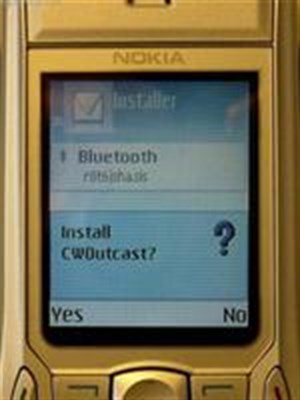
Hãng bảo mật F-Secure đã cảnh báo người dùng ĐTDĐ sử dụng hệ điều hành Symbian về biến thể mới nhất của virus Commwarrior, Commwarrior.C, có thể lây nhiễm qua Bluetooth, MMS và thẻ nhớ MMC.
-

Vào đầu tuần này, một loại trojan gọi là Skulls đang tấn công vào các loại điện thoại Nokia sử dụng hệ điều hành Symbian, các công ty bảo mật cùng với các nhà sản xuất điện thoại di động đang chạy "sốt vó".
-
Những kẻ tấn công đang khai thác lỗ hổng chưa được vá mới đây nhất trong Microsoft Word 2000. Các chuyên gia bảo mật cảnh báo mức độ nguy hiểm đang ngày càng tăng.
-
Một chương trình nguy hiểm đang lợi dụng các máy tính làm vũ khí tấn công vào điện thoại di động (ĐTDĐ). Theo hãng bảo mật Sophos, trojan này có tên Troj/Delf-HA.
-
Một biến thể sâu mới đang nhanh chóng phát tán từ châu Á và châu Âu sang Bắc Mỹ, làm đầy tràn dung lượng hòm thư của người sử dụng.
-
Microsoft cho biết đang điều tra thêm về lỗ hổng bảo mật tệp tin Windows Help mới được phát hiện đồng thời cảnh báo mã độc tấn công lỗi này đã xuất hiện trên Internet.
-
Microsoft cảnh báo tin tặc hiện đang lợi dụng một lỗi bảo mật chết người chưa được vá trong hệ điều hành Windows để tổ chức tấn công người trên diện rộng. Bản tin cảnh báo bảo mật của Microsoft cho mục tiêu của tin tặc là một lỗi bảo mật trong dịch vụ tên miền DNS trong phiên bản
-
Hãng bảo mật Anh Sophos vừa phát hiện một virus hoạt động khá kỳ quặc. Sau khi xâm nhập vào máy tính, nó sẽ gửi đi hàng loạt lệnh in ảnh chụp một con cú với dòng chữ 'O RLY?' (Oh, really? - Ồ thật thế à?) tới hệ thống máy in.
-
Một chuyên gia bảo mật Israel tên Matan Gillon vừa phát hiện ra phương pháp ăn cắp thông tin bằng công cụ Google Desktop Search thông qua một lỗi bảo mật chưa được vá nằm trong trình duyệt Internet Explorer. Lỗi bảo mật này nằm trong cách thức Internet Explorer quản lý
-
Một loại Trojan có khả năng tấn công vào các hệ điều hành Windows XP (kể cả bản SP2) vừa được tung lên mạng Internet, cho phép tin tặc có thể điều khiển máy tính nạn nhân từ xa.
-
Một hãng bảo mật vừa cảnh báo về một loại sâu máy tính mới có khả năng ăn cắp thông tin tài khoản ngân hàng trực tuyến đang phát tán mạnh mẽ thông qua hệ thống trang web mạng xã hội của Google.
-
Khiếm khuyết này được công bố trên mạng tin an ninh Bugtraq bởi một chuyên gia tư vấn bảo mật có tên Hugo Vázquez Caramés và chi tiết cũng đã được chuyển đến cơ quan quản lý chuẩn kết nối không dây tầm ngắn Bluetooth.
-
Theo nghiên cứu của tổ chức bảo mật Cybertrust, tin tặc hiện đang theo xu thế thực hiện các cuộc tấn công nhỏ lẻ hơn là các cuộc tấn công nhằm triệt phá toàn hệ thống.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng nghiêm trọng trong các chủng loại thiết bị cầm tay BlackBerry của hãng Research In Motion (RIM), có thể cho phép tin tặc thực hiện các cuộc tấn công từ chối dịch vụ (DoS) làm tê liệt thiết bị.
-
Trong vài ngày qua, có một loại sâu mới mang tên "Mytob" đã xuất hiện và tấn công vào các máy tính bị ảnh hưởng bởi lỗ hổng LSASS trong Windows.
-
Thêm một lỗi bảo mật mới trong ứng dụng bảng tính Microsoft Excel vừa được phát hiện và cho công bố trong ngày hôm qua (6/7). Lỗi bảo mật này phát sinh do một lỗi bội nhớ xuất hiện khi ứng dụng xử lý hoặc sửa chữa một tệp tin có nội dung quá dài.
-
Ngày hôm qua (07/02) một hacker được biết đến với tên HD Moore đã cho công đoạn mã khai thác một lỗ hổng bảo mật trong phiên bản mới nhất trình duyệt mã nguồn mở Firefox 1.5 của Mozilla trên trang web The Metasploit Project.
-
Số lượng các vụ tấn công qua hệ thống mạng tin nhắn tức thời (IM) và mạng chia sẻ tệp tin ngang hàng (P2P) đã tăng một cách đáng kể trong khoảng thời gian cuối năm 2005. Đây là kết luận của một hãng bảo mật đã đưa ra trong ngày 10/04.
-
Theo một báo cáo nghiên cứu của IMlogic cho biết hiện nay tin tặc và virus đã nhận diện và khai thác các cơ hội tấn công qua tin nhắn tức thời (IM).
-
Trang MSN của Microsoft tại Hàn Quốc đã bị tin tặc tấn công nhằm đánh cắp mật khẩu từ các máy tính nạn nhân khi ghé thăm trang web. Microsoft vẫn chưa thể xác minh đã có bao nhiêu người dùng Internet bị ảnh hưởng bởi sự cố bảo mật này.
-
Hãng bảo mật Trend Micro cho biết, một loại sâu mới mang cái tên Fatso.A hay Sumom.a đang phát tán rất nhanh trên mạng thông qua các công cụ nhắn tin tương tác IM và mạng ngang hàng P2P.
-
Phong Net: Tan Tao Net chung toi can tuyen 1 ktv( Gioi ) Điều Kiện : Kinh Nghiệm Về Internet và Game Online. Biết Ghost Windows Cài windows tieng hoa.Cai Game Online,Nhanh Nhẹn,Lịch Sự Với Khách Hàng.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Khoảng hai ngày nay, xuất hiện hàng loạt email giả mạo địa chỉ mail của Trung tâm Internet Việt Nam (VNNIC) gửi đi các thông báo cảnh báo virus, nhưng bản thân các bức mail này lại chứa mã độc trong file đính kèm nhằm tấn công người dùng.
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học