-
Microsoft chính thức xác nhận tin tặc đang lợi dụng một lỗi bảo mật chưa được sửa khắc phục trong Word để tấn công người dùng.
-
Kaspersky Lab vừa phát hiện một loại sâu mang tên IM-Worm.Win32.Zeroll với 4 biến thể có khả năng lây lan trong mọi chương trình chat như Yahoo Messenger, Skype...
-
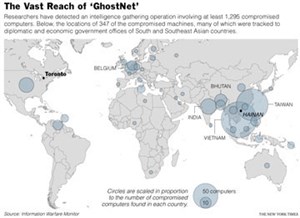
Các chuyên gia Canada cho biết họ vừa phát hiện một mạng lưới gián điệp điện tử đặt tại Trung Quốc xâm nhập hàng nghìn máy vi tính của chính phủ và tư nhân
-
Hãng SecureMac, trong bản tin cảnh báo bảo mật tuần trước cho biết Trojan AppleScript.THT được phát tán thông qua một số website độc hại.
-
Các nhà cung cấp phần mềm bảo mật vừa phát hiện một loại sâu máy tính tấn công vào ứng dụng VoIP của Skype nhằm thu thập những địa chỉ email và đưa người dùng tới một loạt các trang web chứa những phần mềm độc hại.
-
Một làn sóng khổng lồ của biến thể sâu Storm Worm đang gây ngập lụt hòm thư của người dùng Internet trên toàn thế giới trong sự bất lực, không hay biết của nhiều ứng dụng bảo mật. Trong số 31 chương trình diệt virus được kiểm tra, chỉ có duy nhất 4 chương trình nhận dạng
-

Hãng bảo mật Bitdefender vừa công bố một loại sâu mới mang tên Worm.Sohanat.Z lây nhiễm qua trình tin nhắn đa phương tiện Yahoo Messenger bằng cách dẫn dụ người dùng nhấn vào các liên kết.
-
Những kẻ chuyên lập trình mã độc lại vừa mới "sáng tạo" ra một loạt 3 con Trojan mới chuyên tấn công các thiết bị di động sử dụng hệ điều hành Symbian S60.
-
Các chuyên gia bảo mật vừa đưa ra cảnh báo về một loại trojan mới xuất hiện có khả năng tấn công vào một lỗi bảo mật chưa được vá của Microsoft Office có thể tạo điều kiện cho hacker xâm nhập máy tính.
-

Microsoft cho biết họ đang tiến hành thử nghiệm bản vá lỗi cho một lỗ hổng vừa được phát hiện trong Windows XP, cho phép kẻ tấn công có thể điều khiển máy tính từ xa.
-
Loại sâu có tên Lupper, được phát hiện hôm 6/11, khai thác khiếm khuyết phát hiện gần đây trong XML-RPC của ngôn ngữ PHP. Đây là một giao thức đơn giản dùng để thực hiện thủ tục kết nối từ xa tới các server trên nền Internet.
-
Người dùng bộ ứng dụng văn phòng mã nguồn mở OpenOffice được khuyến cáo không nên mở các tệp tin gửi đến từ các nguồn không rõ ràng nếu không muốn trở thành nạn nhân của một con sâu máy tính mới xuất hiện.
-
Chủ nhân một blog chuyên về "miếng vá" phần mềm vừa post lên mạng hơn 100 bản sửa lỗi mà theo anh ta, sẽ nằm trong gói dịch vụ 1 (SP1) của Windows Vista, phần mềm mới trình làng của Microsoft.
-
Hãng bảo mật Symantec cảnh báo một mã độc tấn công OpenOffice.org có khả năng lây nhiễm lên nhiều hệ điều hành khác nhau lại vừa được tin tặc tung lên mạng Internet.
-
Phỏng vấn ông Eric Hoh, Phó chủ tịch Symantec khu vực Nam Á về những xu hướng bảo mật mới, cách thức phòng vệ hiệu quả cũng như làm sao để DN đầu tư cho bảo mật CNTT đạt được tối ưu.
-

Các chuyên gia nghiên cứu bảo mật cảnh báo, người dùng web nên thật sự cẩn thận bởi lại mới có một mã độc tấn công Internet Explorer vừa được tung lên mạng toàn cầu.
-
Số lượng virus đe doạ hệ thống tin nhắn nhanh (IM) đang tăng lên, tỷ lệ thuận với sự ra đời một số thủ thuật tinh vi mới, đặc biệt là những chương trình nguy hiểm có khả năng ảnh hưởng tới nhiều hệ thống khác nhau.
-

Các chuyên gia bảo mật cảnh báo người dùng OpenOffice nên thật sự cẩn thận sau khi vừa có 3 lỗ hổng bảo mật trong bộ ứng dụng này được tiết lộ. Hãng bảo mật Secunina xếp những lỗi trên vào mức "cực kỳ nguy hiểm" - mức cao nhất trong các nấc thang đánh giá mức độ ng
-
Ngày hôm qua (22/11), Viện nghiên cứu SANS đã cho công bố bản báo cáo “Top 20 lỗ hổng bảo mật 2005”, theo đó hiện nay tin tặc đang có xu hướng chuyển sang tấn công các ứng dụng và thiết bị mạng thay vì tấn công vào các hệ điều hành.
-

Virus tấn công chuyên vào các trình nhắn tin trực tuyến vẫn tiếp tục gia tăng mạnh trong tháng 5-2005. Xu hướng này đã chính thức trở thành một hiểm họa không nhỏ đối với mọi người dùng.
-
Hãng nghiên cứu bảo mật tin nhắn IMLogic đã thông báo rằng số lượng tấn công vào các mạng tin nhắn đang ngày càng tăng cao, gấp 14 lần kể từ đầu năm đến nay.
-
Một chuyên gia nghiên cứu người Mỹ vừa diễn giải cách cài mã độc vào hệ điều hành mới của Microsoft ngay cả khi tài khoản người dùng chịu sự quản lý của tính năng UAC (User Account Control).
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Phishing đã tiến hóa từ phreaking trước đây, một dạng tấn công vào hệ thống điện thoại đường dài để gọi điện không mất tiền. Tuy nhiên ở Phishing, mức độ ảnh hưởng lớn gấp nhiều lần.
 Hãng sản xuất thiết bị lưu trữ Kingston vừa đưa ra những cảnh bảo đáng chú ý về việc những chiếc USB được mã hóa an toàn của hãng vẫn có thể bị tấn công.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học