-
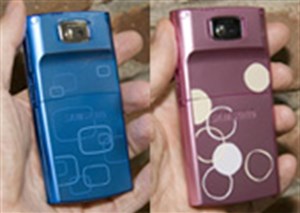
Ngày 24/07 tại NewYork, Samsung đã giới thiệu thêm hai màu mới của dòng smartphone i617.
-
Một tháng kể từ lần vá trước, hôm nay Apple đã vá 6 lỗ hổng bảo mật cho trình duyệt Web Windows và Mac, trong đó có 4 lỗ hổng được đánh giá là critical (mức đặc biệt nguy hiểm).
-

Công ty bảo mật iDEFENCE vừa ra cảnh báo về một lỗ hổng dạng tràn bộ đệm trong hạt nhân hệ điều hành mã nguồn mở Linux. Theo cảnh báo, lỗ hổng có thể cho phép tin tặc giành quyền kiểm soát thư mục gốc thông qua cơ chế tấn công leo thang nhằm vào hệ thống
-
Hôm 28/3/2011 các nhà nghiên cứu cho biết, website McAfee.com chứa “đầy lỗi bảo mật” có thể dẫn đến tấn công “kịch bản liên trang” (XSS) và các cuộc tấn công khác.
-
Các nhà phát triển hệ thống xác thực Kerberos của MIT vừa công bố bản vá lỗi dành cho một số lỗ hổng bảo mật nghiêm trọng trong hệ thống này, từng cho phép kẻ tấn công từ xa có thể đánh cắp thông tin nhạy cảm, shutdown trái phép hệ thống, v&
-
Cisco vừa phát hành bản tin cảnh báo bảo mật khuyến cáo người dùng về một loạt lỗi bảo mật mới được phát hiện trong dòng sản phẩm Cisco ASA 5500 Series Adaptive Security Appliance và the Cisco PIX Security Appliances.
-
Cuối tuần qua, Symantec đã công bố chi tiết một lỗ hổng trong giải pháp lưu trữ Backup Exec của hãng này, từng cho phép kẻ tấn công từ xa chiếm quyền điều khiển toàn bộ hệ thống, và truy nhập trái phép và những dư liệu nhạy cảm lưu trữ trên mạng doanh nghiệp.
-
Hãng bảo mật eEye Digital Security vừa phát hiện một lỗ hổng trong hầu hết các sản phẩm ISS (phần mềm bảo mật Internet). Lỗ hổng phát sinh do một lỗi trong thành phần ISS Protocol Analysis Module (PAM) khi tái lắp ráp một gói SMB (Server Message Block - khối thông điệp máy chủ).
-
Các chuyên gia bảo mật vừa cảnh báo về một lỗ hổng nguy hiểm trong phần mềm Apache 2, có thể cho phép tin tặc thực hiện các cuộc tấn công từ chối dịch vụ.
-
Microsoft vừa đưa ra lời cảnh báo về một lỗ hổng nguy hiểm trong hệ điều hành Windows, có thể cho phép tin tặc chiếm quyền điều khiển hoàn toàn máy tính của nạn nhân.
-
Một tuần, ba lỗ hổng nghiêm trọng liên tiếp được khui ra trong ứng dụng bảng tính phổ biến này của Microsoft. Người dùng Excel có lý để mà lo lắng, khi ngày hôm qua, một hacker đã công bố đoạn mã tấn công vào một lỗ hổng chưa được bịt vá trong
-
Trái với dự đoán của giới bảo mật, Microsoft chưa phát hành ngay miếng vá khẩn cấp cho lỗ hổng nói trên - vốn được đánh giá là cực kỳ nghiêm trọng . Tuy nhiên, gã khổng lồ phần mềm khẳng định "đang tích cực xây dựng bản update".
-
Microsoft vừa đưa ra cảnh báo về một sai sót trong phần driver sử dụng cho cơ chế bảo vệ copy, có thể cho phép tin tặc chiếm quyền điều khiển PC. Vấn đề trên liên quan tới một driver có tên là "secdrv.sys", là một phần của ứng dụng Macrovision
-
Công ty bảo mật eEye Digital Security vừa phát hiện một lỗ hổng trong hàng loạt các sản phẩm ISS, cho phép tin tặc có thể thực thi các đoạn mã nhị phân nguy hiểm trên hệ thống bị ảnh hưởng.
-
Cisco System khuyến cáo người dùng sản phẩm IP Phones của hãng nên nhanh chóng nâng cấp phần mềm nhằm khắc phục hai lỗ hổng bảo mật chết người mới được phát hiện.
-
Như thường lệ vào mỗi ngày thứ ba của tuần thứ hai, Microsoft lại cho công bố bản tin bảo mật của tháng. Bản tin bảo mật tháng 8/2006 (ms06-aug) có 12 miếng vá dành cho các lỗ hổng nghiêm trọn
-
Một lỗ hổng vừa được tìm thấy trong trình duyệt Opera có thể cho phép tin tặc thực hiện các cuộc tấn công phising.
-
Hãng sản xuất chip hàng đầu thế giới vừa khuyến cáo rằng một số lỗi trong công nghệ kết nối không dây của Centrino có nguy cơ bị hacker khai thác từ xa và phán tán mã độc giữa các máy tính xách tay trong cùng điểm truy cập.
-
Hãng bảo mật Secunia vừa cảnh báo về một lỗ hổng "nghiêm trọng" trong game "Unreal" - một chương trình game phổ biến hiện nay, có thể cho phép kẻ tấn công chiếm quyền điều khiển máy tính nạn nhân.
-

Theo kế hoạch dự kiến, bản cập nhật bảo mật hàng tháng lần này của Microsoft sẽ bao gồm tổng cộng 12 bản vá dành cho Windows, Office và Exchange. Có thể nói đây là bản cập nhật bảo mật có số lượng các bản vá nhiều nhất kể từ tháng 2 năm nay và nhi
-
Adobe vừa lên tiếng xác nhận một lỗ hổng nghiêm trọng ảnh hưởng tới người dùng Windows XP và Internet Explorer (IE) 7. Lỗ hổng thực thi mã độc trên tác động tới Adobe Reader V8.1 (cả các phiên bản trước);
-

Microsoft vừa cho ban hành bản tin bảo mật tháng 11/2007, trong đó vá hai lỗ hổng được cho là nghiêm trọng ảnh ưhởng tới tất cả các phiên bản Windows XP và Windows Server 2003.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Máy xông mũi họng là thiết bị y tế rất cần thiết đối với các gia đình có trẻ nhỏ và được các bác sĩ khuyên dùng khi trẻ bị viêm đường hô hấp trên như viêm phế quản, viêm phổi. Tuy nhiên để tìm mua được một chiếc máy xông khí dung mũi họng tốt phải dựa vào rất nhiều yếu tố. Hôm nay Quản trị mạng sẽ chia sẻ cách lựa chọn mua máy xông mũi họng phù hợp với bé.
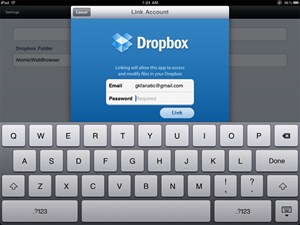 Hôm 20/6, Dropbox đã dính sự cố bảo mật nghiêm trọng: Cho phép người dùng đăng nhập tài khoản bất kì với mật khẩu tùy chọn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

