-
Symantec vừa cho rằng lỗi bảo mật chưa được vá trong hệ điều hành Microsoft Windows XP và Server 2003 đã vô tình bổ sung thêm một tấn công nguy hiểm.
-

Samba đã tiến hành khắc phục các lỗ hổng bảo mật bao gồm 2 lỗi từ chối dịch vụ – DoS, qua đó hacker có thể dễ dàng tấn công trực tiếp vào dịch vụ Smbd
-
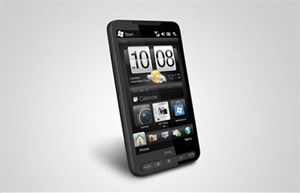
Hôm qua, HTC ra mắt bản ROM sửa lỗi hồng ảnh của siêu phẩm HD2 cùng các nâng cấp về chơi nhạc, duyệt web...
-
Cảnh báo ngày 25/1 của Microsoft cho biết, một lỗ hổng chưa được công bố và vá lỗi trong Microsoft Word đang bị giới tin tặc lợi dụng và khai thác trong các cuộc tấn công mạng.
-

Các chuyên gia bảo mật vừa cho biết các thẻ tag RFID sử dụng cho 2 loại giấy tờ nhập cảnh vào Mỹ đang tồn tại một số lỗ hổng cho phép nghe lén và sao chép trái phép thông tin.
-

Công ty bảo mật Nga Positive Technologies vừa phát hiện phương thức có thể “qua mặt” một tính năng an ninh trong gói phần mềm nâng cấp hệ điều hành được coi là rất toàn diện của Microsoft.
-
Nhiều trung tâm bảo mật hôm qua thông báo một lỗ hổng trong Dịch vụ định tên Internet Windows (WINS) của Microsoft, bộ phận phổ biến trong phần mềm máy chủ Windows Server 2003 đã bị khai thác nhiều trong ngày cuối cùng của năm 2004.
-
Một lỗ hổng nguy hiểm mới trong hệ điều hành máy chủ Windows vừa được hãng bảo mật Secunia báo cáo, có thể cho phép tin tặc xâm nhập vào hệ thống máy tính bị ảnh hưởng.
-
Lỗ hổng Zero-day của các phần mềm được dùng phổ biến ở Việt Nam liên tục xuất hiện đang đe dọa sự an toàn với các doanh nghiệp Việt Nam. Điển hình là lỗ hổng nghiêm trọng trong phần mềm máy chủ mail Mdeamon phiên bản 9.6.4 trở về trước. Đây là phần mềm được sử dụng phổ biến tại Việt Nam..
-
Một nhà nghiên cứu Ba Lan vừa tìm thấy hai lỗ hổng bảo mật trong phiên bản phần mềm Java dành cho điện thoại di động (ĐTDĐ) của Sun Microsystems. Trong những điều kiện thích hợp, hai lỗ hổng này có thể cho phép một chương trình độc hại đọc các thông tin cá nhân hoặc khiến cho điện thoại không sử dụng được nữa.
-
Nhân sự kiện HS Bùi Minh Trí, người ta mới nhận ra website của không ít cơ quan, ban ngành nhà nước bị hacker thăm viếng không phải là ít. Các chuyên gia bảo mật đã cảnh báo rất nhiều lần rằng đến hơn 80% các website này ít nhất một
-
Khi một lỗ hổng trong thiết kế phần mềm xây dựng trên nền Web Google hồi đầu tuần này bị phát hiện, tất thảy mọi người đều giật mình trước xu hướng đáng lo ngại về bảo mật đối với các lĩnh vực IT.
-
Theo cảnh báo mới nhất của Cisco, một số chủng loại router của hãng đang tồn tại lỗ hổng cho phép tin tặc khởi phát kiểu tấn công từ chối dịch vụ (DoS) vào hệ thống.
-
Chỉ một vài ngày sau khi Microsoft phát hành 26 bản vá lỗi của tháng này (trong đó 16 bản dành cho Office), hôm thứ sáu tuần qua, Synmantec xác nhận một lỗ hổng zero-day mới lại
-
Hãng bảo mật Symantec vừa tiến hành vá 3 lỗ hổng "nghiêm trọng" trong các ứng dụng tường lửa của hãng, từng cho phép tin tặc vượt qua cơ chế kiểm duyệt để chỉnh sửa dữ liệu và tấn công từ chối dịch vụ (DoS) vào máy tính nạn nhân.
-
Vừa tung ra các miếng vá bảo mật hai tuần trước, nhưng thứ sáu tuần qua (2/2) Microsoft đã lại phải tiếp tục cảnh báo về một nguy cơ bảo mật nghiêm trọng khác trong phần mềm Office của hãng.
-
Ngày 26/2, hãng phần mềm lớn nhất thế giới - Microsoft cho biết đang tiến hành điều tra hai lỗ hổng mới được phát hiện trong thời gian gần đây liên quan tới trình duyệt IE7 và hệ điều hành Windows Vista
-
Thế giới ngầm đang rao bán một loạt lỗ hổng Zero-day bên trong hệ điều hành Windows Vista của Microsoft với giá 50.000 USD một cái, hãng bảo mật Trend Micro cảnh báo. Theo Trend Micro, lỗ hổng Windows Vista chỉ là một trong rất nhiều lỗ hổng zero-day đang được rao bán công khai tr&e
-
Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng mới trong trình duyệt Internet Explorer, có thể tạo điều kiện cho tin tặc thực hiện các cuộc tấn công phising.
-
Được hãng bảo mật Secunia đánh giá khá nghiêm trọng, một lỗ hổng mới phát hiện trong trình duyệt Microsoft Internet Explorer (IE) có thể cho phép tin tặc xâm hại tới hệ thống máy tính nạn nhân.
-
Theo bản tin cảnh báo của Cisco, lỗi bảo mật nguy hiểm nhất trong số những lỗi được khắc phục đợt này là lỗi tràn bộ nhớ đệm và cho phép tin tặc có thể thực thi các mã độc trên thiết bị mắc lỗi.
-
Một lỗ hổng trong chức năng "Tabbed Browsing" có thể cho phép tin tặc thực hiện kiểu tấn công "spoofing" (giả mạo) vào các trình duyệt: Mozilla, Mozilla Firefox, Netscape, Opera, Camino, Konqueror, Avant Browser và Maxthon (MyIE2).
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
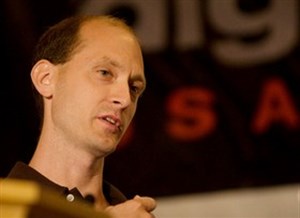 Charlie Miller người đã 3 năm liên tiếp chiến thắng trong cuộc thi hack Pwn2Own cho biết, ông sẽ chỉ cách để Apple và Microsoft tự tìm ra lỗ hổng trên sản phẩm của họ.
 Tỷ lệ notebook trang bị ổ SSD (ổ lưu trữ thể rắn tương tự như thẻ nhớ) bị khách hàng đem trả lại cửa hàng với lý do hỏng hóc, trục trặc hoặc hiệu suất kém chiếm tới 20-30% doanh số tiêu thụ. Thực tế này có thể khiến cho bất cứ nhà sản xuất máy tính nào cũng


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

