-
Các đại gia công nghệ đang ráo riết tìm cách bịt lại một lỗ hổng nằm sâu bên trong "nền cốt" của Internet
-
Trong khi phát triển phần mềm nhận diện giọng nói của mình, một lập trình viên người Israel có tên Tal Ater đã phát hiện ra rằng Chrome có thể bị thay đổi để lắng nghe tất cả các đoạn hội thoại đến từ máy vi tính của người dùng.
-
Các nhà nghiên cứu đã tìm thấy tổng cộng 37 lỗ hổng bảo mật ảnh hưởng đến 4 giải pháp triển khai Điện toán Mạng ảo (Virtual Network Computing - VNC) nguồn mở.
-
Vừa qua, các nhà nghiên cứu bảo mật đã phát hiện ra một lỗ hổng nghiêm trọng trên hệ điều hành di động phổ biến Android, qua đó giới tin tặc có thể khai thác để lén ghi âm các cuộc gọi điện thoại, gửi ngầm tin nhắn SMS và truy cập vào dữ liệu cá nhân của người dùng
-
Ngày 30/09/2010, bà Natalya Kaspersky - Chủ tịch HÐQT Kaspersky Lab, trong chuyến thăm và làm việc tại Việt Nam đã có buổi tiếp kiến trao đổi với lãnh đạo Bộ TT&TT.
-
Nghiên cứu của các chuyên gia bảo mật tại Đại học Illinois Urbana-Champaign (UIUC) cho thấy, mô hình GPT-4 của OpenAI được có thể khai thác lỗ hổng nhanh và rẻ hơn con người, gây lo ngại nếu bị lợi dụng.
-
Sản phẩm USB 4G này của Huawei hiện vẫn đang được bán tại thị trường Việt Nam.
-
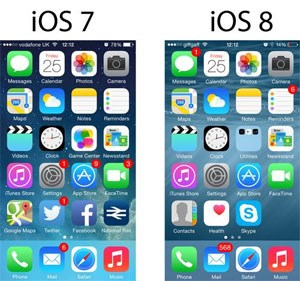
Theo một thống kê được thực hiện bởi GFI thì trong năm 2014, mức độ nguy hiểm và số lỗ hổng bảo mật trên các hệ điều hành phổ biến có xu hướng tăng. Trong đó, Mac OS X và iOS dẫn đầu danh sách các hệ điều hành xuất hiện nhiều lỗ hổng bảo mật nhất.
-
Bộ lọc kém cỏi bên trong ứng dụng Mail của iOS có thể lừa người dùng vô tình nhập mật khẩu iCloud (và tất cả các loại mật khẩu khác) một cách dễ dàng. Các vụ để lộ thông tin cá nhân thường không đến từ các mã độc siêu phàm. Thay vào đó, chúng đến từ các dạng "lừa đảo xã hội" ("social engineering") – lừa người dùng tự cung cấp thông tin nhạy cảm cho kẻ xấu
-
Hôm thứ Năm 28/4/2011, lần đầu tiên Mozilla đã vá Firefox 4, sửa 8 lỗi trong đó có lỗi lập trình khiến trình duyệt trên Windows 7 dễ bị tấn công như trên Windows XP.
-
Google Chrome đã vượt qua Firefox, trở thành trình duyệt phổ biến thứ 2 tại Anh với 22% thị phần. Internet Explorer vẫn là số 1 với 45% thị phần. Trình duyệt Safari của Apple đứng thứ 4 với 9% thị phần.
-
Tình trạng tự khởi động lại chỉ xuất hiện trên các máy Nexus sau khi nhận một lượng lớn tin nhắn dạng flash và có thể khắc phục bằng cách cài đặt thêm phần mềm.
-

Một số sản phẩm switch và router dòng Catalyst của Cisco có chứa lỗ hổng cho phép hacker chiếm quyền kiểm soát toàn bộ hệ thống bị ảnh hưởng. Cisco vừa cho sửa chữa các sai sót bảo mật "chết người" này.
-
Lỗi này bắt nguồn từ một bộ công cụ mới vừa được HTC đưa vào hệ điều hành Android dành cho các mẫu smartphone EVO và Thunderbolt.
-
Tiện ích Foundstone SiteDigger 2.0, được công bố hôm qua, sử dụng hệ thống tìm kiếm của Google nhằm giúp các doanh nghiệp phát hiện những khe hở có thể khiến thông tin của họ bị rò rỉ trên web.
-

Trong một cuộc thử nghiệm được tiến hành bở AV-Test, 206 các tập tin "độc" được đẩy qua các chương trình diệt Virus của một số hãng bảo mật nổi tiếng. Symantec và Mcafee nhận ra được tất cả các mã, trong khi đó Trend Micro bỏ qua 63 tập tin. Thử nghiệm này được c&
-
Lỗ hổng mới được phát hiện trong Internet Explorer (IE) có thể sẽ được giới “mũ đen” khai thác mạnh. Sẽ có ít nhất 10.000 website độc hại lợi dụng lỗ hổng này để tấn công nếu như chủ sở hữu của chúng nâng cấp lên phiên bản mới của WebAttacker.
-
Adobe đang khẩn trương phát triển bản vá lỗi dành cho một lỗ hổng trong phần mềm Flash Player hiện đang ảnh hưởng tới hàng nghìn website trên mạng. Lỗ hổng trên được một nhà nghiên cứu của Google là Rich Cannings báo cáo lần đầu hồi tháng 12/2007.
-
Hãng bảo mật Secunia ngày 8/12 cảnh báo về mức độ nguy hại của hầu hết các loại trình duyệt Web hiện nay vì chứa một lỗ hổng "nguy hiểm", cho phép tin tặc có thể giả mạo một website và dụ dỗ người dùng kích vào các pop-up "độc hại".
-
Vào thứ ba tuần tới (9/5), Microsoft dự kiến sẽ cho công bố 3 bản sửa lỗi cho các sản phẩm của hãng, trong đó có ít nhất hai bản sửa lỗi dành cho những lỗ hổng nghiêm trọng đã được biết đến.
-
Symantec vừa phát hiện và sửa chữa hai lỗ hổng khá nguy hiểm trong dòng sản phẩm bảo mật của hãng này, có thể cho phép tin tặc làm tê liệt hệ thống và phải khởi động lại.
-
Một lỗ hổng bảo mật nghiêm trọng có trong hàng loạt sản phẩm diệt virus của hãng Computer Associates (CA) vừa được cảnh báo có khả năng ảnh hưởng nghiêm trọng đến sự an toàn của hệ thống máy tính.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
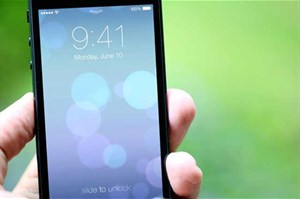 Nếu bạn kích hoạt Control Center trên màn hình khóa iPhone, iPad và đang chạy ứng dụng camera, người khác có thể truy cập vào thư viện ảnh và thậm chí chia sẻ ảnh lên mạng xã hội.
 Một nhân viên IT bất lương có thể gây thiệt hại lớn hơn cả một đạo quân tin tặc. Dưới đây là ba câu chuyện tồi tệ đã từng xảy ra cho ba công ty lớn ở Mỹ.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

