-

Các chuyên gia bảo mật vừa phát hiện một lỗ hổng nguy hiểm trong thiết bị router WRT54G của hãng Linksys (một phân nhánh của Cisco), tạo điều kiện cho tin tặc có thể truy cập trái phép tới các chức năng quản trị của router.
-

Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng nghiêm trọng trong Sun Java Runtime Environment (JRE), có thể cho phép tin tặc chiếm dụng hệ thống bị ảnh hưởng.
-
Hãng Adobe đã cảnh báo người dùng máy tính Windows, Linux, Mac và điện thoại Android về lỗ hổng bảo mật nghiêm trọng trên phiên bản Flash 10.3.
-
Một lỗ hổng trong thành phần McFreeScan Module của phần mềm diệt virus nổi tiếng McAfee vừa được các chuyên gia phát hiện. Lỗ hổng này cho phép tin tặc có thể khai thác một lượng thông tin nhất định về hệ thống máy tính của người dùng.
-

Cảnh báo mới nhất của Nhóm phản ứng máy tính khẩn cấp Mỹ (US-CERT) cho biết tội phạm mạng đang khai thác một lỗ hổng trong cơ sở dữ liệu (CSDL) Microsoft Office Access để cài đặt phần mềm trái phép trên máy tính nạn nhân.
-
Chiều 24/9, một loại virus máy tính mới ẩn trong tấm thiệp điện tử được gửi đi từ một địa chỉ email mang tên "Hồng Nhung" lan truyền rộng rãi trên mạng Internet qua các hòm thư điện tử của người sử dụng Việt Nam.
-
Hãng Cisco ngày 9/6 đã cảnh báo khách hàng về một lỗ hổng mới trong bộ switch Catalyst của hãng. Kẻ tấn công có thể lợi dụng lỗ hổng để đóng và cấu hình lại phần cứng trong hệ thống mạng.
-
Các chuyên gia của đại học Cardiff vừa khui ra một lỗ hổng bên trong quy trình bảo mật của ngân hàng lừng danh HSBC trực tuyến. 3 triệu tài khoản khách hàng có khả năng bị tấn công.
-
Các chuyên gia máy tính tại trường Đại học Cambridge vừa tuyên bố đã phá vỡ cơ cấu bảo vệ của bức tường lửa quốc gia Trung Quốc, và tìm ra cách thức sử dụng chính bức tường lửa này để thực hiện các cuộc tấn công DoS.
-
Công ty bảo mật của Israel GrayMagic vừa đưa ra cảnh báo về lỗ hổng bảo mật trong trình duyệt web Opera từ phiên bản 7.5 trở về trước. Theo cảnh báo, tin tặc có thể lợi dụng lỗ hổng này để triển khai hình thức tấn công "phishing" để đánh cắp những thông tin nhạy cảm trên máy tính người sử dụng.
-
Ngày 28/6, Cisco đã công bố một số chi tiết về hai lỗ hổng bảo mật trong dòng sản phẩm của hãng, từng cho phép kẻ tấn công chiếm quyền truy cập quản trị vào các mạng LAN không dây (WLAN).
-

Các ứng dụng AJAX xuất hiện ngày một nhiều đồng nghĩa với việc doanh nghiệp và người sử dụng phải đương đầu với những nguy cơ bảo mật mới. Tuy nhiên, các chuyên gia phát triển có vẻ không nhận thức đầy đủ về mối hiểm họa này.
-
Ngày hôm qua (02/11), Cisco Systems vừa mới cho bít một lỗ hổng bảo mật quan trọng trong phần mềm điều khiển bộ định hướng (router) và thiết bị chuyển mạch mạng (switch).
-
Nằm trong kế hoạch ban hành các "mảnh vá" (patch) hàng tháng, ngày 8/6, Microsoft đã cho công bố hai miếng vá sửa lỗi cho hai lỗ hổng mới nhất trong hệ điều hành Microsoft Windows.
-

Hôm nay (3/4), Microsoft sẽ ban hành miếng vá cho lỗ hỏng con trỏ chuột, từng được phát hiện cuối tuần trước và được đánh giá là lỗ hổng vô cùng nguy hiểm.
-
Tờ Washington Post vừa tổng hợp ý kiến từ các hãng bảo mật cho biết, trình duyệt Internet Explorer (IE) của Microsoft đã không an toàn 284 ngày trong năm 2006 do những trì hoãn khi vá các lỗi bảo mật đã được biết đến trước đó.
-

Hãng Symantec đã công bố mức báo động 3 cho lỗ hổng bảo mật WMF chưa được vá của Windows. Đây là lần thứ 2 trong 18 tháng qua xuất hiện một báo động mức này. Bởi vì bản vá chính thức sẽ không thể có mặt trước ngày 10-1-2006, cho n&ecir
-
Macromedia vừa ban hành miếng vá cho 3 lỗ hổng bảo mật trong dòng sản phẩm máy chủ doanh nghiệp của hãng - Flash Media Server, Breeze Communication Server/Live Server và Contribute Publishing Server.
-

Microsoft đang điều tra một lỗ hổng vừa được phát hiện trong IE6, có khả năng phá sập trình duyệt này ngay khi người dùng truy cập phải một web site "độc".
-
WabiSabiLabi đang khiến dư luận lo lắng, sau khi các quan chức của hãng này tuyên bố họ sẽ "thành lập một sàn giao dịch" cho tất cả những ai muốn bán lỗ hổng zero-day do mình phát hiện được cho người bỏ giá cao nhất.
-
Nhiều người khó mà biết được hacker người Anh Gary McKinnon cảm thấy thế nào khi tòa án hiện muốn dẫn độ anh ta sang Mỹ để xét xử và có khả năng phải đối mặt với mức án vài chục năm tù. Nhưng M
-
Các chuyên gia của Công ty bảo mật eEye vừa phát hiện một lỗ hổng nguy hiểm trong hầu hết các sản phẩm tường lửa client của Symantec. Lỗ hổng có thể tạo điều kiện cho tin tặc khởi tạo một cuộc tấn công dạng từ chối dịch vụ (DoS) nhằm vào hệ thống không được "bao bọc kỹ".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
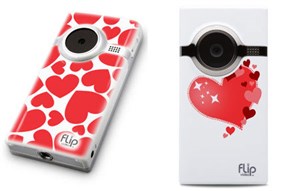 Đây là những máy ảnh, laptop... có lớp vỏ rực rỡ và kiểu dáng nhỏ gọn, xinh xắn dành cho phái đẹp.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

