-
Mới đây, hãng bảo mật Fortinet (Mỹ) đã đưa ra báo cáo về các mối đe dọa an ninh mạng. Theo báo cáo này, tội phạm mạng đang ngày càng trở nên tinh vi hơn trong các hoạt động che giấu và chống phân tích để tránh bị lộ.
-

Hàng loạt robot hút bụi phát ra những chửi thề qua cụm loa tích hợp trên thiết bị do bị hacker chiếm quyền điều khiển.
-
Tin tặc có thể lợi dụng lỗ hổng từ ứng dụng Snapchat, máy quay phim, tivi thông minh hay thậm chí xe hơi để tấn công vào mọi ngóc ngách cuộc sống của bạn.
-

Microsoft Research mới đây đã khiến giới nghiên cứu trí tuệ nhân tạo (AI) xôn xao khi công bố phát triển thành công DeepSpeed, một thư viện tối ưu hóa deep learning có thể được sử dụng để đào tạo các mô hình AI khổng lồ với quy mô lên tới 100 tỷ tham số.
-
Apple mới đây đã chính thức khóa sign iOS 13.4/iPadOS 13.4 ngừng hỗ trợ người dùng nâng hoặc hạ cấp về hai phiên bản này, 1 tuần sau khi phát hành iOS 13.4.1/iPadOS 13.4.1.
-
Có đến hơn 40 trình điều khiển (driver) khác nhau chứa lỗ hổng hay code kém có thể bị tin tặc exploit...
-
Trong tuần trước, GitLab đã tung ra một loại các bản cập nhật bất thường nhằm giải quyết triệt để một số lỗ hổng bảo mật quan trọng được tìm thấy trên nền tảng.
-
Bluetooth là một công nghệ kết nối đã xuất hiện từ hàng thập kỷ qua và có lẽ không còn xa lạ gì với mỗi người dùng công nghệ.
-
Ngày 18 tháng 6, Viện Nghiên cứu Năng lượng Nguyên tử Hàn Quốc (KAERI) tiết lộ, mạng nội bộ của họ đã bị tấn công vào tháng trước bằng cách khai thác lỗ hổng VNP bởi các kẻ tấn công Triều Tiên.
-
Các nền tảng đám mây vá rất nhanh, nhưng phần việc khó nhất thì vẫn còn đó.
-
Chính sách này là một phần trong chương trình Android Partner Vulnerability Initiative (APVI) mà Google đang triển khai.
-

Có mã định danh CVE-2023-45208, lỗ hổng này được phát hiện đầu tiên bởi một nhóm các nhà nghiên cứu bảo mật thuộc đội ngũ RedTeam.
-
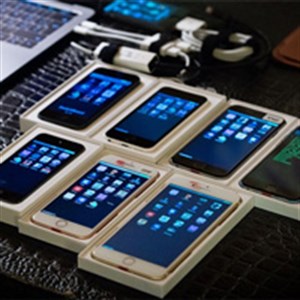
iPhone nguyên mẫu (Prototype) là những thiết bị chưa hoàn thiện, được sử dụng để thử nghiệm và sau khi nghiên cứu hoàn tất chúng sẽ bị tiêu hủy.
-

Hàng loạt chủ Fanpage kêu khóc thậm chí là lăng mạ Facebook vì ngày càng bóp nghẹt tính cộng đồng của Facebook nhưng định mệnh vẫn không thay đổi và việc mà các chủ Fanpage cần làm là đối mặt với nó. Vậy đối mặt bằng cách nào?
-

Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng nghiêm trọng trong Sun Java Runtime Environment (JRE), có thể cho phép tin tặc chiếm dụng hệ thống bị ảnh hưởng.
-
Hãng bảo mật Secunia vừa phát hiện một số lỗ hổng trong phần mềm Symantec Backup Exec dành cho Windows Server. Sai sót bảo mật này có thể bị lợi dụng để ghi đè các file nhị phân, hoặc xâm nhập vào hệ thống bị ảnh hưởng.
-

Cảnh báo mới nhất của Nhóm phản ứng máy tính khẩn cấp Mỹ (US-CERT) cho biết tội phạm mạng đang khai thác một lỗ hổng trong cơ sở dữ liệu (CSDL) Microsoft Office Access để cài đặt phần mềm trái phép trên máy tính nạn nhân.
-

Bản tin bảo mật tháng 7 này Microsoft đã cho ban hành 6 miếng vá trong đó có một miếng vá dành cho lỗ hổng nghiêm trọng trong .Net Framework từng ảnh hưởng tới nhiều các ứng dụng trên các nền tảng của hãng.
-

Hôm nay (3/4), Microsoft sẽ ban hành miếng vá cho lỗ hỏng con trỏ chuột, từng được phát hiện cuối tuần trước và được đánh giá là lỗ hổng vô cùng nguy hiểm.
-
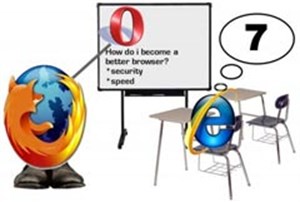
Mozilla đang tích cực vá lại một lỗ hổng bên trong trình duyệt "Cáo lửa", vốn cho phép hacker truy cập trái phép vào các dữ liệu lưu bên trong máy tính nạn nhân.
-
WabiSabiLabi đang khiến dư luận lo lắng, sau khi các quan chức của hãng này tuyên bố họ sẽ "thành lập một sàn giao dịch" cho tất cả những ai muốn bán lỗ hổng zero-day do mình phát hiện được cho người bỏ giá cao nhất.
-

Bốn lỗi bảo mật, trong đó có 2 lỗi ở mức độ nguy hiểm được chia đều cho 2 trình duyệt hàng đầu hiện nay là Internet Explorer và trình duyệt mã mở Mozilla FireFox vừa được chuyên gia nghiên cứu bảo mật Michal Zalewski công bố.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Hãng Zero Creative vừa ra mắt LCD có khả năng hiển thị hình ảnh 3D thấy được bằng mắt thường mà không cần kính đặc biệt.
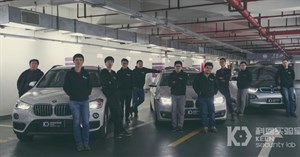 Nhóm nghiên cứu bảo mật Trung Quốc mang tên Keen Lab thuộc Tencent mới đây đã phát hiện và lợi dụng một loạt các lỗi phần mềm trong hệ thống hỗ trợ lái xe tiên tiến của Tesla.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

