-
Một người dùng có tên là adyingnobody mới đây đã công bố trên mạng xã hội Twitter rằng đang nắm giữ 137,21GB nội dung tin nhắn và cuộc trò chuyện trong các nhóm kín Telegram dù không được tham gia.
-
Các lập trình viên của WinRAR đã tung ra bản cập nhật vá lỗi trên phiên bản 5.70 beta 1 nhưng do nhiều người dùng không cập nhật phiên bản mới nhất nên vấn đề không được giải quyết tận gốc.
-

Nhóm hacker này không chỉ có thể truy cập vào dữ liệu của chiếc iPhone X mà còn có thể khôi phục những hình ảnh trên máy đã bị xóa trước đó.
-
Tối qua, ngày 18/9, VSEC - công ty cổ phần An ninh mạng Việt Nam đã đưa ra cảnh báo khẩn cấp về lỗ hổng bảo mật nghiêm trọng trên ứng dụng mã nguồn mở Jenkins.
-
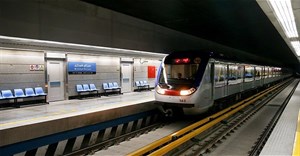
Vào ngày 9 tháng 6, các dịch vụ tàu hỏa ở Iran bị trì hoãn do các cuộc tấn công mạng và số điện thoại của nhà lãnh đạo tối cao đã bị hacker đăng làm số hotline.
-

Dùng Microsoft Azure có thể giúp các công ty bảo mật dữ liệu tốt hơn. Tuy nhiên, một lỗ hổng vừa được phát hiện lại cho thấy kết quả ngược lại.
-

Các nhà nghiên cứu về an ninh mạng tại ZecOps đã phát hiện hai lỗ hổng nghiêm trọng tồn tại trên ứng dụng Mail mặc định được cài đặt sẵn trên hàng triệu iPhone và iPad.
-
Tài khoản USDoD đã rao bán hàng chục ngàn hồ sơ của các nhân vật "cao cấp" chứa thông tin liên hệ chi tiết với giá 50.000 USD có thể thương lượng và chỉ bán 1 lần duy nhất.
-
Các hacker có thể lợi dụng hai lỗ hổng này để xem lịch sử tải xuống hoặc thực thi phần mềm độc hại trên máy tính của người dùng.
-
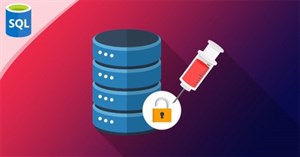
SQL Injection là một trong những kiểu hack web bằng cách inject các mã SQL query/command vào input trước khi chuyển cho ứng dụng web xử lí, bạn có thể login mà không cần username và password, remote execution (thực thi từ xa), dump data và lấy root của SQL server.
-

Theo báo cáo mới được hãng bảo mật Kaspersky công bố, cụm ký tự 'nguyen' xuất hiện trong nhiều mật khẩu của người dùng, được đánh giá dễ đoán, làm giảm độ mạnh của phương thức bảo mật này.
-
Tuần trước, WinRAR phiên bản 7.13 đã được phát hành, khắc phục lỗ hổng leo thang thư mục (directory traversal), đang được theo dõi dưới mã định danh CVE-2025-8088.
-
Chỉ trong năm 2010 tại VN đã có hơn 57.000 dòng virus mới xuất hiện và gần 60 triệu máy tính bị nhiễm virus. Trung bình một ngày có hơn 160.000 máy tính bị lây nhiễm.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Nhiều chuyên gia bảo mật khẳng định, máy tính trên cây ATM cũ kỹ và không an toàn.
 Các nhà nghiên cứu bảo mật quyết định biến Tamagotchi, thiết bị nuôi gà ảo từng gây sốt ở thập niên 90 thành một quả bom wifi có tên Pwnagotchi.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học