-
Hao123 được thiết kế để chỉnh sửa thiết lập trình duyệt của bạn và có thể cài đặt thêm một số plugin (toolbar, tiện ích mở rộng - extensions hoặc add-ons) trên trình duyệt web để tích hợp thêm được nhiều link quảng cáo khác. Và kẻ tấn công trình duyệt này có thể chuyển hướng máy tính của người dùng đến các trang web độc hại hoặc có thể cài đặt các chương trình “độc hại” để “thỏa hiệp” máy tính của người dùng với những vấn đề về an ninh bảo mật.
-
Một giải pháp mà Norton cho rằng vừa an toàn vừa hiệu quả.
-
Hacker lợi dụng điểm yếu của phần mềm diệt virus Microsoft Defender để tìm hiểu các vị trí bị loại trừ khỏi quá trình quét và cấy malware vào đó.
-
Ảo hoá đã trở thành một trong những công nghệ chính trong nhiều doanh nghiệp. Tuy nhiên, sự đơn giản trong triển khai có thể mang lại nhiều vấn đề. Dưới đây là 10 lỗi thường gặp khi ảo hoá.
-
Sau một chặng đường phát triển với tốc độ chóng mặt, có thể nói năm 2012 là một năm mà internet toàn cầu nói chung và an ninh mạng nói riêng có dấu hiệu chững lại. Nhiều chuyên gia đã dự đoán rằng một số trào lưu hay xu hướng đã định hình nên thế giới internet năm 2012 sẽ tiếp tục đóng một vai trò quan trọng trong bả
-
Với việc ngày càng có nhiều trang web xấu xuất hiện, việc lướt web lại càng thêm nguy hiểm hơn. Trong bài viết này, chúng tôi sẽ hướng dẫn cho độc giả những cách khác nhau để tăng độ an toàn khi lướt web.
-
Windows 10 có Windows Defender bảo vệ máy tính của bạn khỏi những con virus và các mối đe dọa khác. Tiến trình Microsoft Network Realtime Inspection Service hay còn được biết đến là NisSrv.exe, là một phần của phần mềm diệt virus của Microsoft.
-
Trong danh sách 100 website bẩn nhất của năm 2009 mà Symantec liệt kê thì phần lớn là những trang web chứa phần mềm diệt virus giả mạo.
-
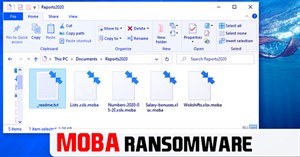
Moba là một phần mềm độc hại, thuộc họ ransomware Djvu. Các hệ thống nhiễm phần mềm độc hại này bị mã hóa dữ liệu và nhận được yêu cầu trả tiền chuộc để có được những công cụ/phần mềm giải mã.
-
Có nhiều công cụ giúp quét Linux server để tìm ra phần mềm độc hại và rootkit. Bài viết này sẽ đưa ra một số lựa chọn tốt nhất giúp đối phó với những kẻ thù không gian mạng này.
-
Acronis Ransomware Protection là phần mềm chống ransomware trên máy tính, bảo vệ máy tính trước những sự tấn công nguy hiểm kèm theo đó là tính năng sao lưu dữ liệu.
-
Tỉ lệ lây nhiễm malware trong các tổ chức đang gia tăng cho thấy phần mềm chống vi rút đã trở nên lạc hậu, cần đổi mới công nghệ và có những cách thức khác biệt cho cuộc chiến đầy cam go này.
-
Microsoft đã bổ sung các tính năng trước đây chỉ có sẵn thông qua các ứng dụng của bên thứ ba, chẳng hạn như cải thiện khả năng chụp màn hình, hỗ trợ lưu trữ gốc, tích hợp điện thoại và bảo vệ an ninh theo thời gian thực.
-
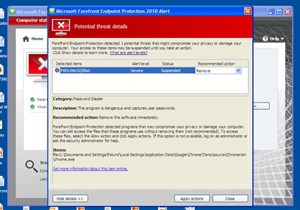
Phần mềm diệt virus miễn phí Security Essentials của Microsoft vừa nhầm lẫn khi đánh dấu trình duyệt Google Chrome là malware (phần mềm độc hại) và bắt đầu chặn chương trình này.
-
Sau Shylock, các chuyên gia bảo mật lại tiếp tục phát hiện thêm 1 loạt các mã độc chuyển mục tiêu lây nhiễm sang Skype. Đây được xem là dấu hiệu cảnh báo về một cuộc “đổ bộ” trong tương lại của các loại mã độc sang ứng dụng VoIP và gửi tin nhắn tức thời phổ biến này.
-
Các báo cáo cho hay, mã nguồn của một trong những sản phẩm bảo mật của bộ phần mềm Kaspersky đã bị rò rỉ trực tuyến và có sẵn cho người dùng có thể tải về từ file torrent hoặc lưu trữ trên trang web.
-
Mặc dù có thể khó xác định xem hệ thống có bị nhiễm keylogger hay không, nhưng nếu bạn nghi ngờ, hãy thử các công cụ chống keylogger này để bảo vệ dữ liệu của bạn.
-
Google cảnh báo tin tặc đã cài malware vào khoảng 20.000 website, và tấn công, xâm nhập nhiều máy chủ.
-
Coronavirus là một nhóm các virus gây bệnh ở các loài động vật có vú, bao gồm cả con người và chim.
-
Kho ứng dụng trên hệ điều hành Android sẽ có sẵn các công cụ tìm, cảnh báo phần mềm độc hại hoặc chứa virus gây nguy hiểm cho người sử dụng.
-
Thêm một malware nữa trên nền tảng Mac OS X bị phát hiện ngoài malware Flashback đã lây nhiễm trên 600.000 máy Mac. Và cũng giống như Flashback, loại Trojan mới này không đòi hỏi bất cứ tương tác nào từ người dùng để lây lan vào máy Mac của Apple.
-
Hãng tin Reuters cho biết trong một bài báo độc quyền vừa được họ đăng lên rằng, vào hôm 19/2, Apple đã thừa nhận họ là nạn nhân của một số cuộc tấn công gần đây do nhóm tin tặc Trung Quốc từng “đánh” Facebook thực hiện.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Phòng áp lực âm là phòng cách ly đặc biệt chỉ sử dụng trong điều trị những ca bệnh nặng, nguy cơ lây nhiễm rất cao được các bệnh viện xây dựng để tránh tình trạng lây nhiễm chéo.
 Trò chơi PC (PC game) đã xuất hiện từ rất lâu và là một phần không thể thiếu cho người dùng PC đặc biệt là các game thủ. Nhưng, khi bạn đã bỏ ra rất nhiều thời gian hay một khoản tiền để tải về hoặc mua một PC game nhưng lại không thể chạy trên máy tính thì thật bực bội. Có một số nguyên nhân cho vấn đề này và bài viết s


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

