-
Hôm qua, Trung tâm an ninh mạng Bách Khoa (BKIS) đã phát hiện được một số thư lợi dụng tên tuổi của BKAV, Microsoft, VnExpress, Vietnamnet, Nhacso.net, Gmail... để phát tán chương trình tấn công mới.
-

Đây là bản cập nhật virus mới của phần mềm diệt virus D32 phát hành ngày 12-10-2005 cập nhật 28 virus mới: Avoner.worm.W32, Benny.worm.W32, Calposa.worm.W32, Colevo.worm.W32, Fever.worm.W32, Generic.worm.W32, Gift.worm.W32, Headline.trj.W32, Kriz-4050.f.worm.W32, Lara.worm.W32, Marijuana.worm.W32, Mystique.worm.W32, Netsky.ah.worm.W32, Parrot.worm.W32, Pikachu.trj.W32, Rayman.worm.W32, RunOne.worm.W32, Rusty.worm.W32,
-
Trung tâm An ninh mạng BKIS cảnh báo, từ 15g30 ngày 23-3, virus Netsky.P bắt đầu công phá dữ dội các hệ thống mạng máy tính tại VN. Mỗi phút BKIS nhận được khoảng 8 e-mail chứa virus này gửi đến và tốc độ lây nhiễm của nó ngày càng nhanh.
-
27 virus mới trong đó có sự xuất hiện của 2 virus cài đặt rootkit xuất hiện đầu tiên ở Việt Nam là những thông tin khái quát về tình hình Virus trong tháng 6. Những thông tin trên do Trung tâm An ninh mạng (BKIS) thuộc Trường ĐH Bách Khoa Hà Nội
-
D32 (01-08-05) bổ sung các virus LunarStorm.a.worm.W32, LunarStorm.b.worm.W32, LunarStorm.c.worm.W32, Scrambler.worm.W32, Lohack.a.worm.W32, Lohack.b.worm.W32 và Lohack.c.worm.W32 trong bản phát hành cập nhật cho tháng 8 này
-
Tất cả những công cụ diệt virus thông dụng nhất hiện nay đều "bó tay" trước 80% malware mới xuất hiện gần đây. Thông tin đáng kinh hãi này được đưa ra bởi AusCERT, Lực lượng phản ứng khẩn cấp về máy tính của Úc. Theo lời tổng giám đốc cơ qua
-
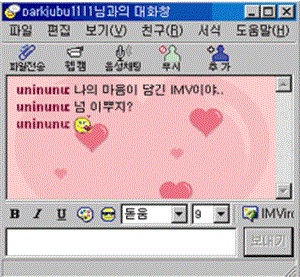
Với hình ảnh trái tim và bông hoa rất đẹp kèm theo một đường link xuất hiện trên cửa sổ Yahoo Messenger từ nick của bạn chat, virus có xuất xứ trong nước đã khiến nhiều người dùng máy tính mắc bẫy. Dù chưa biểu hiện phá hay ăn cắp data, sâu này vẫn
-
Giới phân tích cảnh báo: Sâu Yamanner tấn công vào hệ thống Yahoo Mail vừa qua chỉ là màn dạo đầu cho thế hệ sâu mới được phát triển trên nền Ajax. Dù Yammanner nhanh chóng bị chặn đứng song cả thế giới đã kịp nhận ra con người sẽ phải đối mặt với nguy cơ lớn đến mức n
-
Các nhà nghiên cứu thuộc đại học Wisconsin đã đưa ra một nghiên cứu cho rằng một số loại virus trong tương lai có thể chui qua được các cảnh báo bảo mật mạng mà SANS Internet Storm Center và Symantec vẫn tự hào lâu nay.
-
Việc giả mạo và các cố gắng khác để lấy cắp dữ liệu cũng như tiền bạc là các vấn đề thực sự nóng bỏng, chính vì vậy mà gần đây một nhóm mới của Symantec về bảo mật đang tập trung vào việc tích hợp các công nghệ nhằm mục đích bảo vệ thô
-
Những kẻ viết virus đang lợi dụng hình ảnh Santa Claus để lừa người dùng hệ thống tin nhắn nhanh (IM) của America Online, Microsoft MSN và Yahoo bấm vào file chứa phần mềm nguy hiểm.
-
Bản cập nhật D32 (18-06-2005) bổ sung 10 virus: Kriz.d.worm.W32, Kriz.e.worm.W32, Adware-180.trj.W32, Adware-SAH.trj.W32, Exploit-ActX.vbs.trj.W32, Lovgate.rf.worm.W32, Mytob.gen.worm.W32, Zoher.worm.W32, Bagle.ag.worm.W32 và Peachy.vbs.worm.W32.
-
Tuy đã ngừng lây lan từ 6/1, Sober.Z vẫn là "kẻ khủng bố" khi chiếm tới 45% số phần mềm nguy hiểm mà hãng bảo mật Anh Sophos ghi nhận trong tháng 1. Bảng xếp hạng cũng "đón chào" sự gia nhập của sâu ẩn dưới những tấm ảnh sex Nyxem.D.
-
Theo hãng bảo mật Anh Sophos, biến thể XF97/Yagnuul.A ẩn sau những file bảng tính Excel mà những người chơi game quan tâm đến giải ngoại hạng Anh vẫn sử dụng để theo dõi tiến trình hoạt động của đội bóng.
-
Hacker năm nay tỏ ra thờ ơ với virus nhưng những chương trình nguy hiểm khác lại bùng phát dữ dội và khiến hệ thống PC của người sử dụng dễ bị tấn công hơn bao giờ hết.
-
Nhằm mục đích thuyệt phục các doanh nghiệp sử dụng các loại virus và sâu máy tính vô hại để phục vụ cho mục đích giảm chi phí dành cho việc bảo mật mạng, một chuyên gia hàng đầu về bảo mật đã xây dựng thành cô
-
Chỉ một thời gian ngắn sau khi xuất hiện lần đầu tiên tại Bắc Mỹ, các chuyên gia đã ghi nhận trường hợp điện thoại di động nhiễm virus Cabir xuất hiện lần đầu tiên tại Úc
-
Người dùng PC luôn bất ngờ và vui mừng mỗi khi nhận được những thiệp điện tử (e-card) dễ thương nhưng hãng bảo mật SurfControl khẳng định tình trạng tạo thiệp giả để cài mã nguy hiểm vào máy tính đang tăng nhanh.
-
Con trojan có tên Doomboot.G này chuyên giả danh một ứng dụng chống virus mang tên ExoVirusStop của công ty exoSyphen Studios. Jarno Niemela, chuyên gia nghiên cứu virus của công ty bảo mật F-Secure cho biết rằng đây là con trojan đầu tiên chuyên tấn công v&agr
-
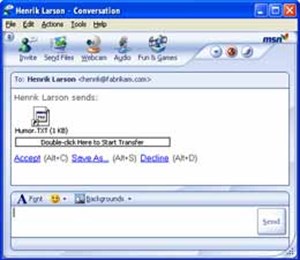
Người sử dụng đã nhận thức rõ về nguy cơ lây nhiễm chương trình nguy hiểm khi bấm vào một đường link qua e-mail, nhưng việc hạn chế tình trạng này trong hệ thống tin nhắn nhanh (IM) không phải dễ.
-
Một nghiên cứu do công ty bảo mật Frontbridge vừa ra vào cuối tuần qua cho biết: có lẽ đây là lần đầu tiên làn sóng virus tấn công người dùng đã giảm đến những 20% so với tháng trước đó.
-
Vào thứ ba 15-2, công ty bảo mật Sophos công bố rằng sẽ tung ra hàng loạt bản nâng cấp chính yếu giành cho dòng sản phẩm bảo mật doanh nghiệp, trong đó có một phương pháp bảo mật mới có khả năng ngăn ngừa trước khi hiểm họa xảy ra.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
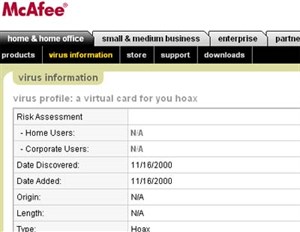 Thông tin về một loại virus phá hỏng ổ cứng vĩnh viễn là tin đồn thất thiệt, đã được phát tán từ năm 2000. Đây chỉ là một phao tin đồn nhảm (hoax), chứ chưa có loại virus nào như vậy trong thực tế.
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học