-
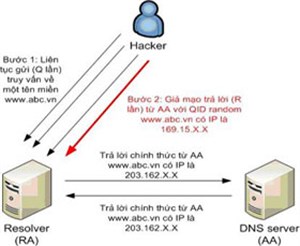
Nhiều hệ thống DNS đang hoạt động chấp nhận xử lý đồng thời nhiều yêu cầu truy vấn (query) của một tên miền duy nhất, đặc điểm này cho phép tin tặc dễ dàng tấn công
-
Mạng botnet Zeus tiếp tục thực hiện rải thảm mã độc tấn công nhiều hệ thống của người dùng qua lỗi trong tập tin Adobe PDF.
-
Hôm qua, Microsoft đã cho ra mắt 12 bản cập nhật bảo mật vá 22 lỗi trong Windows, Internet Explorer (IE), Office và phần mềm Internet server của hãng.
-
Hôm thứ 2 vừa qua, một công ty bảo mật đã vô tình công bố chi tiết về một lỗ hổng lớn trên hệ thống tên miền (DNS) Internet
-
Một lỗi nguy hiểm chưa được vá trong Windows vừa được Microsoft xác nhận có thể bị tin tặc khai thác để nắm quyền điều khiển hệ thống đang được loại trojan mới "ưu ái" khai thác.
-
Hôm qua Microsoft đã tung ra 9 bản cập nhật bảo mật vá 19 lỗ hổng trong Windows, các ứng dụng của Windows và nhiều sản phẩm khác.
-
Nhiều khi khắc phục lỗi còn gây ra những điều tệ hơn chính lỗi đó.
-
Một nhà nghiên cứu của Google phát hiện ra lỗ hổng bảo mật trên Blizzard Update Agent có trên mọi game của hãng.
-
Skype đã gỡ bỏ trang thiết lập lại mật khẩu để đối phó với một lỗ hổng bảo mật cho phép bất kì ai cũng có thể kiểm soát tài khoản của người khác khi chỉ cần biết email.
-
Oracle đã phát hành bản vá khẩn cấp cho lỗ hổng Java có thể làm treo các hệ thống, có thể bị những kẻ tấn công từ xa khai thác mà không cần chứng thực.
-
Thứ 3 vừa qua, Microsoft đã vá 40 lỗi trong Windows, Internet Explorer (IE), Office, SharePoint và Exchange.
-
Một loạt lỗ hổng bảo mật nghiêm trọng tồn tại trên hơn 3 triệu ổ khóa điện tử RFID hiệu Saflok do hãng Dormakaba sản xuất trên toàn cầu giúp kẻ gian có thể bẻ khóa. Lỗ hổng này được phát hiện và báo cáo từ tháng 9.2022.
-
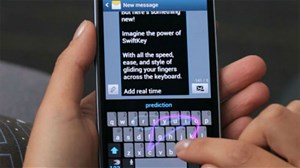
NowSecure vừa phát hiện ra một lỗ hổng nghiêm trọng trong ứng dụng bàn phím SwiftKey cài sẵn trên các smartphone Samsung Galaxy. Nếu khai thác thành công lỗ hổng này, tin tặc có thể truy cập vào điện thoại, điều khiển điện thoại từ xa, cài đặt phần mềm độc hại hoặc ăn cắp dữ liệu cá nhân.
-
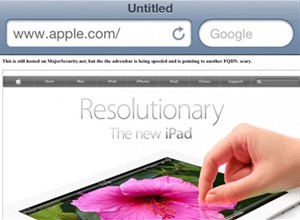
Người ta lại vừa mới phát hiện ra lỗ hổng bảo mật trong Safari Mobile trên hệ điều hành IOS. Lỗ hổng này giúp thực hiện trò lừa đảo tinh tế hơn, khó phát hiện hơn trên iPad và trên các sản phẩm cùng loại khác.
-
Yahoo! đã khiến không ít người phải ngạc nhiên khi bất ngờ tung ra trình duyệt web của riêng mình, mang tên Axis vào ngày hôm qua. Tuy nhiên, dường như Yahoo! đã quá nóng vội trong quyết định của mình khi lỗi bảo mật nghiêm trọng đã sớm bị phát hiện trong Axis.
-
Microsoft vừa khuyến cáo người dùng Windows về một lỗ hổng chưa vá mới mà những kẻ tấn công có thể khai thác để ăn cắp thông tin và lừa gạt mọi người cài đặt mã độc
-
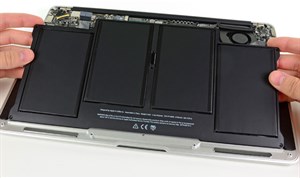
Ngày 22/7, Charlie Miller, một chuyên gia nghiên cứu về an ninh công nghệ đã công bố bộ phận pin trong chiếc máy tính MacBook của gã khổng lồ Apple có một lỗ hổng an ninh nghiêm trọng mà các hacker có thể lợi dụng để tấn công máy tính của người dùng.
-
Microsoft ngày hôm qua đã tung ra 3 bản cập nhật bảo mật giúp vá 4 lỗ hổng trong Windows và Office.
-
Microsoft khuyến nghị sử dụng công cụ ngăn chặn tin tặc khai thác lỗ hổng để lừa đảo, nhưng chưa có kế hoạch phát hành miếng vá khẩn cấp.
-
Flashback S chủ động thâm nhập vào hệ thống và ẩn náu ở những nơi khó tìm kiếm hơn so với biến thể malware Flashback K bị phát hiện trước đó.
-
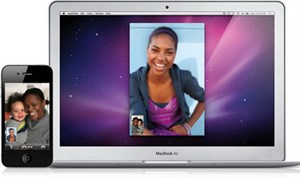
Một lỗ hổng bảo mật trong phiên bản beta của FaceTime dành cho Mac có thể làm phơi bày thông tin cá nhân của người sử dụng, đây là vấn đề đáng quan tâm đối với người dùng Mac muốn thử nghiệm ứng dụng mới mẻ này.
-
Phát ngôn viên của AOL cho biết, chỉ một vài ngày sau khi Mozilla tung ra phiên bản cập nhật cho Firefox để vá 6 lỗ hổng bao gồm cả lỗ hổng khai thác mã, các tin tặc đã tiết lộ mã tấn công trình duyệt web Firefox, Mozilla Suit
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
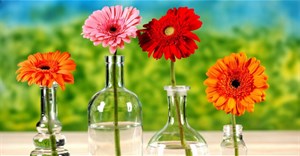 Bên cạnh những lọ thủy tinh đẹp, các bạn có thể tận dụng những chai, lọ thủy tinh để cắm hoa theo kiểu mới. Sự bình dị của lọ thủy tinh kết hợp với màu sắc rực rỡ vẻ đẹp độc đáo của các loài hoa sẽ giúp giúp ngôi nhà thêm bừng sáng đón Tết đến xuân về.
 Hôm nay Mozilla cho biết họ sẽ tích hợp thêm một tính năng mới cho phiên bản Firefox 3.6 giúp ngăn chặn hành động lén lút bổ sung thêm add-on vào ứng dụng trình duyệt này.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

