-
Hôm qua Microsoft đã tung ra 9 bản cập nhật bảo mật vá 19 lỗ hổng trong Windows, các ứng dụng của Windows và nhiều sản phẩm khác.
-

Một lỗ hổng nguy hiểm mới trong hệ điều hành Windows XP SP2 có thể cho phép tin tặc thực hiện các cuộc tấn công từ chối dịch vụ (DoS) vào hệ thống.
-
Nằm trong chu trình sửa lỗi hàng quý, Oracle ngày hôm qua (17/10) đã cung cấp các miếng vá (patch) cho 101 lỗ hổng trong dòng sản phẩm của hãng này. Trong số các lỗ hổng liên quan tới cơ sở dữ liệu, 35 lỗ hổng được tìm thấy trong Oracle Application Express; và
-
Computer Security Tool (CST) là một công cụ bảo mật siêu hạng được sử dụng kết hợp với các chương trình phòng chống virus, spyware, tường lửa để mang lại tình trạng an ninh tối ưu nhất cho hệ thống.
-
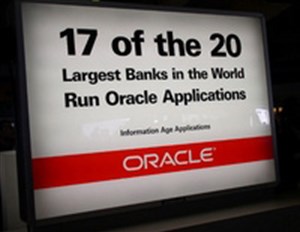
Oracle hôm 16/10 đã phát hành bản cập nhật định kỳ hàng quý để bít một loạt các lỗ hổng bảo mật trong các sản phẩm của hãng, trong đó có cả phần mềm hệ cơ sở dữ liệu nổi tiếng Oracle Database Server.
-
Nếu phát hiện thấy lỗ hổng bảo mật bên trong một phần mềm bất kỳ, các chuyên gia bảo mật hoàn toàn có quyền đem bán nghiên cứu của mình cho người bỏ giá cao nhất.
-
Các chuyên gia bảo mật vừa phát hiện hai lỗ hổng trong PHP, có thể cho phép tin tặc đánh cắp các thông tin nhạy cảm hoặc xâm nhập trái phép vào hệ thống.
-
Ngày hôm qua (9/1), Microsoft đã cho ban hành bản tin bảo mật tháng đầu tiên của năm 2007 với 4 bản nâng cấp bảo mật để vá 10 lỗ hổng trong các ứng dụng.
-
Hãng Microsoft đang cho điều tra bản báo cáo về lỗ hổng trong công nghệ ASP.NET, có thể cho phép kẻ xâm nhập truy cập vào các phần được bảo vệ bằng mật khẩu của website chỉ đơn giản bằng cách thay đổi đường URL.
-
Microsoft vừa cảnh báo người dùng về một dạng phần mềm nguy hiểm có thể sử dụng để tấn công Windows không cập nhật các miếng vá mới nhất của hãng khi kết nối vào mạng Internet bằng dial-up.
-
Cuối tuần qua, các chuyên gia bảo mật đã phát hiện một lỗ hổng rất nghiêm trọng trong các hệ điều hành Linux và Unix, có khả năng cho phép tin tặc tấn công từ xa và chiếm quyền điều khiển hệ thống.
-
Tối qua, gã khổng lồ phần mềm đã phát hành 4 miếng vá "nghiêm trọng" (critical) để bịt lại 15 lỗ hổng bảo mật nằm trong các phiên bản hệ điều hành Windows, trình duyệt IE và một số chương trình khác.
-
Dự kiến vào ngày 17/7 tới đây, Oracle sẽ ban hành 46 bản vá bảo mật dành cho các khách hàng của mình. Theo thông báo của Oracle, các miếng vá sẽ dành cho những sản phẩm như: Oracle Database, Oracle Application Server, Oracle Collaboration Suite, Or
-
Microsoft ngày hôm qua (07/02) đã cảnh báo người sử dụng về hai lỗ hổng bảo mật mới trong hệ điều hành Windows khiến người sử dụng phải đứng trước các nguy cơ bị tin tặc tấn công.
-
Hãng Secunia vừa dẫn lời một chuyên gia nghiên cứu bảo mật độc lập cho biết, trình tin nhắn tức thời Yahoo Messenger (YM) đã phát sinh một lỗ hổng mới có nguy cơ cho phép tin tặc thực hiện các cuộc tấn công từ chối dịch vụ (DoS) vào máy tính nạn nhân.
-
Hãng RealNetworks ngày 20/4 đã ban hành miếng vá cho một lỗ hổng "nghiêm trọng" có trong hầu hết các phiên bản RealPlayer.
-
Với lỗ hổng bảo mật mới phát hiện trong phiên bản trình duyệt Internet Explorer mới nhất của Microsoft, hacker hoàn toàn có thể biến các website tấn công phishing trở thành những website chính thống.
-
Một lỗ hổng nguy hiểm trong trình duyệt nguồn mở Mozilla/Mozilla Firefox vừa được hãng bảo mật Secunia phát hiện, có thể cho phép tin tặc giả mạo đường dẫn tải file trong hộp "Download Dialog".
-

Google đã nhanh chóng sửa lỗi lỗ hổng trong công cụ tìm kiếm Desktop Search của hãng này sau khi được tin hacker sử dụng chúng tấn công vào hệ thống thông qua một sai sót bảo mật trong trình duyệt IE.
-
Ngày 1/11, Cisco đã sửa chữa một lỗ hổng nghiêm trọng trong phần mềm Security Agent Management Center (CSAMC), từng cho phép tin tặc có thể tấn công từ xa và qua mặt các cơ chế xác nhận để truy cập không hạn chế vào ứng dụng.
-
Thông tin không vui liên tiếp đến với các khách hàng sử dụng dịch vụ IM trong thời gian gần đây, khi liên tục nhận được các thông tin về phát hiện các lỗ hổng trong các trình duyệt web hay dịch vụ IM như: “IE có thể bị tấn công ngay cả khi không sử dụng“ hay mới đây là “Yahoo messenger bị tấn công Phishing”...
-
Hai lỗ hổng nghiêm trọng vừa được phát hiện trong trình duyệt Firefox, có thể cho phép tin tặc thực hiện kiểu tấn công "cross-site" và đột nhập vào máy tính nạn nhân.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các tập tin có thể bị hư hỏng bởi rất nhiều lí do chẳng hạn như bị virus phá hoại, bạn không cần phải nhức đầu để tìm cách sửa chữa các tập tin này. Hãy để File Repair giúp đỡ bạn lấy lại những gì đã mất.
 Khoảng không gian ở giữa bức ảnh được chụp bằng chú dế HD2 lỗi thường có sắc hồng...
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

