-
Ngày 24/5, tại hội nghị Interop ở Las Vegas, hãng sản xuất phần mềm diệt virus Panda Software đã công bố sản phẩm mới dựa trên nền tảng Web có khả năng phát hiện phần mềm độc hại mà các chương trình bảo mật truyền thống không thể thực hiện được.
-
Những người tham gia trò chơi nhập vai trực tuyến có phiên bản tiếng Việt gọi là PTV - Giành lại miền đất hứa đang trở thành mục tiêu của một loại sâu Internet được thiết kế để ăn cắp tên đăng nhập, mật khẩu và thông tin cá nhân.
-

Đó là thống kê vừa được đưa ra do Thứ trưởng Bộ Bưu chính Viễn thông Lê Nam Thắng tổng kết tại hội thảo song phương Việt Nhật về Ứng cứu khẩn cấp máy tính và An toàn thông tin mạng diễn ra sáng nay (2/3).
-
AOL vừa chính thức ra mắt phần mềm chống virus miễn phí. Sản phẩm được mong đợi sẽ là giải pháp thay thế cho các phần mềm bảo mật đắt tiền. Sản phẩm bảo mật mới của AOL là thành quả của sự hợp tác với hãng bảo mật danh tiếng của Nga Kaspersky Lab.
-
Chiều qua 1-8, một loại virus có tên VloveYM đã lây đến hàng loạt máy tính ở VN. Theo phân tích của Trung tâm An ninh mạng (BKAV), virus này xuất hiện ngày 28-7. Cũng giống như các virus Gaixinh (Xrobot) và YMHeart trước đây, VloveYM chủ yếu l&aci
-
Hãng bảo mật Sophos vừa mới công bố bản danh sách Top 10 virus nguy hiểm nhất tháng 6/2006. Theo đó, virus Nestky-P vẫn tiếp tục thống trị vị trí đầu tiên trong bảng danh sách này.
-
Khoảng hai ngày nay, xuất hiện hàng loạt email giả mạo địa chỉ mail của Trung tâm Internet Việt Nam (VNNIC) gửi đi các thông báo cảnh báo virus, nhưng bản thân các bức mail này lại chứa mã độc trong file đính kèm nhằm tấn công người dùng.
-
Hôm qua (30/5), hãng phần mềm Symantec đã cho vá lỗ hổng trong dòng sản phẩm diệt virus doanh nghiệp của hãng (phiên bản tiếng Anh), từng được phát hiện cách đây gần một tuần. Lỗ hổng trê
-
Công nghệ chống virus hiện nay hoạt động kém hiệu quả, bởi chúng chỉ có thể ngăn chặn được những loại virus đã được biết đến chứ không thể chống lại những kẻ đột nhập chưa được "điểm mặt đặt tên". công nghệ chống virus tương lai đang hi vọng sẽ có được khả năng đó.
-
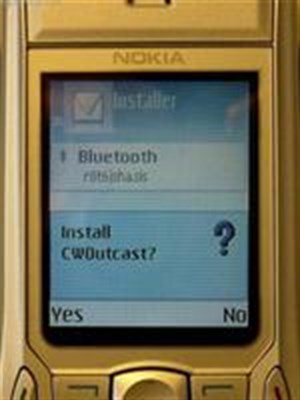
Hãng bảo mật F-Secure đã cảnh báo người dùng ĐTDĐ sử dụng hệ điều hành Symbian về biến thể mới nhất của virus Commwarrior, Commwarrior.C, có thể lây nhiễm qua Bluetooth, MMS và thẻ nhớ MMC.
-
Các phần mềm chống virus dành cho Windows Vista đều thất bại trong các cuộc thử nghiệm tìm và diệt các dòng loại virus phổ biến trên mạng Internet hiện nay.
-
Trong tháng 4, các virus lây file đã xuất hiện trở lại với số lượng và tốc độ lây lan nhanh hơn sau hơn 1 năm vắng bóng. Các virus này “bám” theo các sâu Internet (worm), lợi dụng tốc độ phát tán của các sâu này để “b&o
-
Hãng bảo mật BitDefender cảnh báo một loại virus đã từng xuất hiện trên trang web của HP sáu năm trước đây lại được phát hiện trong một số phần mềm trình điều khiển thiết bị gửi cho khách hàng của HP thông qua Internet.
-
Hãng bảo mật Anh Sophos vừa phát hiện một virus hoạt động khá kỳ quặc. Sau khi xâm nhập vào máy tính, nó sẽ gửi đi hàng loạt lệnh in ảnh chụp một con cú với dòng chữ 'O RLY?' (Oh, really? - Ồ thật thế à?) tới hệ thống máy in.
-
Loại sâu Internet mang nội dung khiêu dâm này đã không gây ra “đại họa phá dữ liệu” như dự báo nhưng các chuyên gia bảo mật ước tính nó cũng xâm nhập vào khoảng từ 469.507 đến 946.835 PC trong khoảng thời gian từ
-
Những người sử dụng vi tính ở các nước châu Á vừa được cảnh báo về 26 dòng virus máy vi tính là những loại sâu trong họ RONTKBR.GEN đang lây lan khắp khu vực qua thư điện tử.
-
Chiều 31/8/2006, lại xuất hiện một virus "made in Việt Nam" mới phát tán qua YahooMessenger với tốc độ chóng mặt. Cho thấy công cụ chat trực tuyến phổ biến nhất thế giới này đã trở thành công cụ đắc lực cho kẻ xấu phát tán virus "nội" trong cộng đồng người dùng Việt N
-
Một hãng bảo mật vừa cảnh báo về một loại sâu máy tính mới có khả năng ăn cắp thông tin tài khoản ngân hàng trực tuyến đang phát tán mạnh mẽ thông qua hệ thống trang web mạng xã hội của Google.
-
Sâu và virus Web có thể sẽ trở thành mối đe doạ mới đối với người dùng Internet do những sơ hở trong việc kiểm tra khả năng bảo mật của trình duyệt và máy chủ web. Đó là những gì mà các chuyên gia nghiên cứu bảo mật đã đưa ra tại Hội nghị B
-
Các hãng bảo mật, ngày hôm qua (2/5), đã cảnh báo người sử dụng về một loại sâu máy tính mới phát tán qua hệ thống mạng tin nhắn tức thời (IM).
-
Hệ thống trao đổi chứng khoán Nga (RTS – Russian Trading System) đã buộc phải ngừng mọi giao dịch trong vòng một giờ đồng hồ vào hôm thứ năm (02/02) tuần trước sau khi bị virus máy tính tấn công.
-
Thay vì gửi thư điện tử có đính kèm tệp virus hay dính sẵn mã nguy hiểm như trước đây, các tay spammer đã phát tán thư giả danh tặng thiệp điện tử (e-card) để dụ dỗ người nhận truy cập vào trang web lưu trữ thiệp có virus.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
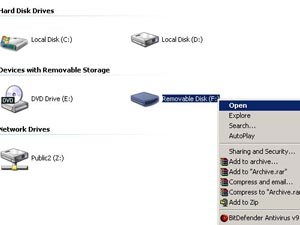 Bạn có một chiếc USB? Cho dù bạn chỉ thỉnh thoảng sử dụng nó để sao chép tài liệu giữa các máy thì chắc rằng không dưới một lần chiếc USB của bạn đã nhiễm phải virus.
 Từ hôm nay (18/1), Symantec sẽ bắt đầu phát hành các phiên bản cập nhật dành cho hàng loạt chương trình ứng dụng bảo mật quen thuộc của hãng, thông qua tính năng LiveUpdate tự động. Trước đây, người dùng chỉ có thể cập nhật b


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học