-
Lệnh findstr tìm kiếm các mẫu văn bản trong các file.
-
Lệnh exit thoát khỏi chương trình Cmd.exe (trình thông dịch lệnh) hoặc tập lệnh batch hiện tại. Để biết cách sử dụng lệnh này, vui lòng xem phần ví dụ bên dưới.
-
Lệnh rem giúp ghi nhận xét (chú giải) trong một file batch hoặc CONFIG.SYS.
-
Lệnh cmd bắt đầu một phiên bản mới của trình thông dịch lệnh, Cmd.exe. Nếu được sử dụng không có tham số, cmd sẽ hiển thị thông tin bản quyền và phiên bản của hệ điều hành.
-
Lệnh getmac trả về địa chỉ media access control (MAC) và danh sách các giao thức mạng được liên kết với mỗi địa chỉ cho tất cả các card mạng trong máy tính cục bộ hoặc máy tính trên mạng.
-
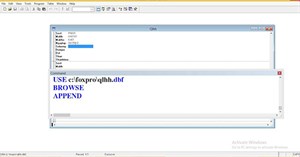
Lệnh append cho phép các chương trình mở file dữ liệu trong các thư mục được chỉ định. Nếu được sử dụng không có tham số, lệnh append sẽ hiển thị danh sách thư mục được bổ sung thêm.
-
Lệnh expand mở rộng một hoặc nhiều file nén. Bạn có thể sử dụng lệnh này để lấy các file nén từ các ổ đĩa phân phối.
-
Lệnh Fsutil thực hiện các tác vụ có liên quan đến File Allocation Table (FAT) và hệ thống file NTFS, chẳng hạn như quản lý các điểm reparse, quản lý các file sparse hoặc hủy bỏ mount một ổ đĩa.
-
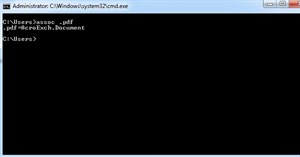
Lệnh assoc dùng để hiển thị hoặc sửa đổi các liên kết mở rộng tên file. Nếu được sử dụng không có tham số, lệnh assoc sẽ hiển thị danh sách tất cả các liên kết mở rộng tên file hiện tại.
-

Lệnh fc so sánh hai file hoặc tập hợp các file và hiển thị sự khác biệt giữa chúng.
-
(Áp dụng cho Windows Server (Semi-Annual Channel), Windows Server 2016, Windows Server 2012 R2, Windows Server 2012)
-
Lệnh atmadm theo dõi kết nối và địa chỉ được đăng ký bởi trình quản lý cuộc gọi trên mạng atM.
-

(Áp dụng Cho: Windows Server 2003, Windows Server 2003 R2, Windows Server 2003 với SP1, Windows Server 2003 với SP2)
-
Lệnh secedit giúp định cấu hình và phân tích bảo mật hệ thống bằng cách so sánh cấu hình hiện tại của bạn với các mẫu bảo mật được chỉ định.
-
(Áp dụng cho Windows Server (Semi-Annual Channel), Windows Server 2016, Windows Server 2012 R2, Windows Server 2012)
-
Lệnh secedit: import cho phép nhập cài đặt bảo mật đã được xuất trước đó từ cơ sở dữ liệu được định cấu hình với các mẫu bảo mật, và hiện tại đang lưu trữ trong tệp inf.
-
Lệnh eventquery liệt kê các sự kiện và thuộc tính sự kiện từ một hoặc nhiều bản ghi sự kiện.
-
Lệnh flattemp kích hoạt hoặc vô hiệu hóa các thư mục flat tạm thời. Để biết ví dụ về cách sử dụng lệnh này, vui lòng xem phần ví dụ bên dưới.
-
Áp dụng cho: Windows Server 2012 R2, Windows Server 2012
-
Lệnh secedit:analyze cho phép bạn phân tích các cài đặt hệ thống hiện tại dựa trên các cài đặt cơ sở được lưu trữ trong cơ sở dữ liệu.
-
Lệnh secedit: validate giúp xác thực các cài đặt bảo mật được lưu trữ trong mẫu bảo mật (tệp .inf).
-
Lệnh secedit: generaterollback cho phép bạn tạo mẫu rollback cho mẫu cấu hình đã chỉ định.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Lệnh robocopy giúp sao chép tệp dữ liệu
 (Áp dụng cho Windows Server (Semi-Annual Channel), Windows Server 2016, Windows Server 2012 R2, Windows Server 2012)


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

