-
Kẻ lừa đảo đã tận dụng các lỗ hổng của tin nhắn để chiếm quyền điều khiển thiết bị mà nạn nhân KHÔNG cần nhấp vào đường dẫn được gửi đến. Người dùng chỉ cần mở xem tin nhắn là đã nhiễm mã độc.
-
Các cuộc tấn công dựa trên kỹ thuật hack mới hiện trở nên hợp lý hơn do những cải tiến gần đây trong thiết kế chip nhớ DRAM hiện đại.
-
Vụ tấn công chuỗi cung ứng (supply chain attack) này ảnh hưởng tới hơn 360.000 trang WordPress.
-
Hôm thứ Ba (14/10), Google thông báo đã khám phá “lỗ hổng trong thiết kế SSL 3.0”.
-
Microsoft đã công bố 15 lỗ hổng nghiêm trọng trong bộ công cụ được dùng cho các cơ sở công nghiệp. Dù dù việc khai thác lỗi này sẽ khá khó khăn, nhưng nguy cơ mất an toàn là rất cao, gây thiệt hại lớn cho các mục tiêu.
-
Ủy ban Chứng khoán Nhà nước mới đây đã phát đi cảnh báo về lỗ hổng bảo mật của công ty chứng khoán, nếu khai thác thành công kẻ xấu có thể ăn cắp tên truy cập và mật khẩu đăng nhập, từ đó chiếm quyền sử dụng tài khoản giao dịch chứng khoán để chiếm đoạt tài sản.
-
Với đoạn mã nguồn này, các hacker, mọi nhà nghiên cứu bảo mật có thể tìm ra được điểm yếu của iOS, hệ thống vốn được cho là cực kỳ bảo mật. Trước mắt, lỗ hổng lớn này sẽ giúp cho việc jailbreak dễ dàng hơn.
-
Nhóm nghiên cứu bảo mật VUSec và Intel vừa phát đi thông báo về một lỗ hổng thực thi từ xa nguy hiểm thuộc lớp Spectre, được gọi là Branch History Injection hoặc BHI.
-
Nếu bạn là người cần sử dụng phần mềm LabVIEW để thiết kế máy móc hoặc các thiết bị công nghiệp, bạn nên tỉnh táo khi mở bất kì file VI (virtual instrument - dụng cụ ảo) nào. Mới đây, các nhà nghiên cứu bảo mật đã phát hiện ra một lỗ hổng nghiêm trong trong phần mềm này.
-
Đã có 22 ngân hàng tại Việt Nam bị sự cố về an ninh an toàn thông tin, trong đó có sự cố về giao dịch ngân hàng trực tuyến. Nhiều lỗ hổng bảo mật sơ đẳng vẫn ung dung “tồn tại” qua nhiều năm.
-
Kết nối AirDrop không thực sự là một liên kết riêng tư giữa người gửi và nhận dữ liệu - mà còn có thể liên quan đến cả các thiết bị Apple không mong muốn khác ở xung quanh.
-
Nhóm bảo mật hàng đầu của Google, Project Zero, nói rằng Microsoft đang khiến người dùng gặp nguy hiểm khi không có sự đồng nhất khi vá các phiên bản hệ điều hành Windows.
-
Tại Hội nghị Bảo mật BlueHat tại Israel bàn về bảo mật diễn ra vào cuối tuần qua, một kỹ sư của Microsoft đã tiết lộ rằng, trong hơn 12 năm qua số bản vá được Microsoft tung ra nhằm sửa các lỗi liên quan đến an toàn bộ nhớ chiếm khoảng 70%.
-
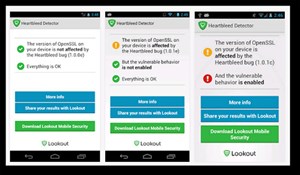
Ứng dụng này sẽ thông báo cho chủ nhân điện thoại Android biết lỗ hổng Heartbleed đã bị khai thác trên thiết bị của họ hay chưa.
-
Một nhà nghiên cứu bảo mật máy tính đã phát hiện ra một lỗ hổng trong trình duyệt được sử dụng rộng rãi hiện nay –IE của Microsoft. Nhà nghiên cứu này cho rằng, lỗ hổng được phát hiện...
-
Lỗ hổng Internet Explorer (IE) được một nhà nghiên cứu bảo mật của Google công bố công khai 2 tháng trước hiện đang bị sử dụng trong các cuộc tấn công trực tuyến.
-
Một làn sóng tấn công mới của hoạt động phần mềm độc hại DarkGate khai thác lỗ hổng trong Windows Defender SmartScreen hiện đã được nâng cấp.
-

Phiên bản ZZZ 1.1 đã mang đến hàng loạt chỉnh sửa và bổ sung mới cho game thủ.
-
Samsung vừa tuyên bố treo giải thưởng lên đến 1 triệu USD cho bất kỳ ai phát hiện và ghi lại các lỗ hổng bảo mật được tìm thấy trong phần mềm của công ty.
-
Không thứ gì trên thế giới này 100% an toàn, từ thế giới thực cho tới không gian mạng. Các lỗ hổng đúng là rắc rối nhưng tệ hại hơn cả là chính chúng ta đã không cập nhật các bản vá đúng lúc.
-
Các chuyên gia đang cảnh báo về đoạn mã khai thác lỗi bảo mật zero-day trong Yahoo Messenger đã được phát tán trên mạng Internet. Người dùng phải hết sức cảnh giác và nên có phương pháp tự bảo vệ mình trước khi có bản vá lỗi.
-
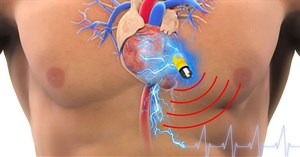
Những bệnh nhân sử dụng máy điều hòa nhịp tim của hãng Abbott - trước đây có tên là St. Jude Medical - được khuyến nghị nên đi khám để cập nhật bảo mật cho thiết bị y tế đang cấy trên người mình.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Code ZZZ sẽ dành tặng người chơi tiền tệ, vật phẩm, vũ khí và trang phục miễn phí
 Nhiều người trong số chúng ta nghĩ rằng có lẽ Windows 10 là hệ điều hành chứa nhiều lỗ hổng nhất trong thế giới phần mềm, nhưng sự thật có phải như vậy?


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

