-

Bạn có nghĩ rằng mạng không dây (wireless network) mà mình đang sử dụng thật sự an toàn không? Tốt hơn hết bạn nên xem xét lại vấn đề này. Chuẩn bảo mật Wi-Fi mới nhất, có tên là Wireless Protected Access 2 (WPA2), bổ sung khả năng mã hóa dữ liệu ở mức chuyên
-

Microsoft đã tốn rất nhiều thời gian và tiền của để làm cho Windows Vista trở nên an toàn hơn, mục đích chính cũng là nhằm bảo vệ người dùng. Nhưng, bạn đã sử dụng máy tính nhiều năm chưa? Nếu bạn không có gì trong tay thì rất có
-

Norton 360, một giải pháp bảo mật toàn diện cho người dùng máy tính được Symantec đưa vào thử nghiệm vào cuối năm nay, cung cấp một vòng tròn bảo mật và những yếu tố cần thiết bao bọc và bảo vệ thông tin, dữ liệu người dùng.
-

Bạn đến sân bay, máy tính xách tay sẵn sàng trong cặp. Đột nhiên có người thông báo bạn không được phép mang chiếc laptop yêu quý lên máy bay. Chẳng còn lựa chọn nào khác, thôi đành ngậm ngùi gói nó và
-
Hàng ngày bạn lướt Web, có thể bạn không biết rằng có vô số mối hiểm họa rình rập nhằm đánh cắp mật khẩu, tài khoản cá nhân, hoặc "ăn" hết sạch dữ liệu trong máy tính của bạn. Có 10 cách dưới đây để bạn khỏi phải lo lắng.
-
MySQL vừa mới phát hành một bản cập nhật bảo mật nhằm khắc phục một lỗi bảo mật trong thủ tục giao tiếp máy chủ - máy khách trong phần mềm cơ sở dữ liệu của hãng. Theo nhà phát triển lỗi bảo mật này có thể bị tin tặc lợi dụng để khai thác lỗi tràn bộ nhớ đệ
-
Nằm trong chu trình sửa lỗi hàng quý, Oracle ngày hôm qua (17/10) đã cung cấp các miếng vá (patch) cho 101 lỗ hổng trong dòng sản phẩm của hãng này. Trong số các lỗ hổng liên quan tới cơ sở dữ liệu, 35 lỗ hổng được tìm thấy trong Oracle Application Express; và
-

Symantec thông báo người sử dụng từ nay có thể hoàn toàn yên tâm vì các thiết bị di động đã có hệ thống phòng thủ bảo vệ như máy tính để bàn và xách tay. Đó là ứng dụng bảo
-

Hãng bảo mật Scanit cảnh bảo tình trạng bảo mật VoIP hiện nay là rất tồi tệ. Thống kê cho thấy có tới 7/10 cuộc gọi VoIP là "mồi ngon" cho bọn tin tặc.
-
Tháng Một năm nay, một thiếu niên 20 tuổi đã bị buộc tội xâm nhập vào máy tính của chính phủ Mỹ và điều khiển chúng vào các phi vụ... lừa đảo.
-
Hãng bảo mật Secunia vừa phát hiện được lỗ hổng nguy hiểm trong một số phiên bản sản phẩm ACDSee, có nguy cơ tạo điều kiện cho tin tặc xâm nhập trái phép vào hệ thống thông qua các đoạn mã độc.
-
Trong một bài phát biểu quan trọng tại Hội nghị bảo mật Hack in the Box diễn ra tại Kuala Lampua (Malaysia) hồi tháng trước, Bruce Schneiver – trưởng phòng công nghệ của hãng cung cấp dịch vụ bảo mật quản lý Counterpane Internet Security đã xác định 10 khuynh hướng t&aacut
-
Hãng phân tích ABI Research khẳng định, trái với hi vọng của đa số cộng đồng người sử dụng, công nghệ WiMax cũng có không ít lỗi bảo mật. Phó chủ tịch Schatt cảnh báo những lỗi bảo mật đó sẽ bắt đầu lộ diện một khi WiMax chính thức được triển khai trên diện rộng.
-

Trọng trách "bảo mật máy tính" phải được giao cho các nhà cung cấp dịch vụ Internet (ISP), chứ không phải "tống vào tay" người dùng bình thường, Chủ tịch hãng bảo mật F-Secure tuyên bố.
-
Ngày hôm qua (9/1), Microsoft đã cho ban hành bản tin bảo mật tháng đầu tiên của năm 2007 với 4 bản nâng cấp bảo mật để vá 10 lỗ hổng trong các ứng dụng.
-
Ngày 9-10 vừa qua, ISS (Internet Security Systems) đã cho công bố bản thống kê về lỗi bảo mật trong 9 tháng đầu năm nay. Với 5.450 lỗ hổng được ghi nhận, các chuyên gia của ISS dự kiến đến hết năm nay sẽ có tổng cộng 7.500 lỗi bảo mật, tăng 41% so với năm 2005 (5.195 lỗ hổng).
-
Microsoft vừa cảnh báo người dùng về một dạng phần mềm nguy hiểm có thể sử dụng để tấn công Windows không cập nhật các miếng vá mới nhất của hãng khi kết nối vào mạng Internet bằng dial-up.
-
Trong bản tin cảnh báo bảo mật, nhà phát triển ứng dụng cho biết những lỗi bảo mật được khắc phục lần này có thể bị lợi dụng để ăn cắp dữ liệu, tấn công từ chối dịch vụ hoặc tiết lộ các thông tin nhạy cảm của người dùng.
-
Thị trường bảo mật sắp tới sẽ có thêm một hãng nữa tham gia, đó là AOL với sản phẩm miễn phí “Total Care” có khả năng cạnh tranh với các gói phần mềm tương tự của các hãng khác.
-
Hãng bảo mật Secunia vừa công bố một lỗi mới được khám phá trong bộ công cụ văn phòng OpenOffice.org có thể cho phép những kẻ tấn công thực thi các mã độc và làm nguy hại đến hệ thống.
-
Microsoft phủ nhận thông tin cho rằng Vista mắc một số lỗi bảo mật nên có thể bị những phần mềm độc hại đã có từ năm 2004 tấn công. Hôm 30/11, hãng bảo mật Sophos cho biết hiện đã xuất hiện ít nhất 3 loại phần mềm độc hại có thể tấn công Vista. Đáng chú &yacu
-

Số vụ tấn công giảm nhưng các cuộc tấn công ngày càng có chủ đích và nghiêm trọng hơn. Khảo sát của InfoWorld cho thấy sự khủng hoảng niềm tin trong giới chuyên gia bảo mật CNTT.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
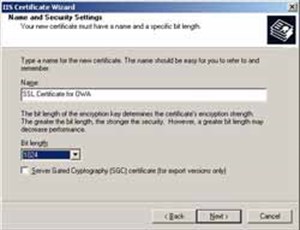 Outlook Web Access (OWA) đã trở thành một thành phần rất quan trọng của Exchange. Nhiều công ty triển khai OWA nhằm cho phép người dùng khả năng truy cập thư điện tử gần như từ bất cứ đâu. Nội dung trong bài là cách triển khai OWA làm sao cho an toàn hơn với Secure Socket
 Có bao giờ bạn gặp một file PDF nào đó mà khi mở ra nó lại đòi password đăng nhập chưa? Nếu là một fan của định dạng file PDF và thường xuyên lưu trữ những thông tin nhạy cảm trong dạng file này thì bạn nên sử dụng Encrypt PDF làm công cụ bảo mật tuyệt hảo cho các file PDF của mình.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

