-
Đại học California (UCSF), đại học hàng đầu chuyên về sức khỏe của Mỹ đã thừa nhận bị hacker tấn công và nhiều tài liệu y khoa lưu trữ trên máy chủ đã bị mã hóa.
-
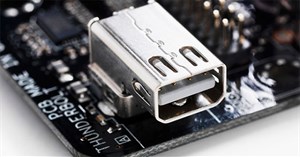
Mới đây, nhà nghiên cứu bảo mật quốc tế Bjorn Ruytenberg đã bất ngờ phát hiện ra một lỗ hổng có tên gọi “Thunderspy” tồn tại trong các cổng Thunderbolt, cho phép tin tặc dễ dàng đánh cắp dữ liệu.
-
Bài viết sau đây sẽ giúp bạn tận dụng những tính năng bảo mật tích hợp sẵn trong Gmail để các thao tác trên thư điện tử được an toàn hơn. Hiện Google đã cung cấp cho người sử dụng tùy chọn bảo mật theo hai lớp (2-step verification).
-
Dù mới 14 tuổi nhưng cậu thanh niên Andres Alonso tại Brazil vừa đạt được một thành tích đáng khen ngợi.
-

Mickey Shkatov, một trong những nhà nghiên cứu của công ty bảo mật Eclypsium đã biểu diễn quá trình đột nhập vào laptop bằng cách mở đáy máy, kết nối trực tiếp thiết bị với chip chứa BIOS và sau đó tiến hành cài đặt phần mềm độc hại chỉ trong khoảng thời gian cực ngắn, chưa tới năm phút.
-
Hệ thống máy tính của Embraer hiện đã trở lại hoạt động bình thường, tuy nhiên điều tai hại nhất bây giờ mới thực sự xảy đến với tập đoàn này.
-
Google là hãng đầu tiên triển khai chương trình săn lỗi nhận thưởng cho các dự án mã nguồn mở.
-
Hacker đã tấn công vào Zendesk, công ty chuyên cung cấp dịch vụ phần mềm hỗ trợ khách hàng cho 3 mạng xã hội nói trên và lấy được email cũng như số điện thoại của người dùng.
-
Một hacker mũ trắng nào đó đã xâm nhập được vào hệ thống của mã độc Emotet sau đó thay đường link độc hại gửi tới người dùng bằng meme hài hước.
-
Tờ The Wall Street Journal vừa hé lộ phần nào thế giới ngầm tin tặc Trung Quốc - tâm điểm của các điều tra tin tặc trên thế giới hiện nay...
-

Có thể bạn không nhận ra một sự thật là chúng ta đang sống trong thời đại của những vụ hack siêu lớn.
-
Đại diện ngân hàng đa quốc gia có trụ sở tại Anh, HSBC vừa lên tiếng xác nhận họ đã trở thành mục tiêu cho các hacker tấn công và hãng bắt buộc phải đóng cửa tạm thời dịch vụ ngân hàng trực tuyến.
-

Chính sách mới của Google mở ra cơ hội làm giàu chân chính cho các hacker.
-
Trend Micro, hãng bảo mật nổi tiếng trong lĩnh vực bảo mật theo công nghệ điện toán đám mây, vừa đưa ra cảnh báo bộ công cụ Blackhole Exploit Kit đang trở thành bộ khai thác lỗ hổng bảo mật được tin tặc ưa thích sử dụng hiện nay.
-
Hoạt động khai thác lỗ hổng zero-day đang có xu hướng gia tăng trên toàn cầu trong nhiều tháng trở lại đây.
-
Mới đây, các nhà nghiên cứu còn phát hiện ra một gói mã độc có khả năng tự lây lan chính nó trên YouTube.
-
Rất nhiều ứng dụng Android phổ biến trên Google Play tồn tại một lỗ hổng bảo mật khiến cho tin tặc có thể lợi dụng để đánh cắp thông tin quan trọng của người dùng.
-
Danh sách này bao gồm các mẫu GPU Navi 10, Navi 21, và Arden.
-

ChatGPT là một chatbot đàm thoại dựa trên trí tuệ nhân tạo ra mắt chính thức vào tháng 11 năm 2022.
-
Một lỗ hổng bảo mật nghiêm trọng có nguy cơ ảnh hưởng đến hơn 10 triệu người đang sử dụng dịch vụ Yahoo! Mail đang được hacker rao bán với giá chỉ 700 USD.
-

Cảnh sát Liên bang Úc (AFP) vừa bắt giữ một thanh niên 19 tuổi ở Sydney với cáo buộc sử dụng dữ liệu bị rò rỉ của khách hàng Optus để tống tiền.
-
Hôm 20/12 Samsung đã thừa nhận bộ vi xử lý mà nó dùng cho một số loại điện thoại, trong đó có Galaxy S III, rất dễ bị tấn công và điều khiển và hứa sẽ sửa chữa lỗi này càng sớm càng tốt.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các hacker đều là những người có trình độ công nghệ thông tin cực đỉnh, đó là đều chắc chắn, tuy nhiên không phải ai cũng có thể trở thành những tên tuổi khét tiếng.
 Lịch sử phát triển của Toolbar trên các trình duyệt khá lâu. Toolbar khá là hữu ích cho người dùng trong một số trường hợp. Tuy nhiên trong một số trường hợp Toolbar khiến người dùng cảm thấy khó chịu. Và các hacker có thể tận dụng những ToolBar này để đánh lừa người dùng nếu như không chú ý và cài đặt các phần mềm được chia sẻ trên mạng Internet.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học