-
Microsoft vừa mới phát hành một bản cập nhật dành cho Outlook 2007 được thiết kế nhằm mục đích tăng tốc cho phần mềm này, giúp khắc phục tính uể oải của nó vốn đã gặp phải không ít sự phê phán từ giới công nghệ cũng như người sử dụng.
-

Hãng bảo mật eEye Digital Security vừa phát hiện một lỗ hổng trong hầu hết các sản phẩm ISS (phần mềm bảo mật Internet). Lỗ hổng phát sinh do một lỗi trong thành phần ISS Protocol Analysis Module (PAM) khi tái lắp ráp một gói SMB (Server Message Block - khối thông điệp máy chủ).
-
Một lỗ hổng nguy hiểm mới trong hệ điều hành máy chủ Windows vừa được hãng bảo mật Secunia báo cáo, có thể cho phép tin tặc xâm nhập vào hệ thống máy tính bị ảnh hưởng.
-
Một lỗ hổng bảo mật nghiêm trọng trong sản phẩm diệt virus của Symantec có thể khiến cho hệ thống máy tính doanh nghiệp chạy ứng dụng này bị đe doạ tấn công đột nhập.
-
Người sử dụng Nokia PC Suite đang phải đứng trước các nguy cơ bị tấn công khi vừa có một lỗ hổng bảo mật trong bộ phần mềm này được phát hiện. Lỗi bảo mật này có thể bị tin tặc lợi dụng để tấn công nhằm chiếm quyền điều khiển các hệ thống bị mắc lỗi.
-
Một tuần, ba lỗ hổng nghiêm trọng liên tiếp được khui ra trong ứng dụng bảng tính phổ biến này của Microsoft. Người dùng Excel có lý để mà lo lắng, khi ngày hôm qua, một hacker đã công bố đoạn mã tấn công vào một lỗ hổng chưa được bịt vá trong
-
Một nhà nghiên cứu Ba Lan vừa tìm thấy hai lỗ hổng bảo mật trong phiên bản phần mềm Java dành cho điện thoại di động (ĐTDĐ) của Sun Microsystems. Trong những điều kiện thích hợp, hai lỗ hổng này có thể cho phép một chương trình độc hại đọc các thông tin cá nhân hoặc khiến cho điện thoại không sử dụng được nữa.
-
Hãng bảo mật Anh Sophos vừa phát hiện một virus hoạt động khá kỳ quặc. Sau khi xâm nhập vào máy tính, nó sẽ gửi đi hàng loạt lệnh in ảnh chụp một con cú với dòng chữ 'O RLY?' (Oh, really? - Ồ thật thế à?) tới hệ thống máy in.
-
Một virus máy tính mới có tên gọi "Netsky-D" đang phát tán mạnh mẽ trên mạng toàn thế giới sau khi xuất hiện hôm thứ hai. Loại sâu này rất khó tiêu diệt hoàn toàn vì nó đổ bộ xuống các hộp thư điện tử và sử dụng một loạt tiêu đề khác nhau như "re:details" hoặc "re:here is the document".
-
Các chuyên gia của hãng bảo mật Secunia vừa phát hiện một điểm yếu trong trình duyệt Internet Explorer (IE), cho phép tin tặc có thể dụ dỗ người dùng truy cập vào các website kém an toàn.
-
Các chuyên gia nghiên cứu bảo mật vừa mới phát hiện ra một lỗ hổng bảo mật “zero-day” nghiêm trọng trong Microsoft Word đã bị tin tặc Trung Quốc và Đài Loan khai thác.
-
Một hãng bảo mật vừa cảnh báo về một loại sâu máy tính mới có khả năng ăn cắp thông tin tài khoản ngân hàng trực tuyến đang phát tán mạnh mẽ thông qua hệ thống trang web mạng xã hội của Google.
-
Giới chuyên gia bảo mật ngày 21/12 đã cảnh báo một lỗ hổng khá nghiêm trọng trong phần mềm iTunes và QuickTime, có thể cho phép tin tặc xâm nhập vào hệ thống.
-
Hãng Adobe vừa mới cảnh báo về một lỗ hổng nghiêm trọng trong chương trình Acrobat Reader nổi tiếng của hãng.
-
Gã khổng lồ phần mềm vừa cảnh báo về một lỗ hổng bảo mật nghiêm trọng (critical) bên trong bộ phần mềm Office, có thể cho phép hacker giành trọn quyền kiểm soát máy tính.
-
Vừa tung ra các miếng vá bảo mật hai tuần trước, nhưng thứ sáu tuần qua (2/2) Microsoft đã lại phải tiếp tục cảnh báo về một nguy cơ bảo mật nghiêm trọng khác trong phần mềm Office của hãng.
-
Các chuyên gia bảo mật của McAfee cho biết họ lại vừa phát hiện được ba lỗi bảo mật mới chưa được vá trong bộ ứng dụng văn phòng Microsoft Office. Thông tin đăng tải trên McAfee Avert Labs Blog ngày hôm qua (10/4) thông tin về những lỗi bảo mật nói trên đã được đăng
-
Symantec vừa mới cảnh báo người sử dụng về một số lỗ hổng bảo mật nằm trong sản phẩm Scan Engine. Scan Engine là một giao diện lập trình cho phép các hãng thứ ba tích hợp công nghệ quét diệt phần mềm độc hại của Symantec vào trong các ứng dụng của họ.
-
Một lỗ hổng vừa được tìm thấy trong trình duyệt Opera có thể cho phép tin tặc thực hiện các cuộc tấn công phising.
-
Hãng bảo mật Secunia vừa cảnh báo về một lỗ hổng "nghiêm trọng" trong game "Unreal" - một chương trình game phổ biến hiện nay, có thể cho phép kẻ tấn công chiếm quyền điều khiển máy tính nạn nhân.
-
Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng mới trong trình duyệt Internet Explorer, có thể tạo điều kiện cho tin tặc thực hiện các cuộc tấn công phising.
-
Ngày hôm qua (28/6), các chuyên gia bảo mật đã cảnh báo người dùng về hai lỗi bảo mật chưa được khắc phục trong trình duyệt Internet Explorer của Microsoft. Đặc biêt, các chuyên gia cho biết, người dùng có thể đang phải đứng trước nguy cơ bị tấn công..
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Thông tư liên bộ gồm có Bộ Bưu chính Viễn thông, Bộ Công An và Bộ Văn hóa thông tin về Quản lý trò chơi trực tuyến Game online vừa được trình lên Chính phủ phê duyệt.
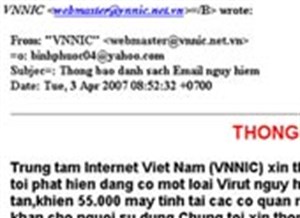 Khoảng hai ngày nay, xuất hiện hàng loạt email giả mạo địa chỉ mail của Trung tâm Internet Việt Nam (VNNIC) gửi đi các thông báo cảnh báo virus, nhưng bản thân các bức mail này lại chứa mã độc trong file đính kèm nhằm tấn công người dùng.
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học