-

Bạn có bao giờ tự mình "đánh" đĩa phim DVD? Mọi người thường muốn lưu lại một bản phim DVD lên ổ cứng hoặc chép ra đĩa DVD khác để dự phòng đĩa gốc bị hỏng hoặc mất, hoặc vì lý do nào đó. Nhưng thực tế chỉ ít người làm việc này, chưa
-
Virus, trojan, worm và nhiều phần mềm độc hại khác đang liên tiếp trút xuống dòng máy tính để bàn. Nhưng Grisoft đã cung cấp cho các VAR và khách hàng của họ chiếc ô bảo vệ an toàn.
-
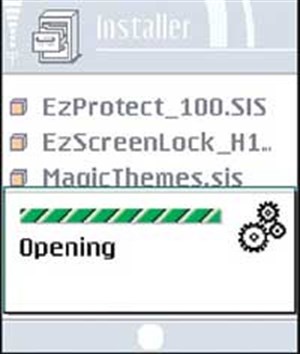
Nhằm giúp bạn hạn chế việc bị lộ thông tin trong điện thoại, e-Chip MOBILE xin giới thiệu tiện ích Media Safe. Đây là một chương trình bảo mật thông tin cho mobile của bạn. Media Safe phiên bản mới nhất v1.1, dung lượng 63 KB, tương thích với HĐH Symbian series 60.
-

Tìm hiểu xem máy tính cảu bạn có thể làm những gì và em bạn có biết nối mạng qua modem không. Bạn có thể đăng ký dịch vụ Internet Service Providers ,dịch vụ này cung cấp cho bạn một bộ lọc Web,Bộ lọc Web này ưu hơn là bộ loc trong IE,bộ lọc này sẽ không bao giờ cho bạn vào các trang Web liên quan tới Sex hoặc một số trang Web mà bạn đã chỉ định.
-
Trong các bộ phận cấu thành máy tính, có thể nói đĩa cứng là bộ phận quan trọng nhất bởi một lý do đơn giản: nó là nơi chứa các dữ liệu của bạn. Nhưng hãy nghĩ xem, bỗng một ngày chẳng mấy đẹp trời nào đó, toàn bộ thông tin, dữ liệu vô gi&a
-

Nhà sản xuất cho biết, để sử dụng phần mềm này, người dùng sẽ phải thông qua hai bước: nhập password và mã đăng nhập.
-
W32/Dabber-A là loại sâu máy tính kiêm Trojan cổng sau, có chức năng tìm kiếm các máy tính đã lây nhiễm virus W32/Sasser thông qua các địa chỉ IP ngẫu nhiên. Những máy tính đã nhiễm sâu W32/Sasser sẽ tự động mở cổng TCP/5554 để sâu kết nối vào hệ thống.
-
W32/Agobot-GA là một loại sâu máy tính kiêm Trojan cổng sau, lây nhiễm tới các máy tính được bảo vệ bằng mật khẩu lỏng lẻo. Loại Trojan này cho phép kẻ tấn công xâm nhập trái phép từ xa thông qua các kênh IRC.
-
Hãng bảo mật Sophos vừa cảnh báo về tình trạng hacker sử dụng phần mềm gián điệp webcam để lấy cắp thông tin nhạy cảm từ máy của nạn nhân, sau đó dùng các thông tin đó đe dọa lại họ.
-
Hôm nay, Microsoft phát hành bản nâng cấp quan trọng để khắc phục một khiếm khuyết an ninh trong một bộ phận rất phổ biến của Windows. Lỗi, do hãng eEye Digital Security phát hiện, có thể cho phép hacker cài và chạy mã riêng trên các PC dùng hệ điều hành này.
-
Skype đang khuyến cáo người dùng nâng cấp lên phiên bản VoIP mới nhất nhằm khắc phục một lỗ hổng bảo mật mới, khá nguy hiểm được phát hiện cuối tuần trước.
-
Hãng bảo mật McAfee vừa phải khắc phục một vấn đề bảo mật mới trong phần mềm SecurityCenter. Nhà phát triển sản phẩm cho biết nếu khai thác thành công lỗi bảo mật nói trên kẻ tấn công có thể đoạt được toàn bộ quyền kiểm soát từ xa các hệ thống bị mắc lỗi.
-
W32/Sober-F là một loại "bom sâu" lây nhiễm qua e-mail nhờ vào các địa chỉ thu thập từ hệ thống lây nhiễm. W32/Sober-F - Sâu Win32. Ngày xuất hiện: 05/4/2004
-
W32/Netsky-S thực chất là một loại "bom sâu" kiêm chức năng của một backdoor (cổng sau), cho phép thực thi bất hợp pháp các đoạn mã nhị phân trên máy nhiễm virus. W32/Netsky-S còn được lập trình để tấn công từ chối dịch vụ vào một số địa chỉ website trong thời gian tới.
-
Hệ thống e-mail thông báo cho khách hàng của hãng phần mềm an ninh F-Secure vừa qua bỗng biến thành một kênh lây lan sâu NetSky.B. Công ty Phần Lan này đã không thể ngăn chặn một thư điện tử nhiễm virus nhảy vào danh mục địa chỉ.
-

Cisco vừa phát hành bản vá lỗi bảo mật nghiêm trọng trong Internetwork Operating System (IOS) – ứng dụng điều khiển routers và các thiết bị cơ sở hạ tầng mạng. Nhà sản xuất thiết bị mạng hàng đầu thế giới khuyến cáo người dùng và các nhà quản trị mạng n&eci
-
Công ty lọc virus MessageLabs vừa đưa ra cảnh báo rằng họ nghi ngờ một loại sâu máy tính mới đã xuất hiện trên mạng Internet. Theo phát ngôn viên của công ty này, hệ thống lọc virus của hãng đã quét khoảng 800 e-mail khách hàng và nghi ngờ rằng mỗi e-mail có chứa một dung lượng phụ trội 12KB so với dung lượng thực của chúng.
-
Tác giả của công cụ hacking nổi tiếng Metasploit tuyên bố tháng 7 sẽ là tháng của các lỗi bảo mật trình duyệt. Theo đó, mỗi ngày sẽ có một lỗi bảo mật trong các loại trình duyệt web được công bố rộng rãi.
-
W32/Francette-K là một loại sâu máy tính kiêm Trojan cổng sau (backdoor), có chức năng tấn công vào các hệ thống đã bị nhiễm sâu W32/Mydoom trước đây.
-
Mặc dù bộ phần mềm Office của Microsoft đang chịu trận "dữ dội" từ phía hacker, song đối thủ nguồn mở OpenOffice.org cũng không an toàn gì hơn. Thậm chí, theo khuyến cáo của các chuyên gia tại Bộ Quốc phòng Pháp, phần mềm này còn đặt người dù
-

Microsoft đã chính thức khẳng định lỗ hổng bảo mật mới mà Symantec vừa mới công bố không phải là một lỗi mới. Lỗi này đã được vá từ hơn một năm trước đây.
-
Trung tâm xử lý virus máy tính khẩn cấp của Trung Quốc vừa công bố danh sách các virus sắp phát tác trong thời gian từ 16 - 21/3.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
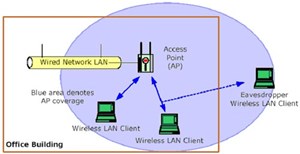 Khi các mạng wireless LAN được triển khai rộng rãi và chúng ta cũng biết nhiều về lợi ích của nó, xong đi kèm với nó là việc bảo mật cũng rất khó khăn. Bài viết này chúng tôi chỉ chỉ đề cập và thảo luận một số kỹ thuật cơ bản để bảo mật hệ thống n&agrav
 Đó là một kỹ thuật tấn công, thường được hacker dùng để dò tìm mật khẩu, đọc các thông tin trao đổi bằng các ứng dụng chat trên Internet.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học