-
Đây là một sự nhầm lẫn của Microsoft Defender và đã được Microsoft khắc phục.
-
Panda Labs, Phòng thí nghiệm bảo mật của Panda Security khép lại năm nay với một cái nhìn tổng quan về các virus đặc biệt và đáng chú ý nhất đã xuất hiện trong 12 tháng vừa qua. Danh sách virus rất dài và đa dạng, từ năm 2010...
-
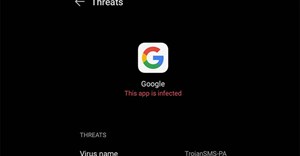
Một số người dùng phản ánh lên bộ phận hỗ trợ của Google rằng ứng dụng Google bị hiển thị dưới dạng trojan trên thiết bị Huawei P10 của họ.
-
Google mới đây đã chính thức xóa bỏ các ứng dụng bảo mật Android của Kaspersky khỏi Google Play Store, và vô hiệu hóa hoàn toàn tài khoản nhà phát triển của công ty phần mềm Nga này.
-

Phiên bản mới của Mydoom - Mydoom-B - nhằm chặn người dùng truy cập các trang cung cấp phần mềm diệt virus và lên kế hoạch tấn công từ chối dịch vụ website an ninh của Microsoft.
-
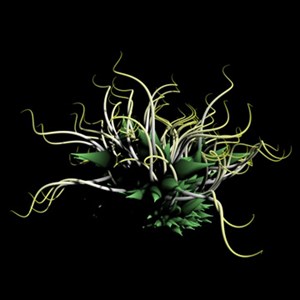
Công ty bảo mật MessageLabs đã chuyển một số mối đe dọa ảo thành các tác phẩm hội họa bằng việc sử dụng mã độc đã tạo ra chúng. Alex Dragulescu đã tạo ra những hình ảnh của 6 mối đe dọa ảo từ việc sử dụng mã đã được MessageLabs dò ra, bao gồm virus, lừa đảo phi
-
W32/Agobot-GA là một loại sâu máy tính kiêm Trojan cổng sau, lây nhiễm tới các máy tính được bảo vệ bằng mật khẩu lỏng lẻo. Loại Trojan này cho phép kẻ tấn công xâm nhập trái phép từ xa thông qua các kênh IRC.
-
W32/Sober-F là một loại "bom sâu" lây nhiễm qua e-mail nhờ vào các địa chỉ thu thập từ hệ thống lây nhiễm. W32/Sober-F - Sâu Win32. Ngày xuất hiện: 05/4/2004
-
W32.Inzae.A là loại "bom thư", có khả năng sử dụng động cơ gửi thư SMTP riêng để phát tán tới các hệ thống máy tính khác nhau dưới dạng một file đính kèm của e-mail. Sâu được viết bằng ngôn ngữ lập trình Visual Basic v6.0, trong đó có một số đoạn viết bằng Visual C++.
-
W32/Netsky-S thực chất là một loại "bom sâu" kiêm chức năng của một backdoor (cổng sau), cho phép thực thi bất hợp pháp các đoạn mã nhị phân trên máy nhiễm virus. W32/Netsky-S còn được lập trình để tấn công từ chối dịch vụ vào một số địa chỉ website trong thời gian tới.
-
-
Có vẻ như ngày tàn của những loại sâu phát tán qua e-mail số lượng lớn đã đến gần khi mà các chương trình gián điệp chiếm tới 86% tổng số vụ lây nhiễm mà hãng bảo mật Sophos (Anh) ghi nhận trong tháng 4.
-
Hệ thống e-mail thông báo cho khách hàng của hãng phần mềm an ninh F-Secure vừa qua bỗng biến thành một kênh lây lan sâu NetSky.B. Công ty Phần Lan này đã không thể ngăn chặn một thư điện tử nhiễm virus nhảy vào danh mục địa chỉ.
-
-
-
Hãng bảo mật Sophos vừa mới cảnh báo các fan hâm mộ môn bóng đá về một loại sâu máy tính mới có thể ăn cắp thông tin cá nhân của họ. Sophos cho biết loại sâu máy tính W32/Zasran-A được phát tán chủ yếu thông qua c&aacut
-
-
-
-
-
Trung tâm xử lý virus máy tính khẩn cấp của Trung Quốc vừa công bố danh sách các virus sắp phát tác trong thời gian từ 16 - 21/3.
-
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Bitdefender Total Security 2020 là phiên bản mới nhất phần mềm diệt virus nổi tiếng này, giúp bảo vệ người dùng chống lại các mối đe dọa khi truy cập Internet.
 Giám đốc sản phẩm bảo mật của Trend Micro đã khuyên mọi người không nên mua phần mềm diệt virus kể cả sản phẩm của họ. Thay vào đó là bộ Internet Securities.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

