-
Panda Labs, Phòng thí nghiệm bảo mật của Panda Security khép lại năm nay với một cái nhìn tổng quan về các virus đặc biệt và đáng chú ý nhất đã xuất hiện trong 12 tháng vừa qua. Danh sách virus rất dài và đa dạng, từ năm 2010...
-
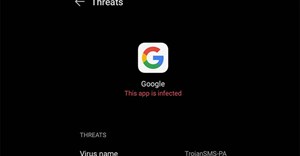
Một số người dùng phản ánh lên bộ phận hỗ trợ của Google rằng ứng dụng Google bị hiển thị dưới dạng trojan trên thiết bị Huawei P10 của họ.
-
Google mới đây đã chính thức xóa bỏ các ứng dụng bảo mật Android của Kaspersky khỏi Google Play Store, và vô hiệu hóa hoàn toàn tài khoản nhà phát triển của công ty phần mềm Nga này.
-

W32.Blackmal.C@mm là loại bom thư có chức năng hạ thấp các cấu hình bảo mật trên hệ thống máy tính lây nhiễm bằng cách xoá các file liên qua tới ứng dụng bảo mật. Sâu tự gửi bản copy tới tất cả các địa chỉ e-mail tìm thấy trong sổ địa chỉ của Outlook, Yahoo Messenger, và Yahoo Pager.
-
Phiên bản mới của Mydoom - Mydoom-B - nhằm chặn người dùng truy cập các trang cung cấp phần mềm diệt virus và lên kế hoạch tấn công từ chối dịch vụ website an ninh của Microsoft.
-
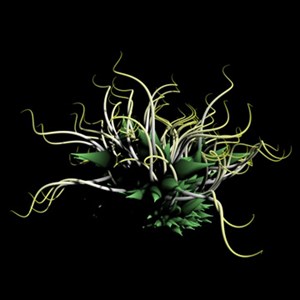
Công ty bảo mật MessageLabs đã chuyển một số mối đe dọa ảo thành các tác phẩm hội họa bằng việc sử dụng mã độc đã tạo ra chúng. Alex Dragulescu đã tạo ra những hình ảnh của 6 mối đe dọa ảo từ việc sử dụng mã đã được MessageLabs dò ra, bao gồm virus, lừa đảo phi
-
W32/Dabber-A là loại sâu máy tính kiêm Trojan cổng sau, có chức năng tìm kiếm các máy tính đã lây nhiễm virus W32/Sasser thông qua các địa chỉ IP ngẫu nhiên. Những máy tính đã nhiễm sâu W32/Sasser sẽ tự động mở cổng TCP/5554 để sâu kết nối vào hệ thống.
-
W32/Agobot-GA là một loại sâu máy tính kiêm Trojan cổng sau, lây nhiễm tới các máy tính được bảo vệ bằng mật khẩu lỏng lẻo. Loại Trojan này cho phép kẻ tấn công xâm nhập trái phép từ xa thông qua các kênh IRC.
-
Một nhà nghiên cứu an toàn mạng ẩn danh tuyên bố vừa tạo ra sâu có khả năng đưa những malware vào hệ điều hành OS X của máy tính Mac. Tuy nhiên sau khi đưa ra thông báo này, tác giả này đã bị đe dọa.
-
Thống kê của hãng bảo mật MessageLabs cho thấy lần đầu tiên số lượng email phishing đã vượt qua số lượng email chứa những phần mềm độc hại như virus hay trojan.
-
Virus máy ra đời khi máy tính cá nhân IBM mới được 1 tuổi. Sau 25 năm, giờ đây virus đã phát triển rất mạnh. Bên cạnh đó, ngành phần mềm bảo mật và virus cũng đã lớn mạnh.
-
Tuần trước, hãng bảo mật Kaspersky Labs tuyên bố vừa phát hiện được con virus đầu tiên, được thiết kế để tấn công riêng iPod. Tuy nhiên, ít giờ sau đó, Kaspersky đã nhanh chóng nhận ra rằng virus này chỉ có khả năng tấn công những chiếc iPod mà người d&u
-
W32/Sober-F là một loại "bom sâu" lây nhiễm qua e-mail nhờ vào các địa chỉ thu thập từ hệ thống lây nhiễm. W32/Sober-F - Sâu Win32. Ngày xuất hiện: 05/4/2004
-
Ứng dụng bảo mật Live oneCare của Microsoft lại một lần nữa thất bại trong cuộc thử nghiệm khả năng phát hiện và ngăn chặn các chương trình độc hại chuyên tấn công Windows.
-
W32.Inzae.A là loại "bom thư", có khả năng sử dụng động cơ gửi thư SMTP riêng để phát tán tới các hệ thống máy tính khác nhau dưới dạng một file đính kèm của e-mail. Sâu được viết bằng ngôn ngữ lập trình Visual Basic v6.0, trong đó có một số đoạn viết bằng Visual C++.
-
W32/Netsky-S thực chất là một loại "bom sâu" kiêm chức năng của một backdoor (cổng sau), cho phép thực thi bất hợp pháp các đoạn mã nhị phân trên máy nhiễm virus. W32/Netsky-S còn được lập trình để tấn công từ chối dịch vụ vào một số địa chỉ website trong thời gian tới.
-
Các hãng bảo mật lớn hôm qua thông báo, một loại virus khai thác lỗi xử lý ảnh JPEG đang lây lan trên Internet thông qua chương trình nhắn tin nhanh của American Online.
-
Hệ thống e-mail thông báo cho khách hàng của hãng phần mềm an ninh F-Secure vừa qua bỗng biến thành một kênh lây lan sâu NetSky.B. Công ty Phần Lan này đã không thể ngăn chặn một thư điện tử nhiễm virus nhảy vào danh mục địa chỉ.
-
W32/Francette-K là một loại sâu máy tính kiêm Trojan cổng sau (backdoor), có chức năng tấn công vào các hệ thống đã bị nhiễm sâu W32/Mydoom trước đây.
-
W32.Gaobot.BAJ là loại sâu lây nhiễm qua các tài nguyên chia sẻ mang và có khả năng sử dụng thành phần cổng sau của họ Mydoom để phát tán tới các máy tính khác. Sâu cũng cho phép kẻ tấn công có thể truy cập trái phép tới máy tính nạn nhân thông qua một kênh IRC định trước.
-
Trung tâm xử lý virus máy tính khẩn cấp của Trung Quốc vừa công bố danh sách các virus sắp phát tác trong thời gian từ 16 - 21/3.
-
Bitdefender Total Security 2020 là phiên bản mới nhất phần mềm diệt virus nổi tiếng này, giúp bảo vệ người dùng chống lại các mối đe dọa khi truy cập Internet.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Giám đốc sản phẩm bảo mật của Trend Micro đã khuyên mọi người không nên mua phần mềm diệt virus kể cả sản phẩm của họ. Thay vào đó là bộ Internet Securities.
 Đây là một sự nhầm lẫn của Microsoft Defender và đã được Microsoft khắc phục.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học