-
Virus đã gây rất nhiều thiệt hại hoặc lấy đi của các doanh nghiệp và cơ quan chính phủ hàng tỷ đô về thời gian cũng như tốn kém trong việc khôi phục từ mỗi vụ tấn công bởi virus.
-
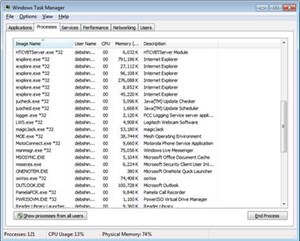
Trong phần một của loạt bài gồm hai phần này, chúng tôi sẽ giới thiệu cho các bạn cách sử dụng Sysinternals Tools để phát hiện và tiêu diệt malware trong hệ thống Windows.
-
Trong thời gian vừa quá, rất nhiều virus thông qua tin nhắn Yahoo Messenger đã làm nhiều người phải "điêu đứng" và bực bội. Bài viết này tìm hiểu về những con virus qua tin nhắn của Y! và một vài mẹo gỡ bỏ chúng.
-
Skype không phải là hoàn toàn miễn nhiễm với malware và spam. Bởi vậy, người dùng hãy cẩn trọng hơn nếu định nhấn vào những đường link ngẫu nhiên được gửi vào tài khoản của họ qua dịch vụ này.
-
Hiện nay, đã có bản Kaspersky Free 2019 đi kèm toàn bộ tính năng của bản trả phí, đặc biệt có hỗ trợ tiếng Việt.
-
Chỉ ngay sau khi Microsoft trao giải thưởng 250.000 USD cho những ai bắt được kẻ phát tán loài virus độc hại “Conficker” thì lại xuất hiện biến thể mới có dấu hiệu nguy hiểm hơn.
-
Đây chính là một số ứng dụng bảo mật miễn phí mà bạn có thể sử dụng để giảm bớt chi phí Công Nghệ Thông Tin.
-
Ngày 18/10, hãng cung cấp các dịch vụ an ninh mạng Symantec của Mỹ đã cảnh báo về một loại virus máy tính mới nguy hiểm không kém "sâu máy tính" Stuxnet
-
PowerShell cũng không ngoại lệ và những kẻ xấu đã tìm ra cách sử dụng nó gây hỗn loạn trên máy tính của mọi người.
-
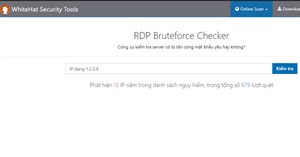
Chiều 19/2, Bkav đã phát hành công cụ giúp các quản trị viên kiểm tra độ an toàn của server trước chiến dịch tấn công có chủ đích vào các server Public của Việt Nam từ các hacker nước ngoài.
-

W32.IRCBot.H is là một chương trình Trojan có chức năng mở cổng sau trên máy tính nạn nhân bằng cách kết nối với một máy chủ IRC và nhận lệnh điều khiển từ kẻ tấn công từ xa.
-
Hôm qua, ngày 8/9, Symantec chính thức giới thiệu dòng sản phẩm bảo mật Norton 2011 bao gồm Norton AntiVirus 2011 và Norton Internet Security 2011.
-
Symantec vừa công bố phát hiện phần mềm tống tiền giả dạng phần mềm diệt virus để gieo rắc mã độc nhắm tới các thiết bị Android.
-
Virus máy tính mới này đang lây nhiễm nhanh trên mạng Internet. Nó thu thập các địa chỉ e-mail, cài đặt chương trình trojan trên những máy tính bị nhiễm, để qua đó có thể lấy cắp những thông tin nhạy cảm. Đây là biến thể của sâu Bagle xuất hiện từ tháng 1 vừa qua.
-
Danh mục những mã độc nguy hiểm nhất trong 3 tháng qua tại khu vực Châu Á – Thái Bình Dương vừa được công bố
-
Mặc dù virus tấn công các thiết bị động còn rất ít, chỉ mới phát hiện được 2 trường hợp, nhưng ngay từ bây giờ bạn nên cài đặt Airscanner để đề phòng những chuyện chẳng may xảy ra.
-
Ba loại Trojan nguy hiểm đã được tin tặc sử dụng để tạo ra các "botnet" với mục đích cho thuê khi thân chủ nào muốn triệt hạ hệ thống máy tính của đối phương. Đây là cảnh báo mới nhất vừa được các chuyên gia bảo mật đưa ra.
-
Đức sẽ sớm ra mắt dịch vụ giúp người tiêu dùng vô hiệu hóa phần mềm độc hại khỏi máy tính. Động thái này nhằm ngăn chặn sự lan rộng của các mạng botnet gửi thư rác và đưa Đức thoát khỏi danh sách những nước khởi tạo hoạt động botnet hàng đầu thế giới
-
Đã xa rồi cái thời tác giả của những con virus làm điêu đứng hàng triệu máy tính chỉ là dân hacker tuổi teen "ngựa non háu đá", muốn chứng tỏ bản lĩnh nam nhi. Bây giờ ngoái đầu nhìn lại, dù sao đấy vẫn còn là
-
Plexus là loại virus máy tính được đánh giá khá nguy hiểm, có khả năng lây nhiễm đồng thời theo 3 con đường: e-mail, mạng chia sẻ tệp tin và lỗ hổng LSASS và RPC DCOM (trong Microsoft Windows). Plexus có chứa các đoạn mã viết lại của Mydoom bằng MS Visual C++, đoạn text chính được mã hoá.
-
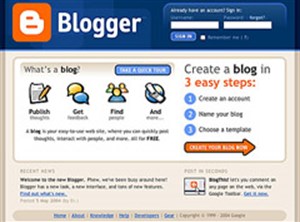
Hacker đang lợi dụng dịch vụ Blogger của Google để post những bài viết "mạo danh", bên trong là những đường link "hiểm độc" để lừa người dùng click vào.
-
Trivial.818 là loại virus hoạt động trong môi trường DOS, có chức năng ghi đè 818 byte đầu tiên của các file .com và .exe, khiến cho các file này không thể chạy ổn định và đúng chức năng.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Hiện nay, ngày càng có nhiều loại malware mới tinh vi hơn, độc hại hơn xuất hiện. Ai cũng có thể biết đến những tác hại mà malware gây ra, nhưng không phải ai cũng biết đến cách thức hoạt động của chúng. Bài viết này sẽ điểm ra 10 loại malware được cho là nguy hiểm nhất từ trước tới nay.
 Explorer.exe là một file hệ điều hành. Tiến trình explorer.exe được biết đến phổ biến là Windows Explorer và nó được sử dụng để khám phá giao diện người dùng đồ họa của Windows, cũng như hiển thị các file của ổ cứng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

