-
Chỉ ngay sau khi Microsoft trao giải thưởng 250.000 USD cho những ai bắt được kẻ phát tán loài virus độc hại “Conficker” thì lại xuất hiện biến thể mới có dấu hiệu nguy hiểm hơn.
-
Ngày 18/10, hãng cung cấp các dịch vụ an ninh mạng Symantec của Mỹ đã cảnh báo về một loại virus máy tính mới nguy hiểm không kém "sâu máy tính" Stuxnet
-
Panda Dome Complete là phần mềm diệt virus của hãng Panda Security, giúp bảo vệ an toàn cho các hệ thống của bạn.
-
Panda Dome Advanced, phần mềm diệt virus mạnh mẽ giúp người dùng không phải lo lắng về virus, spyware, rootkits, hacker,… Với tính năng bảo vệ thời gian thực chống lại những phần mềm độc hại mới nhất, hệ thống máy tính và các thiết bị của bạn sẽ luôn được an toàn.
-
Nếu như những năm trước, virus trên điện thoại di động còn manh nha, chủ yếu ở dạng thử nghiệm thì thời gian gần đây, chúng đã trở thành mối đe dọa thực sự đối với người dùng.
-
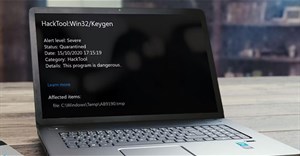
Bạn đã quét thiết bị của mình và phát hiện nó bị nhiễm HackTool:Win32/Keygen? Windows Defender có thể đã tự động cảnh báo bạn về sự hiện diện của phần mềm độc hại này sau khi bạn sử dụng phần mềm crack hoặc trình tạo key để kích hoạt phần mềm cao cấp.
-
Đeo khẩu trang y tế là một trong những biện pháp phòng, tránh lây nhiễm nhiều loại bệnh lây lan qua đường hô hấp, trong đó có cả virus Corona. Tuy nhiên, điều này chỉ xảy ra khi chúng ta đeo khẩu trang đúng cách và đúng loại khẩu trang.
-
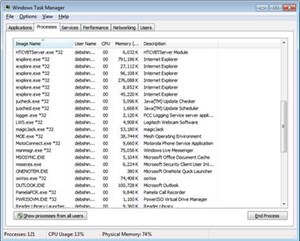
Trong phần một của loạt bài gồm hai phần này, chúng tôi sẽ giới thiệu cho các bạn cách sử dụng Sysinternals Tools để phát hiện và tiêu diệt malware trong hệ thống Windows.
-
Hacker phát tán con virus nguy hiểm nhất năm 2017 này còn cố pha trò trong thông báo đòi tiền chuộc của hắn bằng một câu nói đùa.
-
Nếu các website tải phần mềm hỗ trợ gõ Tiếng Việt bị hacker xâm nhập, thì rất có thể mọi thông tin cá nhân mà người dùng nhập trên máy tính sẽ bị ghi lại.
-
Yeabd66 . cc là kẻ tấn công trình duyệt, sẽ thiết lập trang chủ và công cụ tìm kiếm trên trình duyệt web của bạn thành http : // yeabd 66.cc. Về cơ bản Yeabd66 . cc không được xem là các chương trình độc hại bởi Yeabd66 . cc được “cài đặt thêm” khi bạn cài đặt các chương trình, ứng dụng tải về từ trên mạng về.
-
Group Policy là một cơ chế quan trọng trong tiến trình bảo mật mạng. Dưới đây là một số cài đặt rất hữu dụng để chặn truy cập mạng.
-
Đây chính là một số ứng dụng bảo mật miễn phí mà bạn có thể sử dụng để giảm bớt chi phí Công Nghệ Thông Tin.
-
Chương trình mã độc này là một Trojan. Nó là một file EXE có kích thước 112736 byte.
-
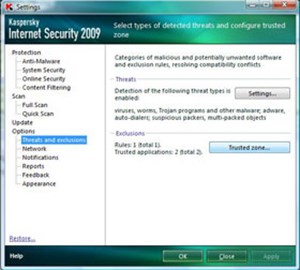
Bộ quét virus của Kaspersky nhận diện một thành phần trong hệ thống của các máy tính notebook HP Pavilion là một keylogge.
-
CryptoWall 4.0 là một dạng ransomware mã hóa các tập tin, ransomware này sẽ mã hóa các tài liệu cá nhân mà nó phát hiện trên máy tính của nạn nhân bằng cách sử dụng key RSA-2048 (thuật toán mã hóa AES CBC 256-bit). Sau đó sẽ hiển thị thông báo nói rằng để giải mã dữ liệu bạn cần thanh toán một khoản tiền.
-
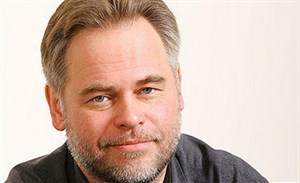
Kaspersky Lab vừa tổng kết tình hình virus năm 2011 và dự báo 2012, tuyên bố rằng "ngày tận thế sẽ không xảy ra", nhưng tội phạm mạng sẽ lớn mạnh hơn, đa dạng hơn, biến báo hơn!
-
Công cụ chống/diệt virus của Microsoft đang bị hacker lạm dụng để tải Cobalt Strike beacon lên máy của các nạn nhân tiềm năng.
-
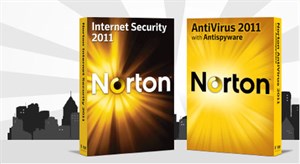
Hôm qua, ngày 8/9, Symantec chính thức giới thiệu dòng sản phẩm bảo mật Norton 2011 bao gồm Norton AntiVirus 2011 và Norton Internet Security 2011.
-
Bài viết này sẽ cung cấp cho bạn những thông tin cơ bản về mã độc Pumas, cũng như cách thức giúp bạn loại bỏ hoàn toàn phần mềm độc hại này.
-
Danh mục những mã độc nguy hiểm nhất trong 3 tháng qua tại khu vực Châu Á – Thái Bình Dương vừa được công bố
-
Đức sẽ sớm ra mắt dịch vụ giúp người tiêu dùng vô hiệu hóa phần mềm độc hại khỏi máy tính. Động thái này nhằm ngăn chặn sự lan rộng của các mạng botnet gửi thư rác và đưa Đức thoát khỏi danh sách những nước khởi tạo hoạt động botnet hàng đầu thế giới
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các virus máy tính đang phát triển nhanh hơn bao giờ hết và phần mềm diệt virus cũng đang được cải thiện tích cực để đáp ứng sự thay đổi chóng mặt này. Mỗi năm lại có các thế hệ phần mềm diệt virus mới ra đời và thật khó để đánh giá sản phẩm nào tốt nhất.
 Dưới đây là danh sách ưu, nhược điểm cũng như đánh giá về 10 phần mềm diệt vi rút tốt nhất cho Android hiện nay được Android Authority bình chọn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học