-
Thiết bị thể rắn này được làm theo công nghệ NAND dùng trong nhiều máy ảnh, máy nghe nhạc MP3, laptop... khi lấy ra mà gặp tia cực tím sẽ dễ bị hư hại.
-

Hãy cẩn thận mỗi khi bật chức năng Bluetooth trong điện thoại di đông, có thể bạn đang vô tình mở cánh cửa cho những kẻ quấy rối xâm nhập lấy trộm thông tin. Các chuyên gia bảo mật Anh quốc đã phát hiện những lỗ hổng bảo mật nghiêm trọng này trong một số điện thoại của Nokia và Sony Erricsson.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng nguy hiểm trong thiết bị router WRT54G của hãng Linksys (một phân nhánh của Cisco), tạo điều kiện cho tin tặc có thể truy cập trái phép tới các chức năng quản trị của router.
-

Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng nghiêm trọng trong Sun Java Runtime Environment (JRE), có thể cho phép tin tặc chiếm dụng hệ thống bị ảnh hưởng.
-
Hãng bảo mật Secunia vừa phát hiện một số lỗ hổng trong phần mềm Symantec Backup Exec dành cho Windows Server. Sai sót bảo mật này có thể bị lợi dụng để ghi đè các file nhị phân, hoặc xâm nhập vào hệ thống bị ảnh hưởng.
-
Hãng Adobe đã cảnh báo người dùng máy tính Windows, Linux, Mac và điện thoại Android về lỗ hổng bảo mật nghiêm trọng trên phiên bản Flash 10.3.
-
Một lỗ hổng trong thành phần McFreeScan Module của phần mềm diệt virus nổi tiếng McAfee vừa được các chuyên gia phát hiện. Lỗ hổng này cho phép tin tặc có thể khai thác một lượng thông tin nhất định về hệ thống máy tính của người dùng.
-

Cảnh báo mới nhất của Nhóm phản ứng máy tính khẩn cấp Mỹ (US-CERT) cho biết tội phạm mạng đang khai thác một lỗ hổng trong cơ sở dữ liệu (CSDL) Microsoft Office Access để cài đặt phần mềm trái phép trên máy tính nạn nhân.
-
Chiều 24/9, một loại virus máy tính mới ẩn trong tấm thiệp điện tử được gửi đi từ một địa chỉ email mang tên "Hồng Nhung" lan truyền rộng rãi trên mạng Internet qua các hòm thư điện tử của người sử dụng Việt Nam.
-
Hãng Cisco ngày 9/6 đã cảnh báo khách hàng về một lỗ hổng mới trong bộ switch Catalyst của hãng. Kẻ tấn công có thể lợi dụng lỗ hổng để đóng và cấu hình lại phần cứng trong hệ thống mạng.
-
Các chuyên gia của đại học Cardiff vừa khui ra một lỗ hổng bên trong quy trình bảo mật của ngân hàng lừng danh HSBC trực tuyến. 3 triệu tài khoản khách hàng có khả năng bị tấn công.
-
Các chuyên gia máy tính tại trường Đại học Cambridge vừa tuyên bố đã phá vỡ cơ cấu bảo vệ của bức tường lửa quốc gia Trung Quốc, và tìm ra cách thức sử dụng chính bức tường lửa này để thực hiện các cuộc tấn công DoS.
-
Công ty bảo mật của Israel GrayMagic vừa đưa ra cảnh báo về lỗ hổng bảo mật trong trình duyệt web Opera từ phiên bản 7.5 trở về trước. Theo cảnh báo, tin tặc có thể lợi dụng lỗ hổng này để triển khai hình thức tấn công "phishing" để đánh cắp những thông tin nhạy cảm trên máy tính người sử dụng.
-
Ngày 28/6, Cisco đã công bố một số chi tiết về hai lỗ hổng bảo mật trong dòng sản phẩm của hãng, từng cho phép kẻ tấn công chiếm quyền truy cập quản trị vào các mạng LAN không dây (WLAN).
-

Các ứng dụng AJAX xuất hiện ngày một nhiều đồng nghĩa với việc doanh nghiệp và người sử dụng phải đương đầu với những nguy cơ bảo mật mới. Tuy nhiên, các chuyên gia phát triển có vẻ không nhận thức đầy đủ về mối hiểm họa này.
-
Hãng bảo mật Symantec vừa thông báo trên weblog Security Response về một lỗ hổng bên trong bộ ứng dụng Microsoft Office 2000, tạo điều kiện cho một loại Trojan nguy hiểm hoạt động.
-
Nằm trong kế hoạch ban hành các "mảnh vá" (patch) hàng tháng, ngày 8/6, Microsoft đã cho công bố hai miếng vá sửa lỗi cho hai lỗ hổng mới nhất trong hệ điều hành Microsoft Windows.
-
Tờ Washington Post vừa tổng hợp ý kiến từ các hãng bảo mật cho biết, trình duyệt Internet Explorer (IE) của Microsoft đã không an toàn 284 ngày trong năm 2006 do những trì hoãn khi vá các lỗi bảo mật đã được biết đến trước đó.
-
Trong bản báo cáo bảo mật vừa được Microsoft công bố, tập đoàn này thừa nhận 3 lỗ hổng bảo mật lần lượt trong các sản phẩm hàng đầu của hãng bao gồm hệ điều hành, trình duyệt thư Outlook và công cụ nhắn tin Messenger.
-
Mozilla đang tích cực vá lại một lỗ hổng bên trong trình duyệt "Cáo lửa", vốn cho phép hacker truy cập trái phép vào các dữ liệu lưu bên trong máy tính nạn nhân.
-
WabiSabiLabi đang khiến dư luận lo lắng, sau khi các quan chức của hãng này tuyên bố họ sẽ "thành lập một sàn giao dịch" cho tất cả những ai muốn bán lỗ hổng zero-day do mình phát hiện được cho người bỏ giá cao nhất.
-
Các chuyên gia của Công ty bảo mật eEye vừa phát hiện một lỗ hổng nguy hiểm trong hầu hết các sản phẩm tường lửa client của Symantec. Lỗ hổng có thể tạo điều kiện cho tin tặc khởi tạo một cuộc tấn công dạng từ chối dịch vụ (DoS) nhằm vào hệ thống không được "bao bọc kỹ".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
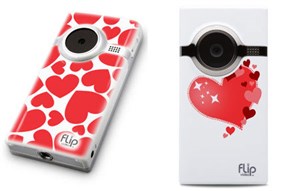 Đây là những máy ảnh, laptop... có lớp vỏ rực rỡ và kiểu dáng nhỏ gọn, xinh xắn dành cho phái đẹp.
 Adobe vừa phát hành bản cập nhật 11.5.7.609 của ứng dụng Shockwave Player, bao gồm 18 bản vá lỗi, 17 trong số đó được Adobe xếp vào hạng nghiêm trọng


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

