-
Hãng tin Reuters cho hay tập đoàn Oracle vừa tiến hành sửa các lỗ hổng trên nền tảng Java phổ biến, sau khi các chuyên gia bảo mật máy tính cảnh báo từ 7 ngày trước rằng họ đã phát hiện ra lỗ hổng “siêu nguy hiểm” có thể khiến người dùng PC dễ dàng trở thành nạn nhân của tin tặc.
-
Theo nghiên cứu mới đây của VeriSign, việc phân biệt giữa site an toàn và trang tiềm ẩn nguy cơ bị tấn công có vẻ như là bài toán khó với hầu hết người dùng Internet
-
Các vi mạch dùng trong quân đội Mỹ có xuất xứ từ Trung Quốc đều có "cửa sau" (backdoor), có thể được tái lập trình đe dọa nghiêm trọng đến an ninh quốc gia và cơ sở hạ tầng công cộng.
-
Việc truy cập vào các trang khiêu dâm, đánh bạc hay tải nhạc MP3 có thể khiến máy tính bị nhiễm spyware. Tuy nhiên, một nghiên cứu mới cho thấy hệ thống cũng gặp nguy hiểm ngay cả khi người sử dụng tra cứu thông tin bằng những từ khóa tưởng như vô hại.
-
Vừa qua, hãng Lookout Mobile Security tuyên bố rằng, một phần mềm độc hại trên Android từng bị nhận diện trước đó đã được những kẻ lập trình nâng cấp mới, với khả năng gây hại cho thiết bị mà không cần phụ thuộc vào việc người dùng có tương tác hay không.
-
Một nhà nghiên cứu bảo mật máy tính đã phát hiện ra một lỗ hổng trong trình duyệt được sử dụng rộng rãi hiện nay –IE của Microsoft. Nhà nghiên cứu này cho rằng, lỗ hổng được phát hiện...
-
Sophos vừa công bố bảng danh sách 10 virus phát tán mạnh nhất tháng 11 đồng thời cảnh báo về "sự trỗi dậy" đầy mạnh mẽ của dòng mã độc tấn công Windows Vista.
-
Công ty bảo mật PandaLabs vừa đưa ra cảnh báo về một đường dây tội phạm kỹ thuật số trên mạng hiện đang rao bán mã nguồn tạo ra con trojan Trj/Briz.A với giá 990 USD/bản.
-
Cuối tuần qua một đoạn mã nguy hiểm nhằm khai thác một lỗ hổng bảo mật có khả năng phá hỏng các hệ thống chạy hệ điều hành Windows đã được cho công bố rộng rãi trên Internet.
-
CyberLink vừa giành được đơn hàng OEM từ 10 hãng sản xuất máy tính hàng đầu thế giới để cài đặt trước các sản phẩm ứng dụng của họ vào các máy tính chạy Windows 8.
-
Hãng bảo mật McAfee hôm qua đã phát hiện một con trojan giả mạo như là một ứng dụng bổ sung (add-on) cho trình duyệt Firefox nhằm đột nhập vào hệ thống của người dùng.
-
Một lỗ hổng "nghiêm trọng" vừa được phát hiện trong phần mềm diệt virus Kaspersky, có thể cho phép kẻ tấn công đột nhập vào hệ thống máy tính nạn nhân thông qua ứng dụng bảo mật này.
-
Hãng bảo mật Sophos vừa công bố danh sách Top 10 mã độc nguy hiểm và phát tán rộng nhất tháng 12/2006. Theo đó, mặc dù mới chỉ xuất hiện nhưng con sâu "Happy New Year" đã hất cẳng hai "đàn anh" là Stration và Netsky đ
-
Một hacker giấu mặt vừa mới cho công một đoạn mã nguy hiểm nhằm khai thác lỗ hổng bảo mật gần đây. Đoạn mã nguy hiểm đã được kiểm chứng này hiện đã được phát tán thông qua danh sách thư điện tử Full-disclose với nội dung tiêu để thư
-
Phần mềm cơ sở dữ liệu Oracle 10g - cả phiên bản đã cài đặt bản vá lỗi mới ban hành của nhà phát triển lẫn chưa cài đặt bản vá - đều có nguy cơ bị tấn không khi mà trên Internet mới xuất hiện đoạn mã nguy hiểm nhằm khai th&
-
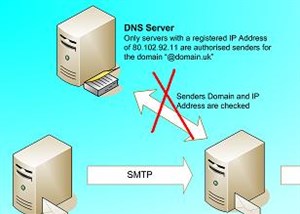
Nghiên cứu mới đây cho thấy 20% máy chủ tên miền sử dụng phần mềm lạc hậu hoặc cấu hình không phù hợp và 2/3 "mở rộng cửa" cho những cuộc tấn công từ chối dịch vụ hoặc làm "nhiễm độc" bộ nhớ cache.
-
Ngày 28/6, Cisco đã công bố một số chi tiết về hai lỗ hổng bảo mật trong dòng sản phẩm của hãng, từng cho phép kẻ tấn công chiếm quyền truy cập quản trị vào các mạng LAN không dây (WLAN).
-
Một lỗi mới phát hiện trên OS X (hệ điều hành của máy Mac) có thể tạo cơ hội cho hacker xâm nhập và cài đặt các chương trình độc vào máy tính.
-

"Hacker có thể đã nắm giữ toàn bộ mạng VISTA bao gồm các website cùng hệ thống e-mail, máy tính phòng ban kết nối trực tiếp đến đó", ông Phùng Anh Tuấn, Giám đốc Mạng an toàn thông tin VSEC tiếp tục cảnh báo VISTA khi đại diện đơn vị này nghi ngờ và bác bỏ một số thông tin an toàn bảo mật mà VSEC công bố trước đó.
-
Nghiên cứu mới đây cho thấy 20% máy chủ tên miền sử dụng phần mềm lạc hậu hoặc cấu hình không phù hợp và 2/3 "mở rộng cửa" cho những cuộc tấn công từ chối dịch vụ hoặc làm "nhiễm độc" bộ nhớ cache.
-
Các chuyên gia bảo mật vừa cảnh báo về sự xuất hiện của một loại phần mềm nguy hiểm mới, có khả năng kích hoạt lỗ hổng trong tính năng LoadImage của Windows để cài đặt chương trình đánh cắp mật khẩu trong máy tính.
-
Các chuyên gia của Công ty bảo mật eEye vừa phát hiện một lỗ hổng nguy hiểm trong hầu hết các sản phẩm tường lửa client của Symantec. Lỗ hổng có thể tạo điều kiện cho tin tặc khởi tạo một cuộc tấn công dạng từ chối dịch vụ (DoS) nhằm vào hệ thống không được "bao bọc kỹ".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 McAfee vừa công bố kết quả khảo sát khiến giới bảo mật ở Việt Nam giật mình khi cho rằng các website .vn là những địa chỉ nguy hiểm nhất thế giới. Website tên miền .vn có thực sự nguy hiểm như vậy?
 Để phòng khách đẹp hơn, nhiều người đã chạy ngầm dây điện của TV trong tường ra ổ cắm và điều này đồng nghĩa với nguy cơ cháy nổ khó kiểm soát.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học