-
Là một nhà quản trị hệ thống, bạn phải luôn đảm bảo được độ an toàn của các bản sao lưu. Dưới đây là 6 nguyên nhân có thể gây hư hỏng hoặc mất mát cho các bản sao lưu của bạn.
-
Một nhân viên IT bất lương có thể gây thiệt hại lớn hơn cả một đạo quân tin tặc. Dưới đây là ba câu chuyện tồi tệ đã từng xảy ra cho ba công ty lớn ở Mỹ.
-
Các nhà nghiên cứu đã tìm thấy tổng cộng 37 lỗ hổng bảo mật ảnh hưởng đến 4 giải pháp triển khai Điện toán Mạng ảo (Virtual Network Computing - VNC) nguồn mở.
-
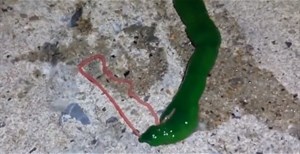
Một loài sinh vật thân mềm màu xanh và chiếc lưỡi màu hồng “siêu khủng” có thể kéo giãn ra, co lại một cách nhanh chóng để tìm bắt mồi được phát hiện bởi một ngư dân Đài Loan nhanh chóng thu hút được sự quan tâm của các nhà khoa học.
-
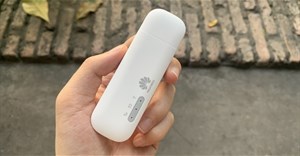
Sản phẩm USB 4G này của Huawei hiện vẫn đang được bán tại thị trường Việt Nam.
-
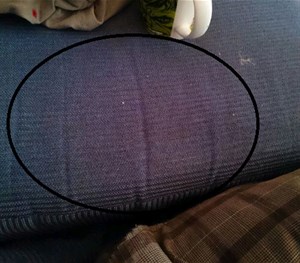
Hồi tháng 10, một số chủ sở hữu Sony Xperia Z3 và Xperia Z3 Compact cho biết họ nhìn thấy những khoảng màu hồng trong các bức ảnh chụp từ camera sau của hai mẫu smartphone này.
-
Công ty bảo mật Packet Storm Security cho biết lỗi bảo mật khiến Facebook làm lộ thông tin của hơn 6 triệu tài khoản còn ảnh hưởng đến cả những người không dùng mạng xã hội này.
-
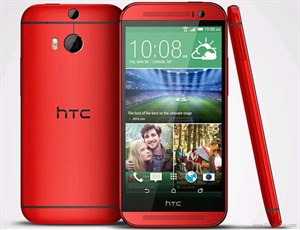
Ngoài màu xám và bạc, HTC vừa bổ sung thêm hai màu đỏ và hồng cho One M8. HTC One M8 màu đỏ trông lộng lẫy và sang trọng trong khi đó phiên bản màu hồng trông mềm mại và nữ tính.
-
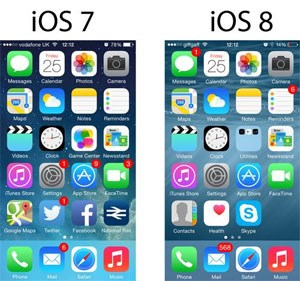
Theo một thống kê được thực hiện bởi GFI thì trong năm 2014, mức độ nguy hiểm và số lỗ hổng bảo mật trên các hệ điều hành phổ biến có xu hướng tăng. Trong đó, Mac OS X và iOS dẫn đầu danh sách các hệ điều hành xuất hiện nhiều lỗ hổng bảo mật nhất.
-
Chỉ tính trong năm nay Adobe đã bốn lần phải lên tiếng xác nhận rằng tin tặc đã sử dụng tài liệu PDF độc đột nhật vào máy tính sử dụng hệ điều hành Windows.
-
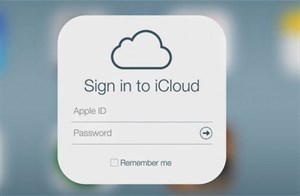
Bộ lọc kém cỏi bên trong ứng dụng Mail của iOS có thể lừa người dùng vô tình nhập mật khẩu iCloud (và tất cả các loại mật khẩu khác) một cách dễ dàng. Các vụ để lộ thông tin cá nhân thường không đến từ các mã độc siêu phàm. Thay vào đó, chúng đến từ các dạng "lừa đảo xã hội" ("social engineering") – lừa người dùng tự cung cấp thông tin nhạy cảm cho kẻ xấu
-
Hôm thứ Năm 28/4/2011, lần đầu tiên Mozilla đã vá Firefox 4, sửa 8 lỗi trong đó có lỗi lập trình khiến trình duyệt trên Windows 7 dễ bị tấn công như trên Windows XP.
-

Tiện ích Foundstone SiteDigger 2.0, được công bố hôm qua, sử dụng hệ thống tìm kiếm của Google nhằm giúp các doanh nghiệp phát hiện những khe hở có thể khiến thông tin của họ bị rò rỉ trên web.
-
Cuối tuần qua, hãng Cisco đã cảnh báo khách hàng về nguy cơ một số thiết bị router của hãng có thể tạo điều kiện để tin tặc thực hiện các cuộc tấn công từ chối dịch vụ (DoS).
-

Trong một cuộc thử nghiệm được tiến hành bở AV-Test, 206 các tập tin "độc" được đẩy qua các chương trình diệt Virus của một số hãng bảo mật nổi tiếng. Symantec và Mcafee nhận ra được tất cả các mã, trong khi đó Trend Micro bỏ qua 63 tập tin. Thử nghiệm này được c&
-
Hãng bảo mật Secunia ngày 8/12 cảnh báo về mức độ nguy hại của hầu hết các loại trình duyệt Web hiện nay vì chứa một lỗ hổng "nguy hiểm", cho phép tin tặc có thể giả mạo một website và dụ dỗ người dùng kích vào các pop-up "độc hại".
-
Công ty bảo mật NGSSoftware vừa cảnh báo người dùng về một lỗ hổng nguy hiểm trong phần mềm Norton Internet Security (NTS) của hãng Symantec. Lỗ hổng cho phép tin tặc có thể chạy các đoạn mã nguy hiểm và chiếm đoạt quyền điều khiển hệ thống.
-
Một trang đấu giá trực tuyến mới có tên là WSLabi đang thực hiện một loại hình kinh doanh khá mới mẻ: bán lỗi khai thác bảo mật cho những người có nhu cầu.
-
Các chuyên gia bảo mật ngày 17/10 cảnh báo đã phát hiện đoạn mã khai thác lỗ hổng trong driver đồ hoạ Nvidia dành cho hệ điều hành Linux, có thể cho phép kẻ tấn công từ xa chiếm quyền điều khiển hệ thống.
-
Hãng IBM vừa ban hành bản sửa lỗi cho một số lỗ hổng có trong trình điều khiển IBM Access Support ActiveX. Lỗ hổng nghiêm trọng này được công ty bảo mật eEye Digital Security phát hiện cách đây hơn một tuần, có thể cho phép tin tặc tấn công và xâm nhập vào hệ thống máy tính
-
Symantec vừa phát hiện và sửa chữa hai lỗ hổng khá nguy hiểm trong dòng sản phẩm bảo mật của hãng này, có thể cho phép tin tặc làm tê liệt hệ thống và phải khởi động lại.
-
Một lỗ hổng bảo mật nghiêm trọng có trong hàng loạt sản phẩm diệt virus của hãng Computer Associates (CA) vừa được cảnh báo có khả năng ảnh hưởng nghiêm trọng đến sự an toàn của hệ thống máy tính.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Nhìn chung thì lỗi Boot Record có thể được khắc phục dễ dàng bằng các công cụ được tích hợp sẳn trong Windows và trong gói cài đặt Windows. Do đó, nếu gặp phải vấn đề này, bạn có thể tham khảo cách giải quyết sau đây
 Răng hỏng không chỉ ảnh hưởng thẩm mỹ mà còn ảnh hưởng rất lớn đến sức khỏe tổng thể đấy.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

