-
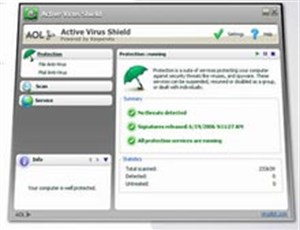
AOL vừa chính thức ra mắt phần mềm chống virus miễn phí. Sản phẩm được mong đợi sẽ là giải pháp thay thế cho các phần mềm bảo mật đắt tiền. Sản phẩm bảo mật mới của AOL là thành quả của sự hợp tác với hãng bảo mật danh tiếng của Nga Kaspersky Lab.
-
Dù Trung tâm An ninh mạng Đại học Bách khoa HN BKIS khăng khăng đã cập nhật 9 loại sâu "made in Việt Nam" vào phiên bản Bkav mới nhất, nhiều người vẫn không thể tận diệt được chúng. Nguyên nhân là do chưa thực hiện đúng quy trình &qu
-

Ngày 15/12/2004 phần mềm diệt virus D32 tiếp tục cập nhật các virus mới đang phát tán bao gồm: Pesin.b.worm.W32, StartPage.cl.v2.trj.W32,Backdoor.ag.v1.W32, Backdoor.ag.v2.W32 và Backdoor.ag.vx.W32.
-
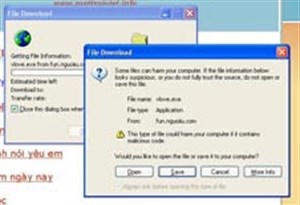
Chiều qua 1-8, một loại virus có tên VloveYM đã lây đến hàng loạt máy tính ở VN. Theo phân tích của Trung tâm An ninh mạng (BKAV), virus này xuất hiện ngày 28-7. Cũng giống như các virus Gaixinh (Xrobot) và YMHeart trước đây, VloveYM chủ yếu l&aci
-
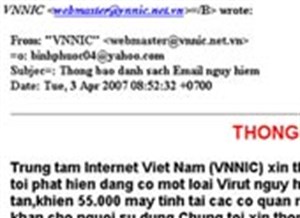
Khoảng hai ngày nay, xuất hiện hàng loạt email giả mạo địa chỉ mail của Trung tâm Internet Việt Nam (VNNIC) gửi đi các thông báo cảnh báo virus, nhưng bản thân các bức mail này lại chứa mã độc trong file đính kèm nhằm tấn công người dùng.
-
Loại sâu được hãng bảo mật Sophos (Anh) ghi nhận có tên Sundor.A, hiển thị một thông điệp tự xưng nó có xuất xứ từ các thế lực ngoài hành tinh.
-
Các chương trình theo dõi và ghi nhận những hiện tượng bất thường trên Internet do các hãng bảo mật thiết lập bí mật đang bị tin tặc phát hiện và lợi dụng vào những hoạt động tấn công của chúng
-
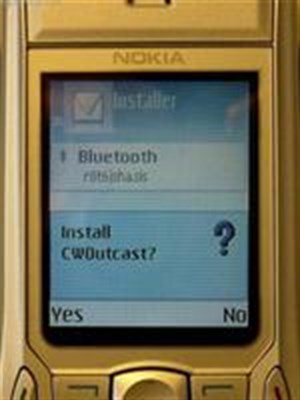
Hãng bảo mật F-Secure đã cảnh báo người dùng ĐTDĐ sử dụng hệ điều hành Symbian về biến thể mới nhất của virus Commwarrior, Commwarrior.C, có thể lây nhiễm qua Bluetooth, MMS và thẻ nhớ MMC.
-
Các chuyên gia nghiên cứu bảo mật vừa cảnh báo một loại rootkit mới rất nguy hiểm, có thể tự ẩn mình trong vi xử lý của máy tính hoặc trong chính chương trình chống virus hiện hành.
-
NTL đang chuẩn bị cho việc cung cấp miễn phí phần mềm diệt virus và có kế hoạch cung cấp tường lửa, phần mềm chống phần mềm gián điệp (anti-spyware) và hệ thống kiểm soát truy cập Internet của trẻ em cho các bậc phụ huynh.
-
Bản cập nhật D32 (18-07-2005) bổ sung 21 virus: Sonic.exe.worm.W32, Sonic.gen.a.worm.W32, Sonic.gen.b.worm.W32, Mypics.a.worm.W32, Mypics.b.worm.W32, Mypics.c.worm.W32, Mypics.d.worm.W32, Mypics.e.worm.W32, Hybris.i.worm.W32, Hybris.j.worm.W32, Hybris.k.worm.W32, Hybris.l.worm.W32, Hybris.m.worm.W32, Hybris.gen.worm.W32, Yaner.a.worm.W32, Yaner.b.worm.W32, Yaner.c.worm.W32, Yaner.d.worm.W32, Yaner.e.worm.W32, Yaner.f.worm.W32 và Yaner.g.worm.W32.
-
Có tới 19 loại virus mới được hai hãng Symantec và Sophos phát hiện từ cuối ngày 25/04 tới đầu giờ sáng ngày 26/04. Cũng tính tới thời điểm ngày 25/04, số lượng các loại virus đã tăng 278% so với quý III/2004 (thống kê của PandanSoftware).
-
Chiều 31/8/2006, lại xuất hiện một virus "made in Việt Nam" mới phát tán qua YahooMessenger với tốc độ chóng mặt. Cho thấy công cụ chat trực tuyến phổ biến nhất thế giới này đã trở thành công cụ đắc lực cho kẻ xấu phát tán virus "nội" trong cộng đồng người dùng Việt N
-
Hôm qua, công ty chống virus F-Secure đã cho biết những tay viết các chương trình virus đã tung ra một virus hai hướng được gọi là Lasco.A, cả hai hướng đó đều phát tán qua kết nối không dây bằng cách đính kèm chính nó vào các file gửi đi.
-
Một hãng bảo mật vừa cảnh báo về một loại sâu máy tính mới có khả năng ăn cắp thông tin tài khoản ngân hàng trực tuyến đang phát tán mạnh mẽ thông qua hệ thống trang web mạng xã hội của Google.
-
Phần mềm gián điệp đang trở nguy hiểm và tinh vi hơn nhưng người sử dụng vẫn không thể thực hiện các biện pháp sơ đẳng nhất để tự bảo vệ mình. Thống kê gần đây cho thấy gần 30% nhân viên Mỹ đã trở thành nạn nhân của những chương tr&igr
-
Sâu và virus Web có thể sẽ trở thành mối đe doạ mới đối với người dùng Internet do những sơ hở trong việc kiểm tra khả năng bảo mật của trình duyệt và máy chủ web. Đó là những gì mà các chuyên gia nghiên cứu bảo mật đã đưa ra tại Hội nghị B
-
Đã xuất hiện một loại virus cải trang thành một file mang tên iTunes.exe, hiện đang tấn công vào người dùng nhắn tin trực tuyến của mạng America Online.
-
Các hãng bảo mật, ngày hôm qua (2/5), đã cảnh báo người sử dụng về một loại sâu máy tính mới phát tán qua hệ thống mạng tin nhắn tức thời (IM).
-
NetSky.P và Zafi.B tiếp tục là nguyên nhân chủ yếu của của số vụ lây nhiễm trong nhiều tháng qua, kể từ khi chúng lần lượt xuất hiện vào tháng 3 và tháng 6 năm nay.
-
Những email tạp nham hứa hẹn hình ảnh gợi tình của những người nổi tiếng đang phát tán một virus đến PC, theo một công ty bảo mật ở Los Angeles (Mỹ).
-
Người Pháp có câu "Càng cố gắng thay đổi, mọi thứ càng dậm chân tại chỗ". Điều này thể hiện qua cuộc chiến không khoan nhượng giữa doanh nghiệp và virus. Trong khi các phần mềm tấn công qua e-mail chưa bị đẩy lùi thì nguy cơ ở tin nhắn nhanh (IM) lại gia tăng.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

