-
Sau hai tuần lây nhiễm trên vài trăm điện thoại chỉ ở Australia, mã độc được viết riêng cho smartphone của Apple đã lây lan sang thiết bị hoạt động trong nhiều mạng khác...
-
Một mô hình phòng thủ hiệu quả và chắc chắn là thiết lập nhiều tuyến phòng vệ, nào là phòng vệ bên ngoài với tường lửa cứng (tích hợp trong router), tường lửa mềm (phần mềm trong máy tính), phần mềm chống virus, phần mềm chống spyware... rồi phải cập nhật bản sửa lỗi những lỗ hổng bảo mật
-

Hiện đã có rất nhiều phần mềm diệt spam miễn phí khi nạn spam ngày càng gia tăng. Tuy nhiên, nổi bật nhất là phần mềm spam sweeper của hãng PC privacy software.
-
Phần mềm bảo mật thông thường đang trở lên bất lực với những cuộc tấn công tinh vi và phức tạp, trong khi đó các giải pháp khác lại mới chỉ bắt đầu. Đã đến lúc không thể chỉ phụ thuộc vào các phần mềm chống virus.
-
Để diệt virus W32.BeagleAG.Worm, bạn cần thực hiện theo các bước sau: 1. Tải phần mềm Bkav phiên bản Bkav527 về một thư mục trên máy. 2. Nếu bạn dùng Windows Me hoặc XP thì phải tắt chức năng System Restore của hệ điều hành đi. 3. Nếu máy của bạn có cài các chương trình diệt virus khác như NAV, McAffe thì phải tạm thời tắt chức năng tự động bảo vệ (Auto Protect) của các chương trình đó.
-
eTrust Antivirus đã nhận diện chương trình Lsass.exe, một trong những thành phần không thể thiếu trong Windows như một chương trình ác ý. Công ty CA Inc. đã gặp phải một chuyện đau đầu khi vào tuần trước, chương trình chống virus eTrust Antivirus của họ vô tình đánh dấu một bộ phận của hệ điều hành Windows như một malware (phần mềm ác ý).
-
94% - một con số báo động về tình trạng an toàn trong sử dụng máy tính. Theo đó, mức thiệt hại cao nhất tính bằng tiền sẽ vào khoảng 410.000 đồng/1 người, mức thiệt hại thấp nhất sẽ là 260.000 đồng/1 người.
-
Một chiến dịch thư rác rầm rộ mạo danh thông điệp gửi đi từ Trung tâm Kiểm soát Bệnh (CDC) Mỹ, yêu cầu người nhận đăng ký nhận văcxin phòng H1N1 đang khiến cho giới bảo mật đau đầu nhức óc.
-
Không phải lúc nào "tiền nào của ấy" cũng đúng! Loạt bài về các phần mềm, tiện ích miễn phí sau giới thiệu với bạn những sản phẩm tốt.
-
Các tổ chức bảo mật Trung Quốc đã cảnh báo người dùng nước này nên cẩn thận với những chiếc thiệp điện tử (e-card) Trung thu bởi giới hacker đang lợi dụng sự kiện này để phát tán virus.
-
Các chuyên gia bảo mật hiện đang cảnh báo về một loại virus mới được phát tán thông qua các bức thư điện tử giả mạo thông tin về cái chết của tổng thống Slobodan Milosevic.
-
Hãng bảo mật Sunbelt Software Distribution cho biết đã phát hiện một phần mềm độc hại “bắt cóc tống tiền” mới vô cùng nguy hiểm có khả năng “bắt cóc” luôn cả PC. Khác với các loại mã độc “bắt cóc tống tiền” trước đây chỉ có
-
Thế giới tin học năm 2006 đã bắt đầu bằng một con số buồn khi có đến 2.312 virus máy tính bị phát hiện trong tháng 1-2006, thông báo của chuyên viên an ninh mạng Sophos. Theo nhóm hacker mũ trắng làm việc cho Sophos, số chương trình virus máy tí
-
Bắt nguồn từ Nga, chương trình này có thể thiết lập quan hệ với hơn 10 người chỉ trong 30 phút và khó ai nghĩ đó không phải là người thật đang giao tiếp. Nó tự động hoán chuyển từ “người tình lãng mạn” đến “mãnh thú cuồng nhiệ
-
Hãng bảo mật Panda Software cảnh báo thiết bị chơi game cầm tay PlayStation Portable của Sony cũng có thể bị mã độc hại tấn công. Panda cho biết mã độc hại được chứng minh là có đầy đủ khả năng tấn công thiết bị chơi game cầm tay của Sony thông qua lỗi bảo mật nói trên đ&a
-
Công ty bảo mật Sophos đang cảnh báo người dùng về một loại virus máy tính mới lừa bịp kêu gọi quyên góp cho các nạn nhân trong vụ động đất – sóng thần để phát tán trên mạng.
-
Một loại virus nhắm vào các game và đang phát tán thông qua mạng ngang hàng P2P dưới dạng những tựa đề game phổ biến hiện nay mới đây đã được Sophos phát hiện.
-
Các chuyên gia nghiên cứu Nhật Bản tuyên bố họ đã sản xuất thành công một con vi chip có thể chặn virus máy tính trước khi chúng xâm nhập vào PC. Bước tiến này có thể sẽ thay đổi phương thức sử dụng phần mềm bảo mật.
-
Hai biến thể mới của virus Bagle, AD và AE, đang phát tán mã nguồn của nó trên mạng. Điều này có thể điều kiện cho tin tặc khác đưa ra những "tác phẩm mới" và gây khó khăn cho các nhà chức trách trong việc điều tra.
-
Báo cáo tình hình virus 31 ngày qua của hãng bảo mật Anh Sophos cho thấy phiên bản Sober.N đã vượt qua sâu Zafi.D (giữ vị trí số1 suốt năm tháng qua) để đứng đầu nhóm 10 chương trình tấn công phổ biến nhất.
-
Đánh giá tình hình bảo mật tháng 3 của hãng Sophos (Anh) cho thấy Zafi, xuất hiện cuối năm ngoái, cùng với họ NetSky, vẫn là những phần mềm tấn công được ghi nhận nhiều nhất bốn tháng liên tiếp.
-
Nhằm đối phó với các công ty bảo mật, những tay hacker nguy hiểm đang thay đổi chiến thuật từ tấn công bằng virus qua e-mail sang tạo dựng các trang web giả mạo để tìm kiếm nạn nhân.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
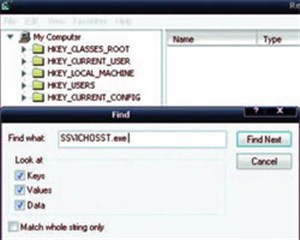 Thế giới @ kỳ này sẽ hướng dẫn bạn diệt các loại virus bị nhiễm từ thanh nhớ USB, Yahoo! Messenger để bạn có thể áp dụng với những virus khác


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

